Позначка: фішинг

  • Нова кіберзагроза: хакери зламують українські компанії через пристрої та акаунти дітей співробітників

    Нова кіберзагроза: хакери зламують українські компанії через пристрої та акаунти дітей співробітників

    Зловмисники розробили нову витончену схему кібершпигунства та крадіжки корпоративних даних, роблячи головною мішенню не самих працівників українських компаній, а їхніх неповнолітніх дітей. Про цю небезпечну тенденцію під час профільного форуму з кібербезпеки повідомив Олег Полігенько, директор із кібербезпеки групи компаній NOVA (до якої, зокрема, входить логістичний оператор «Нова пошта»). За його словами, хакери активно використовують довірливість дітей для опосередкованого проникнення в закриті корпоративні мережі їхніх батьків. Про це йдеться у матеріалі видання LIGA.net.

    Схема атаки найчастіше будується на методах соціальної інженерії та використанні вразливостей домашніх Wi-Fi мереж. Кіберзлочинці знайомляться з дітьми у популярних онлайн-іграх, месенджерах або соціальних мережах, пропонуючи завантажити безкоштовні модифікації, ігрову валюту чи цікаві додатки. Насправді ж під виглядом розважального контенту на домашні гаджети встановлюється шкідливе програмне забезпечення. Оскільки в багатьох родинах пристрої підключені до однієї домашньої мережі, а іноді діти можуть мати тимчасовий доступ до робочих ноутбуків чи смартфонів батьків, вірус здатний перехоплювати корпоративні паролі, сесії доступу та службове листування.

    Експерти з безпеки наголошують, що в умовах віддаленої роботи межа між корпоративним і домашнім цифровим простором стала максимально розмитою. Діти, не усвідомлюючи масштабів загрози, стають найслабшою ланкою в системі захисту навіть великих компаній. Фахівці закликають батьків проводити з дітьми регулярні бесіди щодо правил цифрової гігієни, не дозволяти їм користуватися робочою технікою, встановлювати надійні антивіруси на всі домашні гаджети та розділяти робочі й особисті облікові записи у домашніх мережах.

  • Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    В Україні виявили масштабну кіберкампанію, у межах якої хакери зламали понад 100 легітимних вебсайтів і використовували їх для поширення шкідливого програмного забезпечення. Про це повідомила Держспецзв’язку з посиланням на команду реагування CERT-UA.

    За даними фахівців, активність відстежують під ідентифікатором UAC-0277. Зловмисники застосовують техніку ClickFix: вони компрометують звичайні сайти та додають до них шкідливий JavaScript-код. Через це небезпечна сторінка може з’явитися навіть на ресурсі, якому користувач раніше довіряв.

    Схема виглядає доволі просто. Відвідувачу показують підроблену сторінку перевірки безпеки, стилізовану під Cloudflare, і пропонують виконати нібито стандартну дію для підтвердження, що він «не робот». Насправді користувача змушують скопіювати та запустити спеціальну команду на власному комп’ютері.

    Після цього на пристрій завантажується шкідливе ПЗ. У браузері може непомітно встановитися розширення, замасковане під Microsoft Office Word Editor. Воно дає змогу зловмисникам викрадати логіни, паролі та історію відвідувань, а також отримувати віддалений доступ до комп’ютера.

    У Держспецзв’язку наголошують: якщо під час нібито перевірки безпеки сайт просить скопіювати команду, вставити її у вікно системи або запустити вручну — сторінку потрібно негайно закрити. Це правило діє навіть для відомих і знайомих сайтів, адже сам ресурс міг бути попередньо зламаний.

    CERT-UA також радить не вводити персональні дані на підозрілих сторінках, завантажувати програми лише з офіційних сайтів та уважно ставитися до незвичних запитів у браузері. Держспецзв’язку окремо рекомендує перевіряти інформацію з підозрілих повідомлень через офіційні джерела та не встановлювати невідоме програмне забезпечення.

    Ця кампанія вкладається у загальну тенденцію зростання кількості кібератак проти українських користувачів та організацій. CERT-UA ще раніше повідомляла, що щодня фіксує численні кіберінциденти та відстежує понад сотню активних груп і кластерів загроз.

    У разі підозри на зараження пристрою користувачі можуть звернутися до CERT-UA через офіційні канали реагування на кіберінциденти.

  • Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Верховна Рада 16 вересня ухвалила в цілому законопроєкт №10190, який вводить до Кримінального кодексу окрему відповідальність за електронно-комунікаційне шахрайство та діяльність організованих шахрайських кол-центрів. За документ проголосували 313 народних депутатів. На сайті парламенту законопроєкт уже має статус «закон прийнято» і готується на підпис.

    Законопроєкт був зареєстрований ще 25 жовтня 2023 року. У травні 2024-го його прийняли за основу, а 14 вересня 2026 року профільний Комітет Верховної Ради з питань правоохоронної діяльності рекомендував депутатам підтримати документ у другому читанні та в цілому. Через два дні парламент це зробив.

    Головна новація документа — поява окремого складу злочину, який стосується саме шахрайства з використанням електронних комунікацій. Кримінальний кодекс пропонується доповнити статтею 190-1 «Електронно-комунікаційне шахрайство». Під неї підпадатимуть дії, пов’язані з незаконним збиранням, зберіганням, обробкою та використанням персональних даних, банківської таємниці, реквізитів платіжних карток, кодів авторизації та іншої інформації, якщо все це використовується для заволодіння чужими грошима або майном шляхом обману чи зловживання довірою.

    Йдеться, зокрема, про добре відомі схеми, коли людині телефонують нібито від банку, правоохоронців або державної установи, переконують повідомити код із SMS, CVV-код, PIN чи інші платіжні дані, а після цього списують гроші з рахунку. До цієї ж логіки належать фішингові сайти, підроблені форми оплати, викрадення облікових даних та інші схеми, які працюють через мобільний зв’язок, месенджери, електронну пошту або інтернет.

    Окремо законопроєкт спрямований на організовані структури, які працюють за моделлю так званих шахрайських кол-центрів. Кримінальний кодекс доповнюють новими статтями 255-4 та 255-5. Перша має встановити відповідальність за створення та керівництво електронно-комунікаційною шахрайською організацією, а також участь у ній. Друга — за залучення інших людей до такої структури.

    Фактично законодавці намагаються перейти від переслідування окремого оператора, який телефонує потенційним жертвам, до відповідальності всієї вертикалі — організаторів, керівників, рекрутерів та учасників. У пояснювальних матеріалах до документа прямо згадуються схеми, де людей набирають у кол-центри, навчають сценаріїв розмов, передають їм бази персональних даних і ставлять план із залучення грошей жертв.

    Документ також охоплює ширше коло схем, ніж класичний телефонний обман. У матеріалах законопроєкту серед прикладів згадуються шахрайство через інформаційні та електронні комунікаційні системи, викрадення грошей із банківських рахунків, фішинг та окремі схеми, які можуть мати ознаки фінансових пірамід.

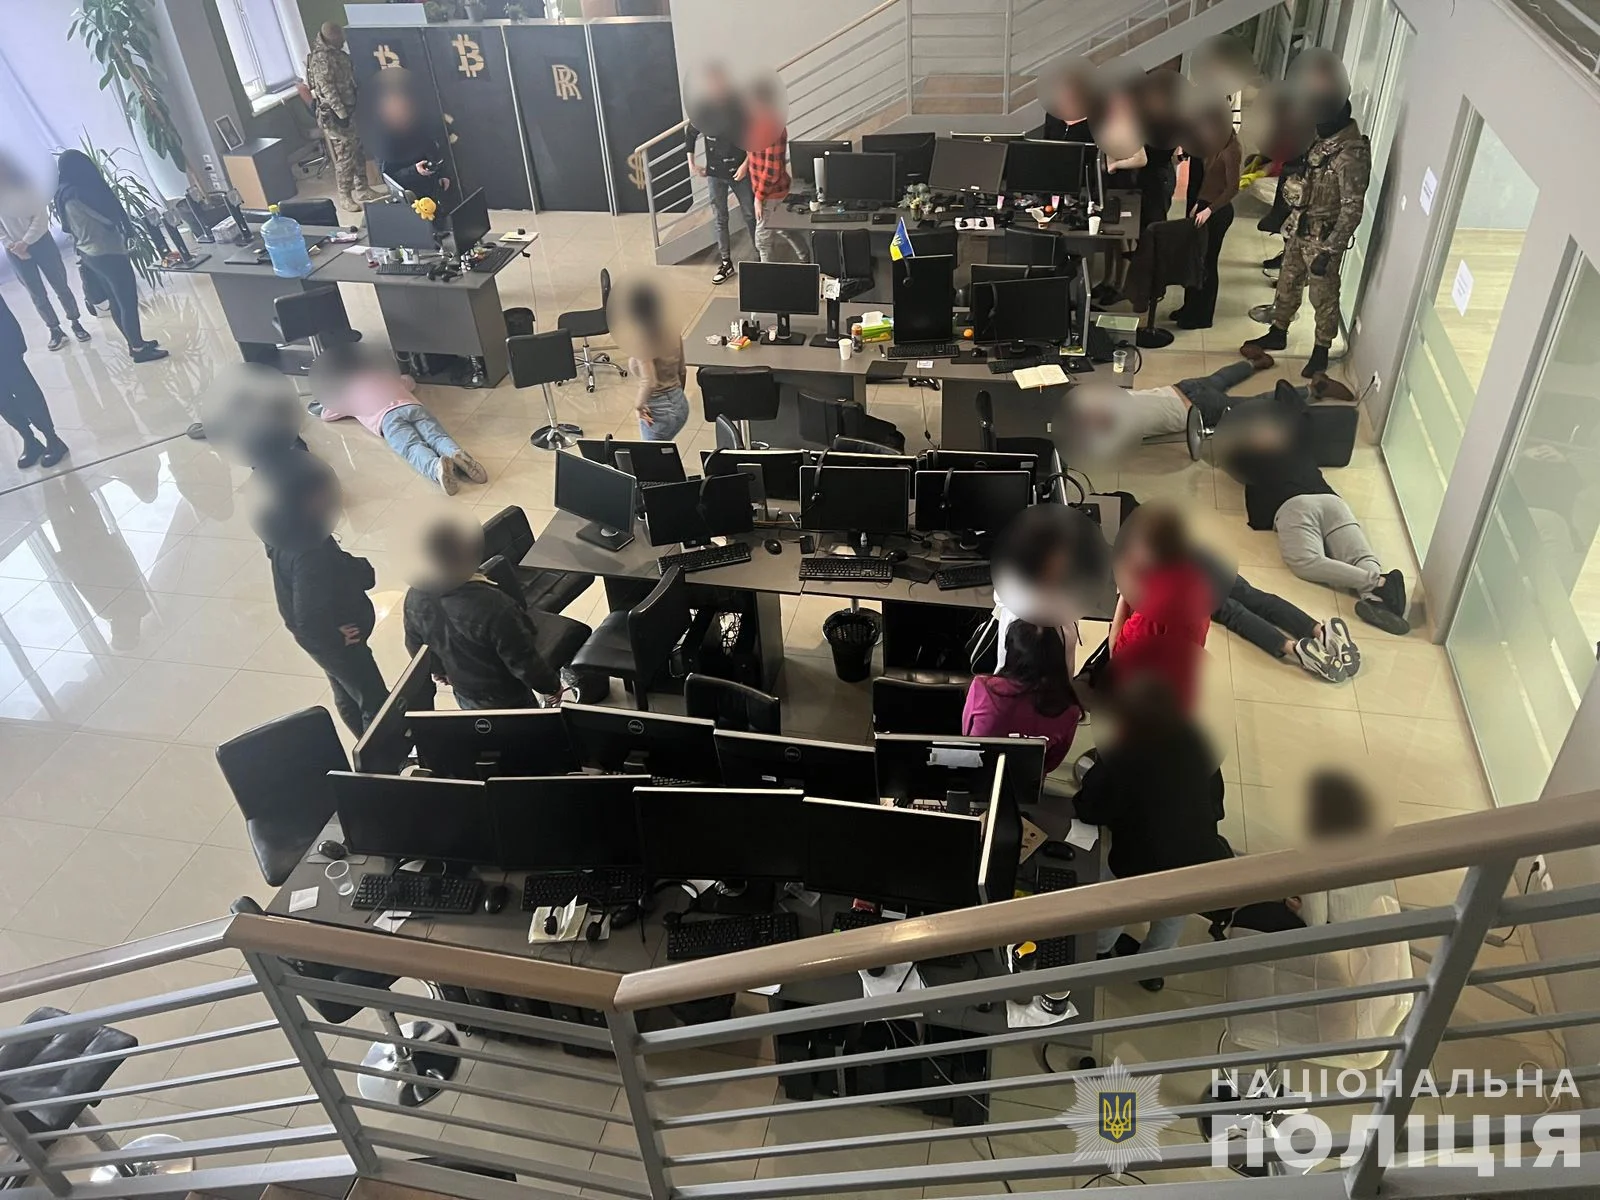
    Сам законопроєкт з’явився не випадково. Упродовж останніх років правоохоронці регулярно звітують про ліквідацію кол-центрів у Києві, Дніпрі, Одесі, Харкові та інших містах. Під час обшуків знаходять сотні телефонів, SIM-карт, комп’ютерів, інструкції для операторів та бази персональних даних. Однак доведення таких справ до реального ув’язнення досі залишається проблемою.

    За даними «Опендатаботу», від початку 2022 року в Україні вдалося знайти щонайменше 18 вироків у справах, пов’язаних із шахрайськими кол-центрами. У них фігурували 27 обвинувачених. Формально позбавлення волі суди призначали у 14 з 18 випадків, однак реально за ґрати потрапили засуджені лише у двох справах.

    Саме така статистика показує одну з причин, чому законодавці вирішили деталізувати Кримінальний кодекс. Раніше дії операторів та організаторів доводилося кваліфікувати за загальними статтями про шахрайство, несанкціоновані дії з інформацією, використання платіжних реквізитів або створення злочинної організації. Нова редакція має дати слідчим і прокурорам окремий інструмент саме для електронно-комунікаційних схем.

    Водночас ухвалення закону ще не означає автоматичного зникнення шахрайських кол-центрів. Ефективність нових норм залежатиме від того, наскільки правоохоронці зможуть документувати не лише сам факт дзвінків, а й структуру організації, рух грошей, роль керівників, використання викрадених баз і зв’язок між окремими учасниками.

    Не менш важливим буде міжнародний аспект. Частина українських шахрайських кол-центрів працює не лише проти громадян України. Правоохоронці раніше повідомляли про схеми, орієнтовані на жителів країн ЄС, де жертвам пропонували псевдоінвестиції, криптовалютні операції або нібито брокерські послуги. Такі провадження потребують обміну даними з іноземними банками, поліцією та фінансовими установами.

    Цікаво, що законопроєкт №10190 не пройшов парламент без зауважень. Ще на етапі першого читання Головне науково-експертне управління Верховної Ради висловлювало застереження до тексту. Під час підготовки до другого читання документ суттєво доопрацьовували, а Головне юридичне управління також зазначало, що він потребує техніко-юридичних змін. Зрештою профільний комітет 14 вересня рекомендував прийняти його в цілому з необхідним доопрацюванням.

    Окремо парламентський комітет із питань антикорупційної політики раніше дійшов висновку, що законопроєкт відповідає вимогам антикорупційного законодавства. Бюджетний комітет водночас зазначав, що документ може мати опосередкований вплив на доходи та видатки бюджету залежно від застосування передбачених санкцій.

    Після ухвалення парламентом документ має пройти стандартну процедуру підписання. Станом на 16 вересня на сайті Верховної Ради він позначений як такий, що готується на підпис. Лише після завершення цієї процедури та набрання законом чинності нові кримінально-правові норми можна буде застосовувати у провадженнях щодо діянь, вчинених після їх введення.

    Таким чином, Верховна Рада фактично вперше прописує в Кримінальному кодексі окрему модель відповідальності за організоване шахрайство через телефони, месенджери, інтернет та інші електронні канали. Якщо закон набуде чинності у нинішній редакції, правоохоронці отримають окремі статті не лише проти операторів, які безпосередньо обманюють людей, а й проти тих, хто створює такі структури, керує ними та набирає нових учасників.

    На практиці головне питання тепер полягатиме не у тому, чи є окрема стаття, а в тому, чи почнуть справи проти кол-центрів частіше закінчуватися реальними вироками. Адже нинішня статистика показує: від викриття офісу з десятками операторів до реального покарання організаторів поки що доходить лише невелика частина проваджень.

  • «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    Шахрайські колцентри дедалі активніше використовують складніші сценарії соціальної інженерії, щоб отримати доступ до банківських рахунків, онлайн-банкінгу та інших цифрових сервісів українців. Зловмисники можуть представлятися співробітниками банку, повідомляти про нібито підозрілу операцію, блокування картки або необхідність терміново підтвердити особу.

    Експерт із питань комплексної безпеки Руслан Болгов в ефірі «КИЇВ24» звернув увагу, що шахраї адаптують свої сценарії до того, що українці вже краще знають базові правила кібербезпеки.

    Якщо раніше одним із головних завдань було змусити людину просто назвати код із SMS, пароль або інші очевидно секретні дані, то зараз зловмисники можуть використовувати менш прямі способи отримання тієї ж інформації або переконувати жертву самостійно виконати необхідну їм дію.

    Кіберполіція також попереджає, що дзвінки від псевдопрацівників банків залишаються поширеною схемою. Мета таких контактів — отримати дані банківської картки чи пароль до онлайн-банкінгу, а після цього заволодіти коштами потерпілих.

    Як починається типова розмова

    Один із найпоширеніших сценаріїв починається з телефонного дзвінка.

    Людині можуть повідомити, що з її картки нібито намагаються списати гроші, хтось увійшов у банківський застосунок, оформлюється кредит або рахунок найближчим часом заблокують.

    Така інформація створює відчуття терміновості. Жертві фактично не дають часу перевірити сказане й одразу пропонують «вирішити проблему».

    Саме психологічний тиск є одним із ключових елементів соціальної інженерії. Національний банк наголошує, що шахраї часто намагаються переконати людину самостійно передати їм реквізити картки, коди підтвердження, паролі або іншу конфіденційну інформацію.

    Типовою ознакою обману є вимога діяти негайно: не завершувати розмову, не телефонувати в банк самостійно, терміново підтвердити операцію або виконати інструкцію «служби безпеки».

    Шахраї намагаються не використовувати очевидні «тригерні» прохання

    За словами Болгова, зловмисники враховують, що все більше людей знають: код із SMS, PIN, CVV, пароль від банківського застосунку або кодове слово не можна називати стороннім.

    Тому шахрай може не просити прямо: «Продиктуйте пароль».

    Натомість людину можуть підвести до іншої дії — попросити підтвердити сповіщення в банківському застосунку, перейти за посиланням, зайти на підроблену сторінку або виконати певну послідовність дій нібито для захисту рахунку.

    Результат може бути тим самим — злочинець отримує можливість увійти до банківського акаунта або провести операцію.

    Національний банк окремо наголошує: стороннім не можна повідомляти реквізити платіжної картки, паролі та коди банків чи мобільних операторів. Так само небезпечно погоджуватися на пропозицію «зняти ліміт» або переводити кошти на так званий безпечний рахунок.

    Відеозв’язок і «офіс банку» теж можуть бути частиною вистави

    Ще один тренд — складніша візуальна маскування шахрайських колцентрів.

    За словами Болгова, деякі оператори використовують відеозв’язок, спеціально оформлені приміщення, відповідний фон і різну атрибутику.

    Це може створювати у жертви враження, що вона дійсно бачить працівника банку, державної установи або великої компанії.

    Сам факт відеодзвінка при цьому нічого не доводить.

    Логотип на стіні, бейдж, костюм або фон, схожий на банківське відділення, легко відтворити. Аналогічно шахраї створюють фальшиві сторінки та Telegram-боти, які копіюють дизайн справжніх установ. НБУ попереджає, що такі ресурси можуть імітувати назви, логотипи та навіть елементи верифікації, щоб переконати користувача в їхній справжності.

    Що реально потрібно шахраю

    Кінцевою метою більшості таких схем залишається доступ до грошей або цифрового облікового запису.

    Зловмисники можуть полювати на реквізити картки, пароль від онлайн-банкінгу, одноразовий код підтвердження, доступ до фінансового номера телефону або можливість підтвердити операцію від імені клієнта.

    Кіберполіція у квітні 2026 року окремо попереджала про схему з псевдопрацівниками банків, які намагаються виманити саме карткові дані та паролі до онлайн-банкінгу. Правоохоронці радять у таких випадках припинити розмову й самостійно зателефонувати до банку за офіційним номером.

    У травні кіберполіція повідомляла про викриття групи псевдобанкірів, яка діяла через шахрайські колцентри. За даними правоохоронців, підозрювані використовували класичну схему «дзвінка з банку» і переконували людей переводити гроші на підконтрольні рахунки.

    Які дані не можна повідомляти навіть «працівнику банку»

    Для отримання звичайного переказу іншій людині не потрібен пароль від вашого банкінгу або код підтвердження.

    НБУ радить зберігати в таємниці PIN-код, CVV/CVC, строк дії картки, логіни, паролі та SMS-коди від банку.

    Особливо небезпечно передавати стороннім одноразові коди. Вони можуть використовуватися не просто для «ідентифікації клієнта», як це пояснює шахрай, а для входу до особистого кабінету або підтвердження фінансової операції.

    Так само не варто встановлювати на телефон невідомі програми на прохання людини, яка представилася співробітником банку. Такі застосунки можуть надавати віддалений доступ до пристрою.

    Що робити, якщо вам телефонують «із банку»

    Найбезпечніший алгоритм — не намагатися довести співрозмовнику, що він шахрай.

    Розмову краще завершити.

    Після цього необхідно самостійно відкрити офіційний застосунок банку або знайти номер підтримки на банківській картці чи офіційному сайті та зателефонувати туди.

    Саме таку модель поведінки рекомендує Кіберполіція: якщо ви отримали повідомлення або дзвінок про необхідність терміново щось зробити з рахунком, не передавайте інформацію співрозмовнику, а перевірте її безпосередньо у банку.

    Якщо ж людина вже ввела банківські дані на підозрілому сайті або повідомила їх шахраю, НБУ радить негайно заблокувати картку через банк та звернутися до Кіберполіції.

    Чому старі схеми продовжують працювати

    Хоча легенди змінюються, принцип більшості шахрайських схем залишається незмінним.

    Зловмисник намагається змусити людину діяти під впливом страху, поспіху або довіри до авторитетної установи.

    Саме тому дзвінок може звучати переконливо, номер телефону — бути схожим на офіційний, а оператор — знати ім’я чи інші дані співрозмовника.

    Однак наявність такої інформації не означає, що дзвонить справжній співробітник банку.

    НБУ називає соціальну інженерію одним із найпоширеніших способів платіжного шахрайства: замість технічного зламу злочинець переконує саму людину віддати потрібну інформацію.

    Тому головне правило залишається простим: жоден несподіваний дзвінок не повинен бути причиною негайно повідомляти банківські дані або виконувати фінансову операцію.

    Якщо співрозмовник запевняє, що від рішення є лише кілька хвилин, забороняє завершувати розмову або наполягає на секретності — це додатковий привід припинити контакт і перевірити все через офіційний канал.
  • Українців атакують фальшивими сертифікатами про навчання

    Українців атакують фальшивими сертифікатами про навчання

    В Україні зафіксували нову хвилю кібератак, під час яких зловмисники розсилають електронні листи від імені відомих освітніх платформ. У повідомленнях користувачам пропонують завантажити нібито сертифікат про успішне завершення навчання, однак замість документа вони можуть отримати шкідливе програмне забезпечення. Про це попередила Національна поліція України.

    За інформацією правоохоронців, кіберзлочинці маскують свої листи під офіційні повідомлення від популярних навчальних центрів, використовуючи знайомі логотипи та стиль оформлення. Такий підхід покликаний викликати довіру в отримувачів і спонукати їх відкрити вкладення або перейти за запропонованим посиланням.

    У поліції пояснюють, що в листі зазвичай міститься PDF-документ із вбудованим посиланням. Після переходу користувачу пропонують завантажити архів, у якому замість обіцяного сертифіката знаходиться шкідливий файл. Його запуск може призвести до зараження комп’ютера вірусом.

    Особливу небезпеку така схема становить для працівників державних установ, освітніх закладів та інших організацій, які справді проходили навчання на відповідних онлайн-платформах. Саме на їхню довіру та неуважність розраховують кіберзлочинці.

    Після встановлення шкідливого програмного забезпечення зловмисники можуть отримати доступ до конфіденційної інформації. Йдеться про викрадення логінів і паролів, банківських реквізитів, службових документів або навіть повний контроль над зараженим комп’ютером. У разі використання такого пристрою в корпоративній мережі під загрозою може опинитися вся інформаційна система установи чи підприємства.

    У Національній поліції закликають користувачів дотримуватися правил цифрової безпеки та не відкривати підозрілі вкладення, навіть якщо повідомлення надійшло нібито від знайомої організації. Правоохоронці нагадують, що шахраї нерідко використовують скомпрометовані поштові скриньки для розсилки шкідливих листів.

    Фахівці рекомендують не запускати файли з архівів, отриманих із неперевірених джерел, уважно перевіряти всі посилання у PDF-документах перед переходом, а також завантажувати сертифікати про проходження курсів виключно через особисті кабінети на офіційних навчальних платформах.

    Якщо користувач отримав подібний лист, його не слід відкривати чи пересилати іншим особам. Натомість поліція рекомендує повідомити про інцидент Національну команду реагування на кіберінциденти CERT-UA, надіславши підозріле повідомлення на перевірку. Це допомагає оперативно виявляти нові хвилі кібератак, блокувати джерела розсилки та захищати державні й приватні інформаційні системи.

    Правоохоронці також нагадують, що останнім часом шахраї активно використовують різні сценарії для поширення шкідливого програмного забезпечення. Зокрема, раніше фіксувалися масові розсилки листів нібито від імені «Нової пошти», у яких адресатів лякали податковими перевірками та пропонували відкрити вкладення для «виправлення помилок». Крім того, кіберзлочинці дедалі активніше використовують популярні месенджери, тому фахівці рекомендують регулярно перевіряти налаштування безпеки та користуватися вбудованими інструментами захисту від спаму й шахрайства.

  • Фейкові “графіки відключень” масово розсилають українцям

    Фейкові “графіки відключень” масово розсилають українцям

    Зловмисники в Україні розгорнули нову масштабну хвилю кібершахрайства, використовуючи тему можливих відключень електроенергії як прикриття для поширення шкідливого програмного забезпечення. Громадянам масово надходять фейкові електронні листи, оформлені під офіційні повідомлення від імені НЕК «Укренерго», у яких нібито містяться графіки відключень світла або квитанції для оплати електроенергії.

    Про це повідомляє Центр протидії дезінформації (ЦПД), який зафіксував різке зростання подібних атак і попередив про високий рівень загрози для користувачів. За даними фахівців, головна мета цієї кампанії — отримання доступу до персональних пристроїв українців, викрадення логінів і паролів, а також банківських даних та іншої конфіденційної інформації.

    За інформацією ЦПД, шахрайські листи ретельно стилізовані під офіційні повідомлення державної енергетичної компанії. Зловмисники використовують підроблені або схожі електронні адреси, зокрема варіації домену, що імітують офіційний ресурс НЕК «Укренерго». У тексті повідомлень користувачів закликають терміново відкрити вкладений файл, який нібито містить актуальний графік відключень або рахунок для оплати послуг.

    Саме вкладення є ключовим елементом атаки — після його відкриття на пристрій встановлюється шкідливе програмне забезпечення, яке може непомітно збирати дані користувача, отримувати доступ до файлів, паролів, месенджерів та навіть банківських застосунків.

    Фахівці з кібербезпеки встановили, що ця кампанія має ознаки організованої операції, яка, за попередніми оцінками, може здійснюватися з території Російської Федерації. Експерти зазначають, що подібні атаки є частиною ширшої гібридної війни, спрямованої не лише на енергетичну інфраструктуру України, а й на інформаційний та психологічний тиск на населення.

    У НЕК «Укренерго» офіційно заявили, що компанія не здійснює розсилку графіків відключень електроенергії чи квитанцій електронною поштою. Уся актуальна інформація щодо можливих обмежень електропостачання публікується виключно через офіційний сайт компанії та перевірені державні канали комунікації.

    Енергетики наголошують, що будь-які листи з подібними вкладеннями або проханнями терміново завантажити файл слід розцінювати як потенційно небезпечні. Громадян закликають не переходити за посиланнями, не відкривати вкладення і негайно видаляти такі повідомлення, не вступаючи у контакт із відправником.

    Окремо підкреслюється, що шахраї використовують соціально чутливі теми, зокрема енергетичну ситуацію в країні, щоб підвищити рівень довіри до своїх повідомлень. Тематика відключень світла обрана невипадково — вона викликає у населення підвищену увагу та змушує користувачів діяти швидше, без належної перевірки інформації.

    У Центрі протидії дезінформації наголошують, що це лише один із елементів ширшої кампанії кіберзагроз, які останнім часом активізувалися проти України. Паралельно фіксуються спроби створення фейкових сайтів державних сервісів, підроблених мобільних застосунків та шахрайських сторінок у соціальних мережах.

    Зокрема, раніше команда державного сервісу «Дія» повідомляла про появу сайтів-клонів, які майже повністю копіювали інтерфейс офіційної платформи. Їх мета — змусити користувачів ввести особисті дані або встановити шкідливі програми під виглядом оновлень чи перевірки облікового запису.

    Фахівці з кібербезпеки також звертають увагу на те, що сучасні шахраї дедалі частіше використовують технології штучного інтелекту для створення більш переконливих текстів, підробки стилю офіційних повідомлень і навіть генерації реалістичних електронних листів. Це ускладнює розпізнавання атак навіть для досвідчених користувачів.

    Окрему загрозу становить поширення подібних повідомлень у месенджерах, де користувачі схильні більше довіряти отриманій інформації. У деяких випадках шахраї маскуються під знайомі контакти або використовують зламані акаунти для розсилки шкідливих файлів.

    Кіберексперти наголошують, що базові правила цифрової гігієни залишаються найефективнішим способом захисту. Серед них — перевірка адреси відправника, уникнення відкриття вкладень із невідомих джерел, використання антивірусного програмного забезпечення та офіційних каналів отримання інформації.

    У разі отримання підозрілих листів фахівці радять не реагувати на них, не вступати в переписку з відправником і за можливості повідомляти про такі випадки до відповідних служб кібербезпеки.

    Таким чином, нова хвиля шахрайських розсилок із фейковими «графіками відключень» є частиною системної кіберкампанії, спрямованої на українських користувачів. Вона поєднує елементи соціальної інженерії, технічного шкідливого програмного забезпечення та інформаційного тиску, використовуючи актуальну для населення тему енергетичної стабільності як головний інструмент впливу.

  • Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

    Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

  • НБУ попереджає про нову фішингову атаку з фейковими листами

    НБУ попереджає про нову фішингову атаку з фейковими листами

    Національний банк України повідомив про нову масштабну шахрайську кампанію, спрямовану на українських користувачів електронної пошти. Йдеться про фішингову схему, у межах якої зловмисники масово розсилають листи зі шкідливими вкладеннями, видаючи їх за офіційні повідомлення регулятора.

    Про це НБУ повідомив у своєму Telegram-каналі, наголосивши на зростанні активності кіберзлочинців та підвищеній складності нової хвилі атак.

    За даними регулятора, шахраї використовують різні електронні адреси, які не мають жодного відношення до офіційних каналів Національного банку України, однак у полі «відправник» намагаються створити враження, що листи надходять від НБУ. Для більшої правдоподібності зловмисники копіюють візуальне оформлення повідомлень, стилістику текстів і навіть елементи дизайну, схожі на офіційний сайт регулятора.

    У таких листах міститься заклик перейти за посиланням або завантажити архів із нібито важливими документами, звітами або службовою інформацією. Однак, як підкреслюють у Нацбанку, реальний вміст архівів становить шкідливе програмне забезпечення. Його основне завдання — отримати несанкціонований віддалений доступ до комп’ютера користувача, викрасти персональні дані, паролі, банківську інформацію або іншу конфіденційну інформацію.

    У НБУ звертають увагу, що такі атаки можуть бути особливо небезпечними для державних службовців, працівників фінансового сектору, бізнесу та громадян, які неуважно ставляться до перевірки джерела електронних листів.

    Окремо в Національному банку підкреслили, що всі офіційні повідомлення установи надходять виключно з корпоративних електронних адрес, які мають домен @bank.gov.ua. Будь-які інші адреси, навіть якщо вони візуально схожі, не є офіційними каналами комунікації регулятора.

    Фахівці з кібербезпеки НБУ також закликали користувачів не відкривати підозрілі вкладення, не переходити за невідомими посиланнями та не завантажувати файли з листів, які викликають сумнів. У разі отримання таких повідомлень рекомендується одразу видаляти їх без відкриття вкладень і, за можливості, повідомляти про інцидент відповідні служби кіберзахисту.

    У Нацбанку нагадали, що подібні атаки часто мають хвильовий характер і можуть повторюватися з використанням різних тем — від нібито офіційних документів до фінансових звітів або термінових повідомлень про «перевірки» чи «оновлення даних».

    Також регулятор звернув увагу на те, що шахрайські кампанії дедалі частіше використовують соціальну інженерію — методи психологічного впливу, які змушують користувача діяти поспіхом, не перевіряючи інформацію. Саме тому головна мета таких листів — створити відчуття терміновості та змусити людину відкрити вкладення або перейти за посиланням.

    Нагадаємо, у лютому інтернет-магазин нумізматичної продукції НБУ тимчасово зазнав перебоїв у роботі через кібератаку на компанію-підрядника. Тоді в регуляторі не виключали, що отримані дані користувачів можуть бути використані для подальших фішингових кампаній, і попереджали про ризик появи нових шахрайських схем із використанням цієї інформації.

    У Національному банку України підкреслюють, що кіберзагрози залишаються однією з ключових викликів цифрової безпеки в країні, а користувачам слід регулярно оновлювати засоби захисту, перевіряти джерела листів і дотримуватися базових правил цифрової гігієни.

  • Шахраї захопили соцмережі: які схеми найбільше “коштують” користувачам

    Шахраї захопили соцмережі: які схеми найбільше “коштують” користувачам

    У 2025 році соціальні мережі остаточно закріпилися як один із головних інструментів для інтернет-шахраїв, попри те, що користувачі загалом стали краще усвідомлювати ризики онлайн-обману. Масштаби проблеми продовжують зростати як у США, так і глобально, а самі схеми стають складнішими та більш переконливими.

    За даними Федеральної торговельної комісії США (FTC), у 2025 році американці втратили близько 2,1 млрд доларів через шахрайські схеми, що починалися в соціальних мережах. Це приблизно у вісім разів більше, ніж у 2020 році. Майже 30% людей, які повідомили про фінансові втрати через онлайн-афери, зазначили, що перший контакт із шахраями відбувався саме через соцмережі. У глобальному масштабі міжнародні правоохоронні органи оцінюють загальні збитки від інтернет-злочинності у 2025 році більш ніж у 20 млрд доларів.

    Найбільше шахрайських активностей фіксується на платформах компанії Meta. Facebook залишається головним майданчиком для масових схем обману, Instagram активно використовується для рекламних афер та просування фейкових брендів, а WhatsApp часто застосовується для персонального контакту з жертвами, де шахраї вибудовують довіру в приватному спілкуванні або закритих групах. Саме ці три платформи входять до числа найбільш “збиткових” для користувачів за обсягами втрат.

    Серед найпоширеніших схем залишаються фальшиві інтернет-магазини, інвестиційні афери та романтичні шахрайства. У випадку онлайн-магазинів користувачів приваблюють значними знижками або “обмеженими пропозиціями”, після чого вони або не отримують товар взагалі, або отримують підробку низької якості. Такі схеми часто маскуються під рекламу реальних брендів або використовують візуально професійно оформлені сторінки, що ускладнює їх розпізнавання.

    Інвестиційні шахрайства у 2025 році залишаються найбільш прибутковими для злочинців. Шахраї видають себе за фінансових консультантів або трейдерів, створюють закриті групи з фейковими відгуками та демонструють вигадані прибутки. На початковому етапі жертвам іноді дозволяють вивести невеликі суми, щоб викликати довіру, після чого пропонують вкладати значно більші кошти. У підсумку доступ до “інвестиційної платформи” блокується, а шахраї зникають. Додатково поширені випадки, коли жертвам пропонують “повернути втрачені гроші” за окрему оплату, що також є частиною шахрайської схеми.

    Романтичні шахрайства будуються на емоційному зв’язку, який поступово формується в онлайн-спілкуванні. Після встановлення довіри зловмисники починають просити фінансову допомогу під різними приводами або пропонують “спільні інвестиції”. У більш агресивних випадках використовується шантаж приватними фото або відео, отриманими під час переписки.

    Експерти з кібербезпеки наголошують, що шахрайські схеми стають більш технологічними. Зокрема, все частіше використовується штучний інтелект для створення реалістичних текстів, зображень і навіть відео, що імітують реальних людей або бренди. Це значно ускладнює розпізнавання фейкових акаунтів і підвищує рівень довіри з боку жертв.

    Федеральна торговельна комісія США рекомендує користувачам обмежувати доступ до своїх профілів у соціальних мережах, не ділитися фінансовою інформацією з незнайомцями, ретельно перевіряти сайти перед покупками та уникати будь-яких інвестиційних пропозицій із гарантованим або “швидким” прибутком. Також фахівці радять критично ставитися до будь-яких термінових фінансових прохань від онлайн-знайомих і завжди перевіряти інформацію через офіційні джерела.

    Загалом тенденція 2025 року показує, що соціальні мережі залишаються ключовим полем для кіберзлочинців, а основною загрозою стає не технічний злам акаунтів, а психологічне маніпулювання користувачами.

  • Злам Signal у Німеччині: хакери отримали доступ до чатів посадовців

    Злам Signal у Німеччині: хакери отримали доступ до чатів посадовців

    У Німеччині розслідують масштабну кібератаку, внаслідок якої хакери отримали доступ до акаунтів месенджера Signal понад сотні німецьких посадовців, включно з чинними міністрами, представниками керівництва Бундестагу та колишніми високопосадовцями. Про це повідомляє видання Süddeutsche Zeitung.

    За даними розслідування, атака мала тривалий і системний характер та ґрунтувалася на фішинговій схемі, яка імітувала офіційні повідомлення від служби підтримки Signal. Користувачі отримували повідомлення із попередженням про нібито спробу несанкціонованого доступу до їхнього акаунта. У текстах містилися інструкції терміново підтвердити безпеку профілю шляхом введення одноразового коду підтвердження.

    Саме після введення цього коду зловмисники отримували повний контроль над акаунтом. Це дозволяло їм не лише читати приватні повідомлення, а й отримувати доступ до історії листування, медіафайлів та контактів користувачів. У результаті злам одного акаунта часто ставав точкою входу для подальших атак на інших посадовців, чиї контакти були у списку жертви.

    За інформацією німецьких служб безпеки, кількість постраждалих обчислюється щонайменше тризначним числом. Серед них — чинні федеральні міністри, керівництво парламенту Німеччини, а також колишні депутати та екскерівники спецслужб. Це робить інцидент одним із найбільших витоків комунікацій державного рівня за останні роки.

    Федеральна прокуратура Німеччини вже розпочала офіційне розслідування за підозрою у здійсненні розвідувальної діяльності проти держави. Хоча слідство триває, у німецьких структурах безпеки, за даними медіа, припускають можливу причетність російських кіберугруповань до організації атаки. Подібні оцінки раніше озвучували й міжнародні партнери, включно зі спецслужбами США, які неодноразово попереджали про активізацію подібних операцій у Європі.

    Особливу увагу слідчі приділяють тому факту, що атака не була спрямована на технічний злам захищеної інфраструктури месенджера, а використовувала людський фактор. Йдеться про соціальну інженерію — метод, при якому користувачів змушують самостійно передати дані доступу через довіру до підроблених повідомлень.

    Фахівці зазначають, що саме цей підхід робить подібні атаки особливо небезпечними, оскільки навіть високий рівень шифрування не захищає від помилок користувача. У випадку Signal зловмисники скористалися тим, що посадовці сприймали повідомлення як офіційні та термінові.

    Розслідування також виявило системну проблему у використанні цифрових комунікацій у державному секторі. Частина посадовців, за попередніми даними, використовувала приватні смартфони та месенджери для службового листування, що значно підвищило ризики компрометації даних. У деяких випадках це пояснюється зручністю та швидкістю обміну інформацією, однак така практика створює вразливості для кібербезпеки державних установ.

    Крім того, хакери, отримавши доступ до акаунтів, могли використовувати адресні книги жертв для масштабування атаки. Це означає, що навіть один скомпрометований акаунт міг призвести до ланцюгового зараження контактів у політичних і адміністративних колах.

    Експерти з кібербезпеки наголошують, що подібні атаки є частиною глобальної тенденції, коли месенджери та приватні цифрові канали стають основною мішенню для шпигунських операцій. Паралельно з Signal подібні інциденти раніше фіксувалися і в інших платформах, зокрема WhatsApp, де також застосовувалися методи фішингу та соціальної інженерії.

    У Німеччині вже заявили про намір посилити кіберзахист державних структур, переглянути правила використання приватних месенджерів посадовцями та запровадити додаткові вимоги до цифрової безпеки в органах влади. Окремо розглядається можливість розширення обов’язкового використання захищених урядових комунікаційних систем.

    Ситуація також викликала дискусію в політичних колах щодо балансу між зручністю цифрових інструментів і рівнем безпеки. Частина експертів наполягає, що державні службовці повинні повністю перейти на спеціалізовані захищені канали зв’язку, тоді як інші вказують на необхідність підвищення цифрової грамотності та регулярних перевірок кібербезпеки.

    Розслідування триває, і остаточні висновки щодо організаторів атаки та масштабу витоку інформації поки не оприлюднені.