Позначка: кіберполіція

  • Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    В Україні поширюється небезпечна схема фінансового шахрайства, за якої зловмисники не просто викрадають кошти з банківських карток, а змушують людей самостійно оформлювати кредити й переказувати позичені гроші на сторонні рахунки. В окремих випадках потерпілі протягом одного дня беруть позики одразу в шести-семи банках. У результаті шахраї отримують гроші, а жертви залишаються з кредитними зобов’язаннями. Для маніпуляцій аферисти дедалі активніше використовують психологічний тиск, соціальну інженерію та можливості штучного інтелекту.

    Про нові тенденції фінансового шахрайства розповів начальник управління моніторингу та безпеки платіжних операцій Ідея Банку Максим Ядвіга. Його пояснення 16 жовтня опублікувала ТСН.

    За словами банківського експерта, злочинці поступово змінюють підходи до виманювання грошей.

    Якщо раніше вони переважно пропонували неіснуючі товари, обіцяли великі виграші або заманювали людей фальшивими вакансіями, то тепер дедалі частіше використовують складніші психологічні сценарії.

    Головна мета нової схеми — переконати людину самостійно оформити позику та добровільно переказати отримані гроші шахраям.

    Як українців змушують набирати кредити

    За інформацією Ідея Банку, шахрайська схема ґрунтується на поступовому встановленні психологічного контролю над потерпілою людиною.

    Зловмисники можуть телефонувати від імені працівників банку, представників фінансових установ або служб безпеки.

    Під час розмови вони повідомляють про нібито підозрілі операції, загрозу блокування рахунків чи необхідність терміново захистити заощадження.

    В окремих випадках використовуються й інші легенди, покликані змусити людину виконувати інструкції без перевірки інформації.

    Після встановлення довіри аферисти переходять до наступного етапу.

    Вони переконують співрозмовника зареєструватися в мобільному застосунку банку, оформити кредит або збільшити доступний кредитний ліміт.

    Потім пропонують переказати отримані кошти на вказаний рахунок, пояснюючи це необхідністю захисту грошей, перевірки операцій або виконання інших нібито обов’язкових процедур.

    Найнебезпечніше те, що жертва може власноруч підтвердити кожну операцію.

    Через це після виявлення шахрайства виникає додаткова проблема: необхідно не лише намагатися повернути викрадені кошти, а й урегулювати питання оформлених кредитів.

    За один день людина може стати боржником кількох банків

    Максим Ядвіга розповів про випадки, коли потерпілі під впливом аферистів отримували кредити одразу в шести-семи фінансових установах.

    Людина послідовно відкривала банківські застосунки, проходила процедури оформлення позик і переказувала гроші на рахунки, які їй називали шахраї.

    При цьому зловмисники могли підтримувати постійний контакт із потерпілою людиною, не даючи їй часу самостійно оцінити ситуацію.

    У результаті протягом кількох годин фінансові зобов’язання могли суттєво збільшитися.

    Точних сум позик у кожному з таких випадків експерт не назвав.

    Важливо, що добровільне підтвердження переказу під впливом обману не робить дії шахраїв законними, але може ускладнити процедуру повернення грошей.

    Питання відповідальності за кредитом і можливість оскарження операцій залежать від конкретних обставин, умов договору та результатів перевірки.

    Штучний інтелект допомагає злочинцям обманювати людей

    Окремою проблемою стало використання технологій штучного інтелекту.

    За словами представника Ідея Банку, сучасні шахрайські схеми дедалі частіше поєднують технологічні інструменти із психологічними маніпуляціями.

    ШІ може використовуватися для створення переконливих повідомлень, підроблених зображень, автоматизації листування та імітації голосів.

    Такі технології здатні зробити неправдиве повідомлення більш схожим на справжнє звернення представника банку або знайомої людини.

    Проте сам факт використання штучного інтелекту не є обов’язковою складовою кожної шахрайської схеми.

    Основним інструментом залишається соціальна інженерія — психологічний вплив, за допомогою якого людину переконують самостійно виконати небезпечні фінансові дії.

    Зловмисники нерідко створюють відчуття терміновості, залякують блокуванням рахунків або забороняють обговорювати ситуацію з родичами.

    Саме такі вимоги повинні викликати підозру.

    Українці втратили 1,4 мільярда гривень через карткове шахрайство

    Масштаби проблеми ілюструє статистика Національного банку України.

    За офіційними даними НБУ, у 2025 році було зафіксовано 256 тисяч шахрайських операцій із використанням платіжних карток, за якими понесено збитки.

    Загальна сума втрат досягла 1,4 мільярда гривень.

    При цьому кількість шахрайських операцій порівняно з 2024 роком зменшилася приблизно на 5%.

    Однак фінансові збитки, навпаки, зросли на 24%.

    Причина полягає, зокрема, у збільшенні середнього розміру незаконної операції.

    Якщо у 2024 році цей показник становив 4247 гривень, то за підсумками 2025 року він зріс до 5536 гривень.

    Отже, шахрайських операцій стало дещо менше, але кожна з них у середньому завдає більшої фінансової шкоди.

    На один мільйон видаткових операцій із платіжними картками у 2025 році припадало 27 шахрайських випадків.

    Це на 14% менше, ніж роком раніше.

    Водночас наведена статистика охоплює різні види карткового шахрайства, а не лише схеми з оформленням онлайн-кредитів.

    Чому шахраї представляються працівниками банків

    Один із найпоширеніших прийомів зловмисників — видавати себе за представників авторитетних установ.

    Для цього вони можуть використовувати назви банків, Національного банку України, правоохоронних органів або служб фінансового моніторингу.

    Злочинці намагаються переконати людину, що її рахункам загрожує небезпека, а для порятунку коштів необхідно негайно виконати певні дії.

    Водночас справжні працівники банків не повинні вимагати паролі, PIN-коди, одноразові коди підтвердження або переказ грошей на сторонні рахунки нібито для перевірки безпеки.

    Раніше кіберполіція попереджала про шахраїв, які пропонують встановити фальшивий банківський застосунок.

    Після переходу за підробленим посиланням потерпілі можуть передати зловмисникам дані авторизації.

    Згодом ці дані використовуються для доступу до рахунків та викрадення коштів.

    Що робити, якщо вас змусили оформити кредит

    Фахівці рекомендують діяти максимально швидко.

    Насамперед потрібно самостійно зв’язатися з банком через офіційний номер телефону або застосунок.

    Необхідно повідомити про шахрайство, попросити заблокувати скомпрометовані платіжні інструменти та зупинити подальші підозрілі операції.

    Якщо гроші вже переказано, слід негайно повідомити банку всі відомі реквізити отримувача.

    Також варто звернутися до банку, на рахунок якого надійшли кошти, через офіційні канали зв’язку. Можливість зупинення подальшого руху грошей залежить від конкретних обставин.

    Наступний крок — заява до поліції.

    Повідомити про кіберзлочин можна через офіційний сайт кіберполіції або звернутися до поліції за номером 102.

    Потрібно зберегти повідомлення шахраїв, номери телефонів, дані переказів, кредитні договори та інші можливі докази.

    Якщо кредит було оформлено під впливом шахраїв, необхідно окремо письмово звернутися до кожної фінансової установи, пояснити обставини та попросити провести перевірку.

    Сам факт звернення до поліції не означає автоматичного анулювання кредиту.

    За необхідності потерпілому може знадобитися юридична допомога для оскарження операцій або вирішення спору з кредитором.

    Як не потрапити в боргову пастку

    Найважливіше правило — не виконувати фінансових операцій за інструкціями незнайомих людей, навіть якщо вони представляються співробітниками банку.

    Будь-яку інформацію про підозрілі транзакції потрібно перевіряти самостійно.

    Для цього варто завершити розмову та зателефонувати до банку за номером, вказаним на його офіційному сайті або на банківській картці.

    Не варто поспішати з оформленням кредитів, переказувати гроші на так звані захищені рахунки або повідомляти стороннім особам коди підтвердження.

    Додатково рекомендується встановлювати індивідуальні ліміти на перекази та використовувати багатофакторну автентифікацію.

    Особливо небезпечними є ситуації, коли незнайома людина одночасно вимагає терміново оформити кредит, переказати гроші та нікому про це не розповідати.

    Саме такі ознаки можуть свідчити про спробу фінансового шахрайства.

    З огляду на розвиток цифрових банківських послуг і нових технологій аферисти продовжують змінювати способи обману.

    Однак своєчасна перевірка інформації, припинення підозрілої розмови та оперативне звернення до банку залишаються ключовими способами зменшити ризик фінансових втрат.
  • Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    На Львівщині правоохоронці викрили шахрайський кол-центр, учасники якого видавали себе за жінок на сайтах знайомств, використовували штучний інтелект для зміни голосу та викрадали гроші з банківських рахунків. Жертвами аферистів стали щонайменше 80 людей. Уперше в Україні організаторам повідомили про підозру за новою статтею Кримінального кодексу, яка передбачає відповідальність за створення шахрайських кол-центрів.

    Про викриття масштабної схеми 14 жовтня повідомили Національна поліція, Служба безпеки України та Львівська обласна прокуратура.

    За даними слідства, злочинний бізнес організували двоє 23-річних мешканців Стрия, які залучили до роботи 21-річного знайомого. Для діяльності кол-центру підозрювані орендували дві квартири, обладнали їх комп’ютерами та організували роботу операторів.

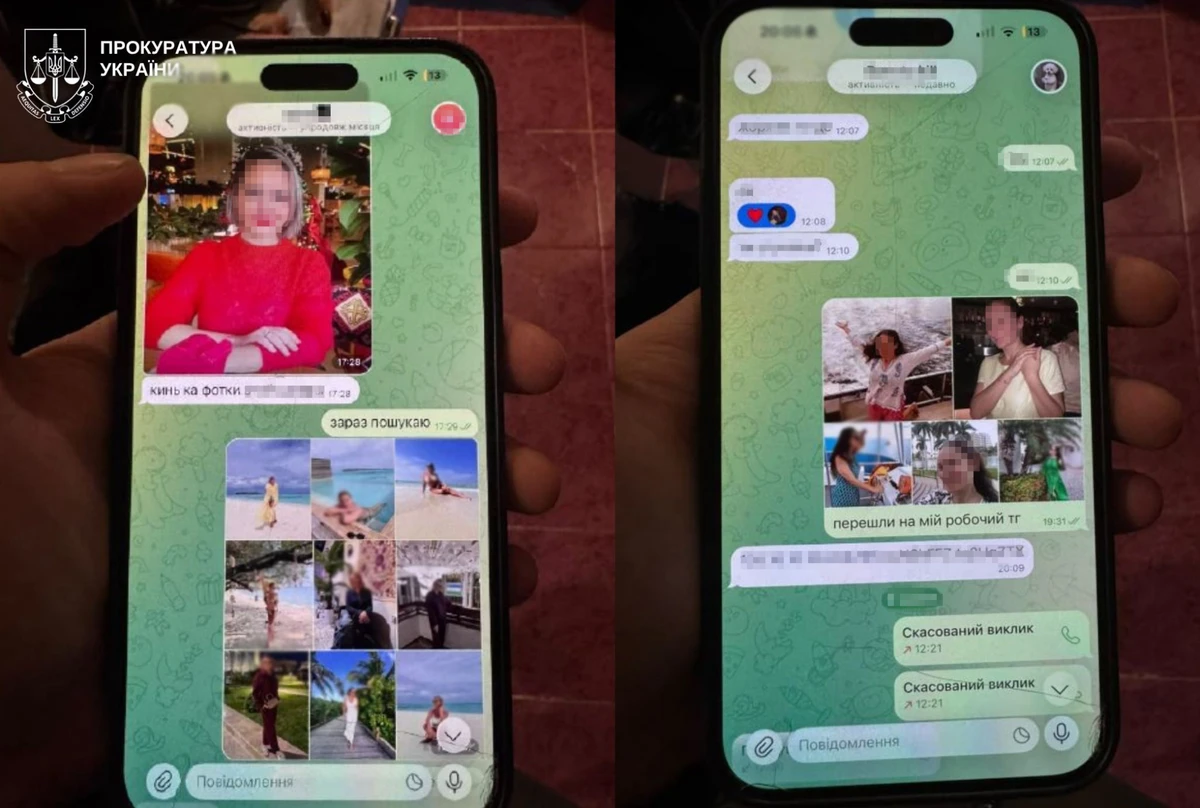
    Схема починалася з романтичного знайомства в інтернеті. Шахраї створювали фальшиві жіночі профілі на популярних дейтингових платформах і в месенджерах. Вони листувалися з чоловіками, поступово завойовували їхню довіру та імітували зацікавленість у стосунках.

    Щоб зробити обман переконливішим, учасники групи використовували спеціальне програмне забезпечення на основі штучного інтелекту, яке змінювало чоловічий голос на жіночий безпосередньо під час розмови.

    Після встановлення довірливого спілкування співрозмовникам надсилали нібито особисті фотографії. Насправді файли містили приховане шкідливе програмне забезпечення, призначене для дистанційного керування пристроями.

    Коли чоловіки повідомляли, що фотографії не відкриваються, їх переконували увімкнути демонстрацію екрана та змінити певні налаштування смартфона. Таким чином зловмисники, за версією слідства, отримували конфіденційну інформацію, паролі та можливість доступу до банківських застосунків.

    Після цього гроші з рахунків потерпілих переводили на підконтрольні реквізити.

    Шахрайський бізнес мав чітку фінансову систему. Безпосередні виконавці отримували 15% викрадених коштів як заробітну плату, тоді як 85% залишали організаторам. Частину грошей конвертували в криптовалюту, а також переводили в готівку через нелегальний пункт обміну валют.

    За попередньою інформацією правоохоронців, постраждали щонайменше 50 громадян України та 30 іноземців, зокрема з Польщі, Німеччини й Грузії.

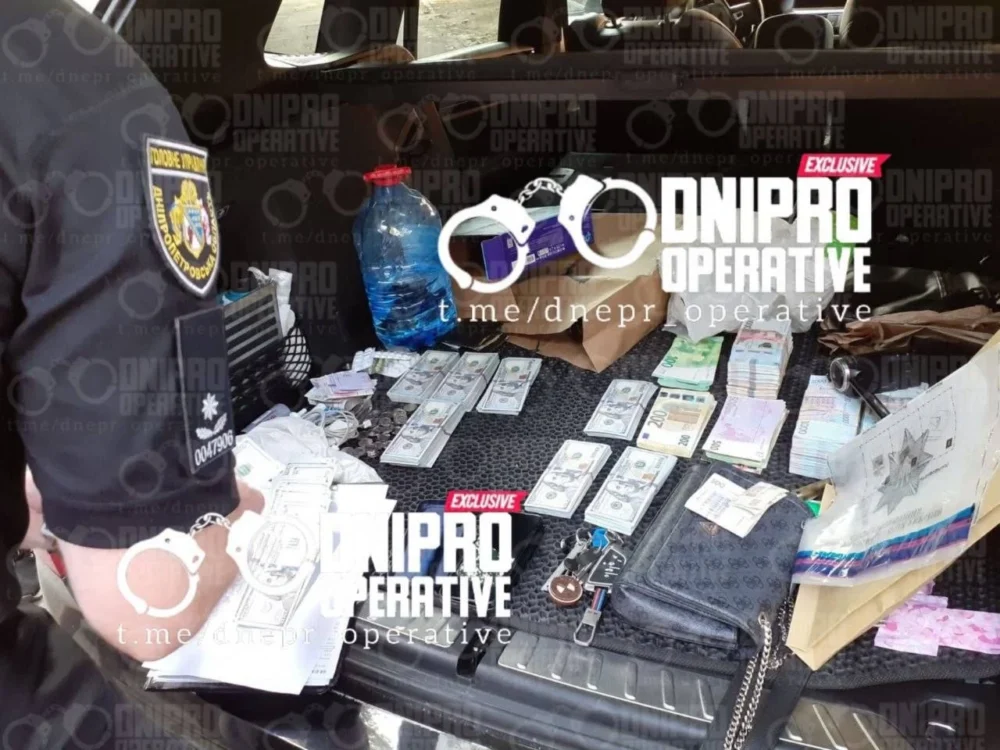
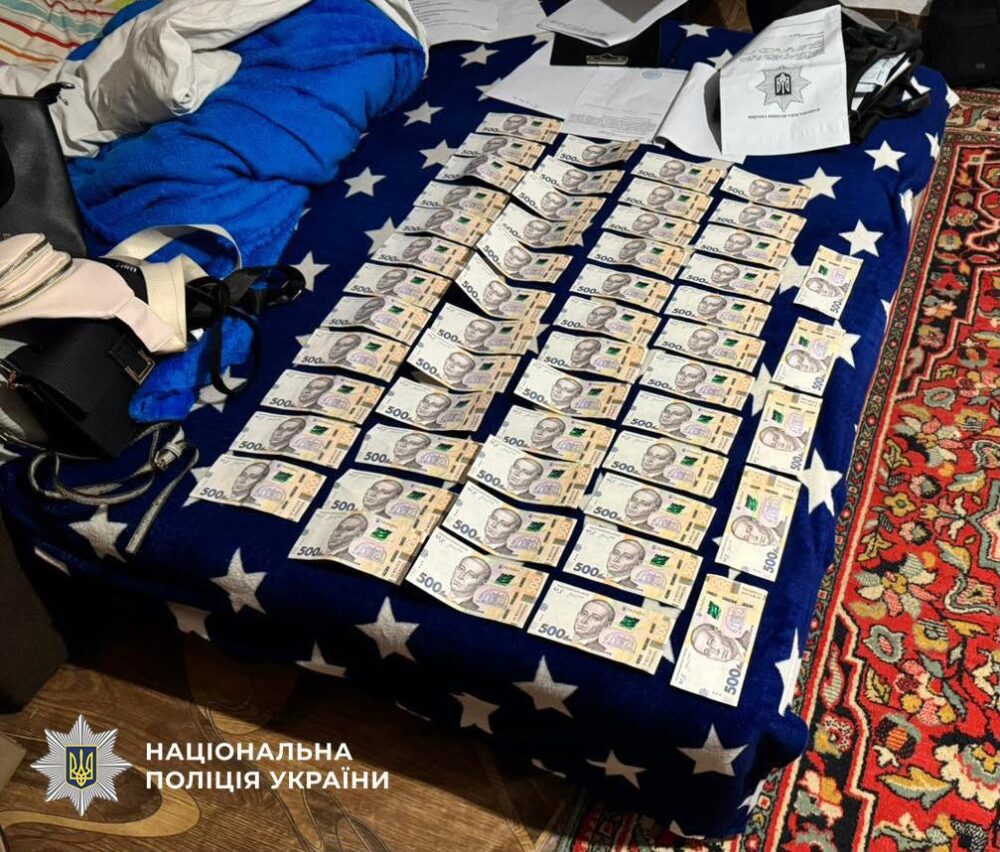
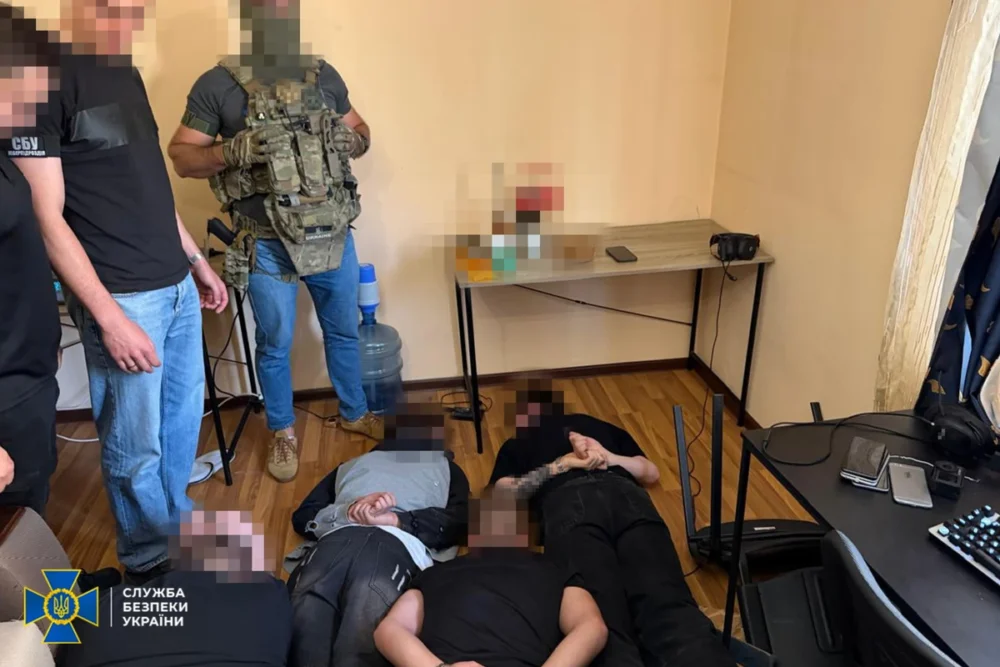
    Під час спецоперації правоохоронці провели дев’ять обшуків. Вилучили комп’ютерну техніку, десятки телефонів, SIM-картки, банківські картки, криптогаманець і документацію. Також виявили понад 1,2 млн гривень готівкою та іноземну валюту на суму понад 800 тисяч гривень в еквіваленті.

    Трьох чоловіків затримали. Їм повідомили про підозру за статтями щодо шахрайства, несанкціонованого втручання в інформаційні системи та створення електронно-комунікаційної шахрайської організованої групи.

    Особливість цієї справи — перше застосування нової статті 255-4 Кримінального кодексу України. Вона набула чинності у вересні 2026 року після ухвалення законодавчих змін щодо боротьби із шахрайськими кол-центрами.

    Залежно від доведених обставин та кваліфікації злочинів підозрюваним загрожує до 15 років позбавлення волі.

    Раніше «Ненька інфо» повідомляла про ухвалення Верховною Радою спеціального закону щодо кримінальної відповідальності за діяльність шахрайських кол-центрів. Нові норми передбачають покарання не лише для організаторів, а й для осіб, які свідомо беруть участь у таких схемах або сприяють їхній роботі.

    Правоохоронці продовжують розслідування, встановлюють інших можливих учасників схеми та повний розмір завданих збитків. Затримані вважаються невинуватими, доки їхню провину не доведе суд.

  • 23,5 млрд грн пройшли через «конверт»: БЕБ провело 50 обшуків у Києві, Харкові та Одесі

    23,5 млрд грн пройшли через «конверт»: БЕБ провело 50 обшуків у Києві, Харкові та Одесі

    Українські правоохоронці заявили про викриття масштабного так званого конвертаційного центру, через який із 2023 року могли пройти фінансові операції на 23,5 млрд грн. У межах спецоперації провели 50 обшуків у Києві, Харкові та Одесі, вилучили мільйони гривень необлікованої готівки, а частині фігурантів уже повідомили про підозру.

    Про результати операції 20 вересня повідомив директор Бюро економічної безпеки України Олександр Цивінський.

    За його словами, орієнтовний щомісячний оборот мережі становив майже 500 млн грн, а загальний обсяг операцій із 2023 року сягнув 23,5 млрд грн. Правоохоронці попередньо оцінюють можливу суму ухилення від сплати податків приблизно у 3 млрд грн.

    Цивінський наголосив, що йдеться про масштабну мережу, яка працювала протягом кількох років. У межах розслідування правоохоронці одночасно відпрацювали десятки адрес у трьох найбільших містах країни.

    Операцію БЕБ проводило у взаємодії з Державною прикордонною службою та Кіберполіцією. У повідомленні Бюро також зазначалося, що розслідування стосується злочинної організації та фінансових операцій, у тому числі із застосуванням віртуальних активів.

    Точну кількість підозрюваних, їхні імена та повний перелік інкримінованих статей у першому публічному повідомленні не розкрили.

    Тому на цьому етапі важливо говорити саме про версію слідства. Вина конкретних осіб може бути встановлена лише обвинувальним вироком суду, що набрав законної сили.

    Що означають 23,5 млрд грн

    Заявлена правоохоронцями сума — це не розмір вилучених грошей і не встановлені збитки держави.

    23,5 млрд грн — це загальний обсяг фінансових операцій, які, за попередньою оцінкою БЕБ, пройшли через схему із 2023 року.

    23,5 млрд грн пройшли через «конверт»: БЕБ провело 50 обшуків у Києві, Харкові та Одесі
    ФОТО: ОГП та БЕБ викрили злочинну організацію, яка виводила кошти через криптовалюту /Прокуратура України
    23,5 млрд грн пройшли через «конверт»: БЕБ провело 50 обшуків у Києві, Харкові та Одесі
    ФОТО: ОГП та БЕБ викрили злочинну організацію, яка виводила кошти через криптовалюту /Прокуратура України

    Окремо Бюро оцінює можливі несплачені податки приблизно у 3 млрд грн. Остаточний розмір збитків має бути встановлений у процесі розслідування, експертиз і аналізу руху коштів.

    Якщо розділити заявлений загальний оборот на середній щомісячний показник у 500 млн грн, масштаб схеми справді відповідає тривалій системній роботі, а не кільком окремим транзакціям.

    Під час обшуків правоохоронці вилучили мільйони гривень необлікованої готівки. Детальну структуру вилученого майна БЕБ на момент першої публікації не оприлюднювало.

    Як зазвичай працюють «конвертаційні центри»

    Під поняттям «конвертаційний центр» правоохоронці зазвичай мають на увазі не одну компанію або фізичний обмінник, а мережу підприємств і рахунків, які використовуються для переведення безготівкових грошей у готівку, створення фіктивного документообігу або приховування реального походження коштів.

    У попередніх справах БЕБ такі мережі складалися з десятків або навіть сотень підконтрольних компаній, через які оформлювали операції, що, за версією слідства, не мали реального економічного змісту.

    Наприклад, у серпні 2026 року БЕБ повідомило про викриття іншого конвертаційного центру на Київщині. Там правоохоронці заявляли про понад 60 підприємств з ознаками фіктивності, які використовували для тіньових розрахунків в аграрному секторі. Частину грошей, за даними слідства, переводили у готівку та віртуальні активи.

    Ще масштабнішу справу БЕБ розкрило навесні 2026 року. Тоді йшлося про конвертаційний центр із оборотом близько 18 млрд грн, який, за інформацією Бюро, обслуговував сотні компаній по всій Україні. Для проведення операцій використовували близько 500 підконтрольних компаній, а частину коштів переводили через фінансові канали у країнах ЄС та Об’єднаних Арабських Еміратах.

    На цьому тлі нова справа з оборотом 23,5 млрд грн виглядає однією з найбільших публічно оголошених операцій БЕБ проти подібної інфраструктури за останній час.

    Криптовалюта дедалі частіше з’являється у таких справах

    Окремий напрямок, який досліджують українські правоохоронці, — використання криптовалюти та віртуальних активів для переміщення коштів.

    У попередніх розслідуваннях БЕБ фігуранти, за даними слідства, переводили гроші у криптовалюту, щоб ускладнити відстеження походження коштів та уникнути традиційного фінансового моніторингу.

    У серпневій справі щодо аграрного «конверта» БЕБ прямо повідомляло, що частину коштів переводили у віртуальні активи.

    Подібний механізм використовувався і в інших великих кримінальних провадженнях. У справі про конвертаційний центр із оборотом 18 млрд грн правоохоронці заявляли, що гроші могли обготівковувати або переводити у криптовалюту через мережу обмінників в Україні та за кордоном.

    Водночас використання криптовалюти саме по собі не є незаконним. Кримінальне значення має походження коштів, мета транзакцій та конкретні дії учасників схеми.

    БЕБ посилює боротьбу з тіньовими фінансами

    Нинішня операція відбувається на тлі ширшої кампанії БЕБ із детінізації економіки.

    У 2026 році Бюро неодноразово звітувало про ліквідацію великих нелегальних фінансових структур, схем із фіктивними підприємствами, незаконних обмінників та мереж, через які бізнес міг уникати сплати податків.

    Один із найбільш показових прикладів — конвертаційний центр на Київщині, ліквідований ще у травні 2025 року. Тоді БЕБ заявило, що понад десять компаній використовували для оформлення фіктивних договорів і штучного формування податкового кредиту. Під час обшуків правоохоронці вилучили 15,5 млн грн, $200 тис. та майже €22 тис. готівкою.

    Паралельно Бюро намагається показувати ефект детінізації окремих ринків. Наприклад, на ринку електроніки після посилення контролю офіційно задекларований обсяг продажів, за даними БЕБ і ДПС, зріс із 15,3 млрд грн у вересні 2025 року до 23,5 млрд грн у грудні.

    Схожі справи вже вимірюються мільярдами

    Раніше Nenka.info писала про інше масштабне розслідування, де правоохоронці заявили про виведення майже 580 млн грн із оборонних контрактів через конвертаційний центр. У тій справі йшлося про приватне підприємство, яке протягом 2023–2025 років отримало приблизно 2,5 млрд грн за ремонт і обслуговування військової техніки.

    Майже 580 млн грн з оборонки: правоохоронці викрили масштабну схему «відмивання» коштів

    Також Nenka.info повідомляла про розслідування БЕБ щодо багатомільярдної схеми експорту аграрної продукції, де слідство оцінювало можливі втрати бюджету більш ніж у 1 млрд грн.

    БЕБ розслідує багатомільярдну схему експорту зерна за участю ексчиновника ДФС

    Нова справа виділяється передусім масштабом заявленого обороту. Якщо оцінка БЕБ у 23,5 млрд грн буде підтверджена матеріалами слідства, йтиметься про фінансову інфраструктуру, яка протягом кількох років могла обслуговувати значні обсяги тіньових операцій.

    Наразі слідчі мають встановити повне коло учасників і клієнтів схеми, проаналізувати вилучені документи, електронні носії та фінансові транзакції, а також визначити остаточний розмір можливих податкових втрат.

    Тож цифра у 3 млрд грн несплачених податків поки залишається попередньою оцінкою правоохоронців, а заявлені 23,5 млрд грн — обсягом операцій, а не доведеними збитками державі.

  • «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    У Києві 13-річна донька українського військовослужбовця стала жертвою складної шахрайської схеми, побудованої на знайомстві в соцмережах, залякуванні звинуваченнями у співпраці з Росією та психологічному тиску. За даними столичної поліції, підліток винесла з дому сімейні заощадження — 54 550 доларів та 90 тисяч гривень — і передала сумку водієві таксі, який мав доставити її з Києва до Сум. Загальна сума становила понад 2,5 млн грн. Забрати гроші зловмисники, однак, не встигли: батьки дівчини звернулися до поліції, а правоохоронці перехопили передачу та затримали двох імовірних учасників схеми.

    Історія почалася не з телефонного дзвінка про «проблеми з банківською карткою», а зі звичайного для підлітка спілкування в соцмережі. Як повідомили правоохоронці, з дівчиною познайомилися невідомі, які видавали себе за її однолітка. Після певного часу спілкування вони домовилися з нею про особисту зустріч. Саме на цьому етапі шахраї отримали інформацію про місце перебування дитини, після чого сценарій різко змінився.

    Дівчині надіслали відеоролик, на якому люди, одягнені в російську військову форму, нібито дякували їй за «допомогу та співпрацю». Таким чином дитину поставили у ситуацію, в якій звичайне онлайн-знайомство раптом перетворилося на вигадане звинувачення у співпраці з державою-агресором. Після цього до розмови долучився ще один учасник схеми — він представився правоохоронцем.

    За версією слідства, псевдосиловик переконував 13-річну дівчину, що її нібито вже викрили у співпраці з Росією. Головним інструментом впливу стала погроза не самій дитині, а її родині. Шахрай заявляв, що через її дії батькам може загрожувати до 25 років ув’язнення. Для підлітка така погроза могла виглядати абсолютно реальною, особливо з огляду на попередньо надіслане відео з людьми у військовій формі.

    «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    Потім з’явилася умова, яка нібито мала «врятувати» сім’ю від кримінальної відповідальності. Дитині наказали передати всі наявні вдома заощадження для так званої перевірки. Дівчина знайшла 54 550 доларів та 90 тисяч гривень, склала гроші у сумку та віддала водієві таксі. За задумом організаторів схеми, автомобіль мав перевезти гроші з Києва до Сум, де їх уже чекали отримувачі.

    Лише після повернення додому підліток розповіла батькам про те, що сталося. Ті одразу звернулися до поліції. Саме швидкість звернення виявилася критичною: правоохоронці встановили автомобіль, яким перевозили сумку, вилучили справжні гроші та замінили їх імітаційними. Далі операція продовжилася вже під контролем поліції.

    У Сумах правоохоронці затримали одного з учасників схеми, коли той прийшов забирати посилку. Згодом затримали і його спільника. Таким чином родині вдалося повернути заощадження, хоча розслідування самого механізму шахрайства та можливої причетності інших осіб триває.

    Ця історія показова тим, що аферистам фактично не знадобилося зламувати банківські рахунки або отримувати доступ до смартфона жертви. Вони змусили дитину самостійно виконати всі необхідні дії. Кіберполіція називає подібні прийоми соціальною інженерією — маніпуляціями, під час яких злочинці грають на довірі, страху й тривозі людини та змушують її добровільно передавати гроші чи конфіденційну інформацію. За даними Кіберполіції, саме соціальна інженерія залишається одним із ключових механізмів фінансового шахрайства в Україні.

    Особливо небезпечним елементом київської історії стала експлуатація теми державної зради та співпраці з Росією. Це не нова тактика. На початку серпня Кіберполіція окремо попереджала про шахраїв, які телефонують громадянам, представляються співробітниками СБУ чи інших правоохоронних органів, заявляють про нібито фінансування ворога або відкриту кримінальну справу, а далі вимагають гроші. Правоохоронці наголошували: справжні співробітники державних органів не пропонують «вирішити питання» передачею готівки чи переказами.

    Подібні випадки цього року вже фіксували і в самому Києві. У липні столична поліція повідомляла про 81-річну жінку, якій псевдопрацівник СБУ заявив, що придбані нею ліки нібито «фінансують країну-агресора». Від потерпілої вимагали передати гроші начебто для їхнього «декларування». В іншій справі поліція заявила про двох учасників схеми, які, представляючись співробітниками спецслужби, ошукали літніх киян на понад 8 млн грн.

    Ще одна справа, яку столична поліція розслідувала у травні, стосувалася трьох пенсіонерів. За інформацією правоохоронців, псевдопрацівник спецслужби так само звинувачував людей у спонсоруванні держави-агресора і під приводом «декларування» виманював заощадження. Загальна сума збитків у тій справі перевищила 3 млн грн. Тобто сценарій зі страхом перед кримінальним переслідуванням уже використовувався, але цього разу мішенню стала не літня людина, а 13-річна дитина.

    Окрему увагу правоохоронці останнім часом приділяють саме використанню державної символіки, назв силових відомств та фейкових звинувачень. 21 серпня Кіберполіція попередила про електронні листи, де зловмисники від її імені повідомляли людям про нібито вчинені кримінальні правопорушення, погрожували обшуками та відповідальністю, а потім вимагали криптовалюту за «закриття справи». Це показує, що авторитет силових структур шахраї використовують як інструмент психологічного тиску в різних варіаціях однієї схеми.

    У випадку з донькою військового зловмисники пішли ще далі: вони спочатку створили довіру через спілкування нібито з однолітком, отримали інформацію про дитину, потім підкріпили легенду відео з людьми у російській формі і лише після цього використали образ «правоохоронця». Тобто кожен наступний крок робив попередню вигадку переконливішою.

    Подібна побудова афери добре відповідає механіці соціальної інженерії: жертву вводять у стан сильного страху, не дають часу перевірити інформацію та пропонують одну «термінову» дію, яка начебто дозволить уникнути катастрофічних наслідків. Кіберполіція пояснює, що під дією страху або тривоги людина значно гірше оцінює ситуацію і може зробити те, на що у спокійному стані ніколи не погодилася б.

    Історія у Києві закінчилася без фактичної втрати мільйонів насамперед тому, що дитина все-таки розповіла про ситуацію батькам, а вони негайно повідомили правоохоронців. Поліцейським вдалося перехопити сумку ще до того, як гроші остаточно потрапили до шахраїв.

    Водночас цей випадок стає важливим сигналом для батьків підлітків. Небезпека в соцмережах сьогодні обмежується не лише викраденням паролів або підозрілими посиланнями. Зловмисник може тижнями видавати себе за ровесника, збирати інформацію про сім’ю, а потім використати її для персоналізованого шантажу. Кіберполіція вже фіксувала випадки, коли через соцмережі та месенджери сторонні особи намагалися втягувати українських школярів навіть у протиправну діяльність, тому правоохоронці закликають дітей повідомляти дорослим про підозрілі контакти, погрози й спроби змусити їх щось приховувати від батьків.

    Наразі поліція продовжує встановлювати всі обставини афери. Публічно не повідомлялося, чи були у затриманих інші жертви та хто саме створював фейкові акаунти і відео, використані для залякування дівчини. Тому стверджувати про масштаби всієї групи або остаточну кількість її учасників поки зарано. Однак уже відомі деталі показують одну з найбільш цинічних схем останнього часу: страх дитини за батьків перетворили на інструмент, за допомогою якого з дому фактично винесли всі сімейні заощадження.

  • «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    Шахрайські колцентри дедалі активніше використовують складніші сценарії соціальної інженерії, щоб отримати доступ до банківських рахунків, онлайн-банкінгу та інших цифрових сервісів українців. Зловмисники можуть представлятися співробітниками банку, повідомляти про нібито підозрілу операцію, блокування картки або необхідність терміново підтвердити особу.

    Експерт із питань комплексної безпеки Руслан Болгов в ефірі «КИЇВ24» звернув увагу, що шахраї адаптують свої сценарії до того, що українці вже краще знають базові правила кібербезпеки.

    Якщо раніше одним із головних завдань було змусити людину просто назвати код із SMS, пароль або інші очевидно секретні дані, то зараз зловмисники можуть використовувати менш прямі способи отримання тієї ж інформації або переконувати жертву самостійно виконати необхідну їм дію.

    Кіберполіція також попереджає, що дзвінки від псевдопрацівників банків залишаються поширеною схемою. Мета таких контактів — отримати дані банківської картки чи пароль до онлайн-банкінгу, а після цього заволодіти коштами потерпілих.

    Як починається типова розмова

    Один із найпоширеніших сценаріїв починається з телефонного дзвінка.

    Людині можуть повідомити, що з її картки нібито намагаються списати гроші, хтось увійшов у банківський застосунок, оформлюється кредит або рахунок найближчим часом заблокують.

    Така інформація створює відчуття терміновості. Жертві фактично не дають часу перевірити сказане й одразу пропонують «вирішити проблему».

    Саме психологічний тиск є одним із ключових елементів соціальної інженерії. Національний банк наголошує, що шахраї часто намагаються переконати людину самостійно передати їм реквізити картки, коди підтвердження, паролі або іншу конфіденційну інформацію.

    Типовою ознакою обману є вимога діяти негайно: не завершувати розмову, не телефонувати в банк самостійно, терміново підтвердити операцію або виконати інструкцію «служби безпеки».

    Шахраї намагаються не використовувати очевидні «тригерні» прохання

    За словами Болгова, зловмисники враховують, що все більше людей знають: код із SMS, PIN, CVV, пароль від банківського застосунку або кодове слово не можна називати стороннім.

    Тому шахрай може не просити прямо: «Продиктуйте пароль».

    Натомість людину можуть підвести до іншої дії — попросити підтвердити сповіщення в банківському застосунку, перейти за посиланням, зайти на підроблену сторінку або виконати певну послідовність дій нібито для захисту рахунку.

    Результат може бути тим самим — злочинець отримує можливість увійти до банківського акаунта або провести операцію.

    Національний банк окремо наголошує: стороннім не можна повідомляти реквізити платіжної картки, паролі та коди банків чи мобільних операторів. Так само небезпечно погоджуватися на пропозицію «зняти ліміт» або переводити кошти на так званий безпечний рахунок.

    Відеозв’язок і «офіс банку» теж можуть бути частиною вистави

    Ще один тренд — складніша візуальна маскування шахрайських колцентрів.

    За словами Болгова, деякі оператори використовують відеозв’язок, спеціально оформлені приміщення, відповідний фон і різну атрибутику.

    Це може створювати у жертви враження, що вона дійсно бачить працівника банку, державної установи або великої компанії.

    Сам факт відеодзвінка при цьому нічого не доводить.

    Логотип на стіні, бейдж, костюм або фон, схожий на банківське відділення, легко відтворити. Аналогічно шахраї створюють фальшиві сторінки та Telegram-боти, які копіюють дизайн справжніх установ. НБУ попереджає, що такі ресурси можуть імітувати назви, логотипи та навіть елементи верифікації, щоб переконати користувача в їхній справжності.

    Що реально потрібно шахраю

    Кінцевою метою більшості таких схем залишається доступ до грошей або цифрового облікового запису.

    Зловмисники можуть полювати на реквізити картки, пароль від онлайн-банкінгу, одноразовий код підтвердження, доступ до фінансового номера телефону або можливість підтвердити операцію від імені клієнта.

    Кіберполіція у квітні 2026 року окремо попереджала про схему з псевдопрацівниками банків, які намагаються виманити саме карткові дані та паролі до онлайн-банкінгу. Правоохоронці радять у таких випадках припинити розмову й самостійно зателефонувати до банку за офіційним номером.

    У травні кіберполіція повідомляла про викриття групи псевдобанкірів, яка діяла через шахрайські колцентри. За даними правоохоронців, підозрювані використовували класичну схему «дзвінка з банку» і переконували людей переводити гроші на підконтрольні рахунки.

    Які дані не можна повідомляти навіть «працівнику банку»

    Для отримання звичайного переказу іншій людині не потрібен пароль від вашого банкінгу або код підтвердження.

    НБУ радить зберігати в таємниці PIN-код, CVV/CVC, строк дії картки, логіни, паролі та SMS-коди від банку.

    Особливо небезпечно передавати стороннім одноразові коди. Вони можуть використовуватися не просто для «ідентифікації клієнта», як це пояснює шахрай, а для входу до особистого кабінету або підтвердження фінансової операції.

    Так само не варто встановлювати на телефон невідомі програми на прохання людини, яка представилася співробітником банку. Такі застосунки можуть надавати віддалений доступ до пристрою.

    Що робити, якщо вам телефонують «із банку»

    Найбезпечніший алгоритм — не намагатися довести співрозмовнику, що він шахрай.

    Розмову краще завершити.

    Після цього необхідно самостійно відкрити офіційний застосунок банку або знайти номер підтримки на банківській картці чи офіційному сайті та зателефонувати туди.

    Саме таку модель поведінки рекомендує Кіберполіція: якщо ви отримали повідомлення або дзвінок про необхідність терміново щось зробити з рахунком, не передавайте інформацію співрозмовнику, а перевірте її безпосередньо у банку.

    Якщо ж людина вже ввела банківські дані на підозрілому сайті або повідомила їх шахраю, НБУ радить негайно заблокувати картку через банк та звернутися до Кіберполіції.

    Чому старі схеми продовжують працювати

    Хоча легенди змінюються, принцип більшості шахрайських схем залишається незмінним.

    Зловмисник намагається змусити людину діяти під впливом страху, поспіху або довіри до авторитетної установи.

    Саме тому дзвінок може звучати переконливо, номер телефону — бути схожим на офіційний, а оператор — знати ім’я чи інші дані співрозмовника.

    Однак наявність такої інформації не означає, що дзвонить справжній співробітник банку.

    НБУ називає соціальну інженерію одним із найпоширеніших способів платіжного шахрайства: замість технічного зламу злочинець переконує саму людину віддати потрібну інформацію.

    Тому головне правило залишається простим: жоден несподіваний дзвінок не повинен бути причиною негайно повідомляти банківські дані або виконувати фінансову операцію.

    Якщо співрозмовник запевняє, що від рішення є лише кілька хвилин, забороняє завершувати розмову або наполягає на секретності — це додатковий привід припинити контакт і перевірити все через офіційний канал.

  • У Дніпрі знову накривають «офіси»: силовики розпочали другу хвилю масштабних обшуків

    У Дніпрі знову накривають «офіси»: силовики розпочали другу хвилю масштабних обшуків

    У Дніпрі та Дніпропетровській області вранці 11 серпня з’явилися повідомлення про нову хвилю масштабних обшуків і затримань у справах, пов’язаних із роботою шахрайських кол-центрів. За попередньою інформацією місцевих медіа та Telegram-каналів, правоохоронці перевіряють мережі, які могли спеціалізуватися на виманюванні грошей у громадян країн Європейського Союзу. Водночас станом на ранок Національна поліція та СБУ ще не оприлюднили офіційних підсумків саме сьогоднішньої операції, тому точну кількість обшуків, затриманих та вилученого майна наразі називати зарано.

    Нинішні слідчі дії називають другою хвилею великої операції проти так званих «офісів» у регіоні. Перша серія обшуків відбулася лише тиждень тому. 4 серпня місцеві медіа повідомили про спільні заходи Національної поліції та СБУ у Дніпрі й області. За попередніми даними, тоді йшлося про структури, працівники яких телефонували громадянам України та ЄС, представлялися співробітниками банків, правоохоронцями або представниками інвестиційних компаній та намагалися отримати доступ до коштів потерпілих.

    Схеми могли відрізнятися залежно від конкретного «офісу». В одних випадках людину переконували, що її банківський рахунок перебуває під загрозою і гроші необхідно терміново перевести на «безпечний» рахунок. В інших пропонували інвестиції у криптовалюту, цінні папери чи інші фінансові інструменти з нібито гарантованим високим прибутком.

    Після першого внеску клієнту могли демонструвати фальшивий особистий кабінет із цифрами, які створювали ілюзію швидкого зростання інвестицій. Людину переконували вкладати дедалі більше, однак реальні кошти потрапляли на рахунки, контрольовані організаторами схеми. Подібну модель правоохоронці вже детально описували під час попередніх операцій на Дніпропетровщині.

    Дніпропетровщина вже пережила одну з найбільших операцій проти кол-центрів

    Нинішня історія не виникла раптово. Ще 25 лютого 2026 року на Дніпропетровщині відбулася одна з найбільших операцій проти шахрайських кол-центрів за останній час.

    Тоді прокурори провели 27 обшуків і виявили офіси, розраховані більш ніж на 1500 робочих місць. Генеральний прокурор Руслан Кравченко заявляв, що масштаби мережі вразили навіть досвідчених правоохоронців.

    За матеріалами слідства, один оператор такого кол-центру міг здійснювати близько 100 дзвінків на день. Якщо припустити повне завантаження 1500 робочих місць, теоретична кількість контактів могла сягати десятків тисяч щодоби.

    Правоохоронці наголошували, що йдеться не про звичайні телефонні дзвінки навмання, а про професійно організовану систему соціальної інженерії. Працівників навчали сценаріїв розмови, психологічного тиску, роботі із запереченнями та способам переконати людину здійснити переказ.

    Тоді серед жертв називали сотні громадян України, країн Європи та Азії.

    Під час лютневої операції правоохоронці вилучили приблизно 1500 одиниць комп’ютерної техніки, майже 500 мобільних телефонів, серверне обладнання та інші речові докази.

    Ця статистика показує, чому саме Дніпропетровщина залишається одним із ключових регіонів у розслідуваннях такого типу.

    Українські кол-центри давно стали міжнародною проблемою

    Шахрайські телефонні мережі, що діють з території України, дедалі частіше розслідують спільно з правоохоронцями інших держав.

    Наприкінці 2025 року Національна поліція разом із європейськими партнерами викрила транснаціональну мережу кол-центрів, яка працювала в Києві, Дніпрі та Івано-Франківську.

    За даними Eurojust, відомими потерпілими були понад 400 людей, а підтверджені збитки перевищували 10 млн євро. Злочинці використовували кілька сценаріїв — від фальшивих інвестицій до дзвінків від імені поліції та банків.

    Під час української частини тієї операції правоохоронці вилучали сотні ноутбуків і телефонів, сервери, носії інформації, підроблені посвідчення «працівників банків» та поліції іноземних держав, а також обладнання для створення deepfake.

    Це важлива деталь: сучасні шахрайські кол-центри давно вийшли за межі примітивних телефонних дзвінків.

    Вони можуть використовувати підміну телефонних номерів, фальшиві банківські сайти, криптовалютні платформи, підроблені документи, месенджери та навіть технології штучного інтелекту.

    Збитки вже обчислюються сотнями мільйонів

    За даними, оприлюдненими в липні, лише від початку 2026 року українські правоохоронці ліквідували понад 2000 робочих місць у шахрайських кол-центрах, а встановлені збитки потерпілих перевищили 210 млн грн.

    При цьому реальна сума може бути значно більшою.

    Частина потерпілих не звертається до поліції, особливо якщо йдеться про громадян інших держав. В інших випадках люди самі не одразу розуміють, що стали жертвами шахрайства, оскільки псевдоінвестиційні платформи можуть продовжувати показувати їм неіснуючий «баланс» навіть після фактичного викрадення грошей.

    Ще в лютому генпрокурор повідомляв, що з липня 2025 року в Україні провели майже 800 обшуків, пов’язаних із кібершахрайством. Близько 150 із них здійснювали в межах міжнародного співробітництва з правоохоронцями інших країн.

    Загалом було вилучено більш ніж 25 тисяч одиниць техніки.

    Чому сьогоднішні обшуки можуть бути продовженням ширшого розслідування

    Поки правоохоронці не оприлюднили офіційної фабули справи щодо подій 11 серпня, неможливо підтвердити, чи сьогоднішні обшуки є безпосереднім продовженням операції 4 серпня, лютневого провадження або окремим кримінальним розслідуванням.

    Однак формулювання про «другу хвилю» та фокус на громадянах ЄС вказують, що йдеться про масштабні транскордонні схеми, а не про один невеликий локальний кол-центр.

    Це має значення і з процесуального погляду. Якщо потерпілі перебувають у різних країнах, українським слідчим необхідно отримувати банківські дані, допити та інші докази через механізми міжнародної правової допомоги.

    Саме так працювали попередні справи.

    Eurojust ще наприкінці 2025 року повідомляв про спільні слідчі дії українських і європейських правоохоронців проти мереж, які діяли з території України та обманювали громадян ЄС на мільйони євро.

    Паралельно спливла історія ветерана KRAKEN

    Тема дніпровських «офісів» останніми днями опинилася у центрі уваги і через інше кримінальне провадження.

    ДБР перевіряє можливу причетність ветерана спецпідрозділу KRAKEN Гліба Новостройного до організації роботи шахрайських кол-центрів у Дніпрі.

    Ця інформація стала відома з матеріалів суду у справі Новостройного. Водночас його провину в організації таких структур судом не встановлено, а окремі обставини продовжують перевіряти слідчі.

    Цей сюжет отримав додатковий резонанс через можливий зв’язок із розслідуванням викрадення та вбивства українця Ігоря Комарова на Балі.

    Сам Комаров на записаному викрадачами відео говорив про діяльність дніпровських кол-центрів, однак ці слова були зроблені під очевидним примусом і самі по собі не можуть вважатися доказом щодо інших осіб.

    Тому проводити прямий зв’язок між нинішньою операцією 11 серпня та справою Новостройного чи Комарова без офіційної заяви правоохоронців наразі немає підстав.

    Що відомо саме про обшуки 11 серпня

    Станом приблизно на 10:00 11 серпня ситуація виглядає так: місцеві джерела повідомляють про масштабні слідчі дії у Дніпрі та області та називають їх другою хвилею операції проти шахрайських кол-центрів.

    Попередньо йдеться про мережі, які могли обманювати громадян країн Європейського Союзу.

    Водночас Національна поліція, її Дніпропетровське обласне управління та СБУ ще не оприлюднили офіційного повідомлення з кількістю обшуків, затриманих, адресами чи сумами встановлених збитків.

    Тому інформація про конкретних організаторів, власників «офісів» або кількість затриманих, яка може з’являтися в анонімних Telegram-каналах, поки потребує перевірки.

    Однак попередні операції показують, що масштаб проблеми у Дніпрі справді значний. Лише одна лютнева мережа мала понад 1500 робочих місць, а міжнародні розслідування вже довели існування структур, здатних завдавати збитків на десятки мільйонів євро.

    Саме тому нинішня друга хвиля обшуків може стати одним із найбільших продовжень кампанії українських правоохоронців проти «офісного» шахрайського бізнесу.

    Остаточно зрозуміти масштаб операції можна буде після офіційного повідомлення Нацполіції або СБУ — з даними про кількість проведених обшуків, вилучену техніку, затриманих та конкретні схеми, які інкримінують фігурантам.

  • Полювали на сім’ї полеглих і зниклих безвісти: шахрайки постануть перед судом

    Полювали на сім’ї полеглих і зниклих безвісти: шахрайки постануть перед судом

    У Кіровоградській області завершили досудове розслідування щодо п’ятьох учасниць організованої шахрайської схеми, жертвами якої стали родичі загиблих, полонених і зниклих безвісти українських військовослужбовців. За даними правоохоронців, аферистки представлялися працівницями державних органів та військових підрозділів, обіцяли допомогу з оформленням грошових виплат і компенсацій, а натомість виманювали у людей кошти. Загальна сума збитків становить близько 1,7 мільйона гривень.

    Про це повідомили в Національній поліції України.

    За даними слідства, зловмисниці цілеспрямовано шукали потенційних жертв у відкритому доступі. Вони моніторили соціальні мережі, месенджери та інтернет-платформи, де родичі українських військових публікували оголошення про пошук полонених або зниклих безвісти захисників.

    Після цього учасниці схеми зв’язувалися з рідними військовослужбовців і представлялися співробітницями державних установ, фінансових підрозділів військових частин або інших офіційних органів.

    Використовуючи довіру людей, які перебували у важкому психологічному стані, вони повідомляли, що можуть допомогти з оформленням державних компенсацій, соціальних виплат чи інших грошових коштів, які нібито належать сім’ям військових.

    Для цього, за легендою шахрайок, потрібно було здійснити певні платежі або сплатити окремі послуги.

    Отримані від потерпілих гроші перераховувалися на банківські рахунки, які перебували під контролем учасниць злочинної схеми.

    Під час досудового розслідування кіберполіцейські встановили механізм роботи угруповання та зібрали необхідну доказову базу.

    У процесі слідства правоохоронці також викрили ще одну співучасницю, яка брала участь у функціонуванні злочинної схеми.

    Після збору доказів слідчі повідомили їй про підозру, а обвинувальний акт щодо всіх п’ятьох фігуранток уже передано до суду.

    За інформацією Національної поліції, загалом аферистки незаконно заволоділи коштами потерпілих на суму 1,7 мільйона гривень.

    Жертвами злочину стали сім’ї українських військовослужбовців, які втратили близьких на війні або продовжують чекати на повернення рідних із полону чи після зникнення безвісти.

    Правоохоронці наголошують, що саме емоційний стан родичів захисників став одним із головних факторів, на якому будувалися шахрайські дії.

    Зловмисниці використовували надію людей на отримання інформації про рідних або законної державної допомоги, аби заволодіти їхніми коштами.

    Наразі матеріали кримінального провадження передані до суду для розгляду по суті.

    У разі доведення вини всім п’ятьом обвинуваченим загрожує до 12 років позбавлення волі з конфіскацією майна.

    Правоохоронці вкотре закликають громадян бути максимально обережними та не довіряти особам, які телефонують із пропозиціями оформити компенсації чи інші державні виплати за попередню оплату.

    Усі питання щодо соціальних гарантій, виплат сім’ям загиблих, полонених або зниклих безвісти військовослужбовців вирішуються виключно через уповноважені державні органи та офіційні канали комунікації.

    Якщо невідомі особи вимагають переказати кошти для отримання компенсації або представляються працівниками державних установ без належного підтвердження своїх повноважень, правоохоронці рекомендують негайно припинити спілкування та звернутися до поліції.

    Розгляд справи щодо п’ятьох учасниць шахрайської схеми найближчим часом розпочне суд.

  • Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

    Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

    Служба безпеки України спільно з Національною поліцією повідомили про ліквідацію масштабного хакерського угруповання, яке створило та поширювало фейкову копію державного мобільного застосунку “Резерв+”. За даними правоохоронців, зловмисники організували повноцінну онлайн-платформу, що зовні повністю імітувала офіційний сервіс Міністерства оборони України, і на її основі побудували платну схему доступу, яка дозволяла користувачам втручатися у власні військово-облікові дані та формувати неправдиві електронні документи.

    За інформацією СБУ, доступ до підробленого сервісу коштував близько 1200 гривень на місяць, а схема працювала за моделлю підписки, де користувачі отримували логін і пароль до “особистого кабінету”, який імітував функціонал державного застосунку. У цьому кабінеті, як стверджують слідчі, можна було змінювати дані про військовий облік, а також формально “вносити” інформацію про відстрочку від призову, яка в реальності не мала жодної юридичної сили, але використовувалася для створення підроблених електронних документів.

    Правоохоронці зазначають, що ключовим елементом схеми була максимальна візуальна схожість із офіційним “Резерв+”, що дозволяло вводити в оману користувачів і створювати ілюзію легітимності операцій. Надалі ці дані, за версією слідства, використовувалися деякими особами для пред’явлення під час перевірок представникам територіальних центрів комплектування та співробітникам поліції, що фактично становило спробу використання підроблених цифрових документів у правовому полі.

    За попередньою інформацією кіберпідрозділів, у системі фейкового застосунку було зареєстровано понад 4 тисячі користувачів, що свідчить про масштабність нелегальної інфраструктури та наявність стабільного попиту на подібні послуги. Слідство вважає, що організатори не лише створили технічну копію державного сервісу, але й вибудували систему регулярного доходу з абонентською платою, технічною підтримкою та оновленням функціоналу.

    Операцію з викриття та припинення діяльності угруповання провели кіберфахівці СБУ разом із Департаментом кіберполіції. Обшуки відбулися у Києві, Рівному та Черкасах, де проживали та працювали ймовірні учасники схеми. Під час слідчих дій було вилучено комп’ютерну техніку, серверне обладнання, мобільні телефони, носії інформації, а також банківські картки та SIM-картки, які можуть містити дані про фінансові операції та адміністрування сервісу. Одночасно з цим фейковий застосунок був заблокований на всіх виявлених ресурсах.

    У СБУ повідомили, що двом затриманим уже оголошено про підозру. Їм інкримінують перешкоджання законній діяльності Збройних сил України в особливий період та підроблення офіційних документів, вчинене за попередньою змовою групою осіб. Максимальна санкція за цими статтями передбачає до восьми років позбавлення волі.

    Правоохоронці наголошують, що подібні схеми становлять не лише фінансову або кіберзагрозу, а й потенційний ризик для системи військового обліку в умовах воєнного стану, оскільки можуть використовуватися для масового введення в оману громадян та підриву довіри до державних цифрових сервісів. У СБУ підкреслюють, що будь-які спроби копіювання або зламу державних застосунків з метою отримання неправомірної вигоди будуть жорстко припинятися.

    Паралельно кіберполіція нагадує, що в Україні зберігається високий рівень кіберзагроз, зокрема через фішингові атаки, розсилки фейкових повідомлень від імені державних установ та використання шкідливого програмного забезпечення для викрадення особистих даних і банківської інформації громадян.

  • Схема на 3,8 мільйона: у Києві викрили посадовців Пенсійного фонду та бізнесменів

    Схема на 3,8 мільйона: у Києві викрили посадовців Пенсійного фонду та бізнесменів

    У Києві завершили розслідування масштабної корупційної справи, пов’язаної із заволодінням бюджетними коштами під час державних закупівель. Печерська окружна прокуратура столиці скерувала до суду обвинувальний акт щодо учасників організованої групи, до якої входили посадовці Головного управління Пенсійного фонду України в місті Києві та керівники приватних компаній. За даними слідства, через завищення вартості обладнання та обсягів виконаних робіт державному бюджету було завдано збитків на майже 3,8 мільйона гривень.

    Про це повідомила пресслужба Київської міської прокуратури.

    За версією слідства, оборудка діяла протягом 2020–2022 років. Правоохоронці встановили, що керівниця одного з підрозділів Пенсійного фонду та інші посадові особи вступили у змову з представниками комерційних структур для реалізації схеми із завищенням вартості закупівель.

    Йдеться про роботи з облаштування та модернізації комп’ютерної мережі для потреб Пенсійного фонду. Під час виконання контрактів, як стверджують слідчі, в офіційних документах навмисно завищувалися обсяги виконаних робіт, а також ціни на обладнання та комплектуючі.

    За результатами експертиз було встановлено, що лише за цими епізодами сума збитків державному бюджету становить близько трьох мільйонів гривень.

    Однак на цьому діяльність учасників схеми не завершилася.

    Як з’ясувало слідство, двоє керівників компаній-постачальників, які вже фігурували у справі з Пенсійним фондом, нібито використали свої зв’язки серед посадовців управління освіти, молоді та спорту Святошинської районної державної адміністрації Києва для отримання ще одного вигідного контракту.

    Цього разу мова йшла про тендер на постачання протипожежного обладнання для навчальних закладів району. За даними правоохоронців, вартість поставленого обладнання була штучно завищена приблизно на 800 тисяч гривень.

    Таким чином загальна сума встановлених збитків у межах кримінального провадження сягнула майже 3,8 мільйона гривень.

    У прокуратурі зазначають, що дії обвинувачених кваліфіковані як заволодіння бюджетними коштами шляхом зловживання службовим становищем та внесення завідомо неправдивих відомостей до офіційних документів.

    Слідчі наголошують, що схема базувалася на фальсифікації документації та погодженні завідомо завищених цін. Після підписання актів виконаних робіт і підтвердження поставок кошти перераховувалися підрядним організаціям із державного бюджету.

    Наразі всі матеріали кримінального провадження передані до суду для розгляду по суті.

    У разі доведення вини фігурантам загрожує серйозне покарання. Санкції інкримінованих статей передбачають до 12 років позбавлення волі, позбавлення права обіймати певні посади або займатися відповідною діяльністю строком до трьох років, а також конфіскацію майна.

    Досудове розслідування у справі проводили слідчі Печерського управління поліції Головного управління Національної поліції у Києві. Оперативний супровід забезпечував Департамент кіберполіції Національної поліції України.

    Ця справа стала черговим прикладом боротьби правоохоронних органів із корупційними схемами у сфері державних закупівель. Лише останніми місяцями в Україні було викрито низку подібних оборудок, пов’язаних із завищенням цін на обладнання, будівельні роботи та постачання товарів для державних установ.

    Зокрема, раніше правоохоронці повідомили про спробу незаконного отримання майже 900 тисяч гривень державних коштів за постачання неякісної комп’ютерної техніки для потреб ДСНС. Крім того, в Києві суд залишив чинним вирок колишнім посадовцям кіностудії імені Олександра Довженка, через дії яких державне підприємство зазнало понад 4,4 мільйона гривень збитків.

    Також нещодавно було повідомлено про підозру керівнику одного з комунальних підприємств столиці, який, за даними слідства, організував закупівлю рослин для озеленення міста за завищеними цінами. Внаслідок цього бюджет втратив понад 1,2 мільйона гривень.

    Експерти зазначають, що сфера державних закупівель залишається однією з найбільш вразливих до корупційних ризиків. Саме тому посилення контролю за тендерними процедурами та цифровізація закупівельних процесів є одним із ключових напрямків антикорупційної політики держави.

    Подальшу долю фігурантів резонансної справи визначатиме суд. Якщо провину учасників схеми буде доведено, вони можуть отримати реальні терміни ув’язнення та втратити право працювати на державній службі.

  • Фейкові листи від імені Буданова: в ОП заявили про нову хвилю кібератак і закликали українців бути обережними

    Фейкові листи від імені Буданова: в ОП заявили про нову хвилю кібератак і закликали українців бути обережними

    В Україні зафіксували нову хвилю кібершахрайства — невідомі розсилають фейкові електронні листи від імені керівника Головного управління розвідки Міноборони України Кирило Буданов. В Офіс Президента України попередили, що такі повідомлення є підробкою і можуть бути частиною інформаційно-психологічних операцій проти України.

    Як повідомили в Офісі президента, один із таких листів отримав президент Українського національного об’єднання Канади Юрій Клюфас. У повідомленні, яке нібито було підписане Будановим, містилося прохання надати інформаційну та медійну підтримку для сприяння поверненню українських громадян на батьківщину.

    Однак, як з’ясувалося, лист був відправлений не з офіційної державної електронної адреси, а з поштової скриньки на комерційному сервісі — із доменом proton.me. Крім того, підпис під повідомленням не відповідає справжньому підпису керівника ГУР, що стало одним із ключових доказів фальсифікації.

    В Офіс Президента України наголосили, що такі дії мають ознаки цілеспрямованої кібератаки або інформаційної провокації. Усі зібрані матеріали вже передані до правоохоронних органів для подальшого розслідування та встановлення осіб, причетних до розсилки.

    «Закликаємо громадян ретельно перевіряти відправників електронної пошти та не довіряти сумнівним адресантам», — йдеться в офіційному повідомленні.

    Експерти з кібербезпеки зазначають, що подібні схеми є типовими для так званого фішингу — методу шахрайства, коли зловмисники видають себе за офіційні особи або установи з метою отримання довіри та подальшого впливу на отримувача. У таких листах можуть міститися як маніпулятивні повідомлення, так і шкідливі посилання або вкладення.

    Особливу небезпеку становить той факт, що фейкові повідомлення створюються з урахуванням актуального контексту — у цьому випадку теми повернення українців з-за кордону, яка є чутливою і викликає значний суспільний інтерес. Це дозволяє шахраям підвищувати рівень довіри до таких листів і збільшувати ймовірність їхнього поширення.

    За словами аналітиків, використання імені Кирило Буданов не є випадковим. Він є публічною фігурою з високим рівнем довіри в суспільстві, що робить його ім’я привабливим для використання у фейкових кампаніях.

    Цей інцидент відбувається на тлі загальної активізації інформаційних атак проти України. Раніше повідомлялося, що лише протягом квітня було зафіксовано понад 500 фейків, які поширювалися російськими пропагандистськими ресурсами. Значна частина таких повідомлень спрямована на дискредитацію української влади, міжнародних партнерів та створення панічних настроїв серед населення.

    Зокрема, серед поширених наративів — спроби представити Україну як «терористичну державу», маніпуляції навколо військових операцій та фальсифікації матеріалів західних медіа. В одному з таких випадків у мережі з’являлися підроблені обкладинки французьких газет із критикою українського керівництва.

    Фахівці наголошують, що кібератаки та інформаційні операції дедалі частіше поєднуються. Зловмисники використовують електронну пошту, соціальні мережі та месенджери для поширення фейків, що ускладнює їх виявлення та протидію.

    У зв’язку з цим громадянам рекомендують дотримуватися базових правил цифрової безпеки: перевіряти адреси відправників, звертати увагу на домени електронної пошти, не відкривати підозрілі вкладення та не переходити за сумнівними посиланнями. У разі отримання підозрілих листів варто повідомляти про них відповідні органи або кіберполіцію.

    Таким чином, випадок із фейковими листами від імені керівника ГУР став ще одним прикладом того, як інформаційна війна виходить за межі медіапростору і переходить у сферу кібербезпеки. Українські державні органи закликають громадян бути максимально уважними, адже навіть один неправдивий лист може стати частиною масштабної інформаційної операції.