Позначка: мобільний застосунок

  • Військові зможуть переводитися між частинами через застосунок “Армія+”

    Військові зможуть переводитися між частинами через застосунок “Армія+”

    В Україні запускають пілотне тестування цифрового механізму переведення військовослужбовців між частинами, який дозволить подавати, відстежувати та отримувати рішення щодо переведення повністю онлайн через застосунок “Армія+”. Про це повідомив віцепрем’єр з інновацій, розвитку освіти, науки та технологій України Михайло Федоров, зазначивши, що нова система має зробити кадрові переміщення у війську більш прозорими, керованими та менш бюрократизованими, зберігаючи при цьому стабільність бойових підрозділів.

    За задумом Міністерства оборони, новий інструмент стане частиною ширшої цифровізації управління персоналом у Збройних силах України та дозволить суттєво скоротити час ухвалення рішень щодо переведень. На першому етапі система працюватиме у форматі обмеженого пілоту і охоплюватиме лише переведення в межах 16-го та 19-го армійських корпусів ЗСУ. Такий підхід, як пояснюють у відомстві, дозволить протестувати функціональність сервісу в реальних умовах, не створюючи надмірного навантаження на всю систему управління військом.

    Подати заявку на переведення зможуть військовослужбовці рядового та сержантського складу, які не займають офіцерських посад і не перебувають у статусі самовільного залишення частини. Уся процедура буде інтегрована в мобільний застосунок “Армія+” і передбачатиме кілька послідовних цифрових етапів, зокрема формування та підписання електронного рапорту, автоматичну фіксацію дати подання, подальше відстеження статусу розгляду заявки та отримання фінального рішення безпосередньо в застосунку разом із відповідними роз’ясненнями.

    У Міністерстві оборони наголошують, що навіть попри цифровізацію процесу, переведення залишатимуться контрольованими та регульованими, оскільки будуть діяти чіткі обмеження. Зокрема, переміщення дозволятимуться лише в межах операційної зони одного корпусу, що має забезпечити збереження бойової злагодженості підрозділів. Також передбачено встановлення щомісячних лімітів на кількість переведень, а кожна заявка матиме визначений термін розгляду, що має унеможливити затягування процедур або надмірне кадрове переміщення в короткі проміжки часу.

    Бета-тестування системи триватиме до 24 вересня, після чого Міністерство оборони проаналізує результати роботи, ефективність цифрових процедур, навантаження на командування та реакцію військовослужбовців. У разі успішного завершення тестового етапу систему планують масштабувати на інші корпуси та підрозділи Збройних сил України, поступово охоплюючи всю армію.

    У відомстві також зазначають, що впровадження цифрових сервісів у військовій сфері є частиною ширшої трансформації управління персоналом. Уже зараз застосунок “Армія+” використовується не лише для подачі рапортів, а й для інших адміністративних і кадрових процесів, що дозволяє зменшити паперову бюрократію та пришвидшити взаємодію між військовослужбовцями та командуванням. Для додаткової підтримки користувачів у системі працює текстова служба допомоги в застосунку, а також гаряча лінія Міністерства оборони за коротким номером 1519, де військові можуть отримати консультації щодо використання цифрових сервісів.

    Таким чином, новий механізм переведень через “Армія+” має стати ще одним кроком до створення повноцінної цифрової екосистеми управління Збройними силами, у якій кадрові рішення ухвалюються швидше, прозоріше та з мінімальним адміністративним навантаженням, що особливо важливо в умовах воєнного часу.
  • “Нова пошта” під DDoS-атакою: сервіси працюють зі збоями

    “Нова пошта” під DDoS-атакою: сервіси працюють зі збоями

    Один із найбільших поштово-логістичних операторів України — Нова пошта — повідомив про масштабну DDoS-атаку на свої цифрові системи, через яку користувачі могли зіткнутися з перебоями у роботі застосунку та онлайн-сервісів компанії. Про кібератаку оператор офіційно заявив у своєму Telegram-каналі, наголосивши, що ситуація перебуває під контролем, а ІТ-команда вже активувала резервні схеми для підтримки стабільної роботи сервісів.

    У компанії уточнили, що йдеться саме про DDoS-атаку — тип кібератаки, під час якої сервери навмисно перевантажують величезною кількістю запитів, через що системи можуть працювати повільно, нестабільно або тимчасово ставати недоступними для користувачів. Такі атаки зазвичай не передбачають прямого втручання у внутрішні бази даних чи викрадення інформації, однак здатні суттєво впливати на роботу цифрової інфраструктури великих компаній.

    Через атаку частина клієнтів “Нової пошти” повідомляла про труднощі з входом у мобільний застосунок, оформленням відправлень, відстеженням посилок та використанням окремих онлайн-функцій. У соцмережах користувачі скаржилися на нестабільну роботу сервісів, затримки із завантаженням інформації та тимчасову недоступність окремих функцій додатка.

    У відповідь компанія заявила, що її ІТ-фахівці оперативно почали протидію атаці та перевели частину систем на резервні механізми роботи. У “Новій пошті” також наголосили, що ключові сервіси продовжують працювати, а команда робить усе можливе для повної стабілізації систем у найкоротші терміни.

    Це вже не перший подібний інцидент для компанії за останній час. У квітні “Нова пошта” вже повідомляла про масштабний технічний збій, через який користувачі тимчасово не могли увійти у застосунок або скористатися окремими сервісами. Тоді оператор заявляв про оперативне відновлення роботи після усунення проблем.

    На тлі повномасштабної війни Україна залишається однією з головних цілей кібератак у Європі. Під ударами регулярно опиняються державні сервіси, банки, логістичні оператори, енергетичні компанії та телекомунікаційна інфраструктура. Українські компанії вже кілька років працюють в умовах постійної цифрової загрози та змушені регулярно модернізувати системи кіберзахисту.

    Зокрема, у березні цього року державний Ощадбанк повідомляв про спрацювання протоколів безпеки через підозру на DDoS-атаку. Тоді сервери банку тимчасово відключали для захисту інфраструктури та недопущення перевантаження систем. Подібні інциденти також неодноразово фіксувалися у роботі державних сервісів, банківських застосунків та телекомунікаційних платформ.

    Експерти з кібербезпеки зазначають, що DDoS-атаки часто використовуються не лише для створення технічних проблем, а й як елемент психологічного тиску та спроб дестабілізувати роботу важливих сервісів. Особливо це стосується великих логістичних операторів, які забезпечують доставку товарів, документів і гуманітарних вантажів по всій країні.

    “Нова пошта” сьогодні залишається однією з ключових логістичних компаній України. Мережа оператора охоплює тисячі відділень, поштоматів і пунктів видачі, а сервісами компанії щодня користуються мільйони українців. Після початку повномасштабного вторгнення компанія стала одним із важливих елементів логістичної інфраструктури країни, забезпечуючи доставку товарів, медикаментів, волонтерської допомоги та гуманітарних вантажів навіть у прифронтові регіони.

    На цьому тлі будь-які перебої у роботі цифрових систем компанії одразу викликають значний суспільний резонанс. У соцмережах користувачі активно обговорювали ситуацію та ділилися скриншотами помилок у застосунку. Частина клієнтів також цікавилася, чи можуть затримки у роботі сервісів вплинути на доставку посилок.

    У самій “Новій пошті” наголошують, що фізична логістика та доставка відправлень продовжують працювати у штатному режимі, а команда ІТ-фахівців цілодобово працює над ліквідацією наслідків атаки. Компанія також подякувала користувачам за терпіння та розуміння у зв’язку з тимчасовими труднощами.

    Фахівці з кібербезпеки підкреслюють, що український бізнес фактично живе в умовах постійної цифрової війни, а масштабні компанії на кшталт “Нової пошти” є пріоритетними цілями для хакерських атак через їхню роль у забезпеченні стабільної роботи економіки та критично важливої логістики країни.

  • “Резерв+” суттєво оновлять: Міноборони запускає публічне тестування нового дизайну

    “Резерв+” суттєво оновлять: Міноборони запускає публічне тестування нового дизайну

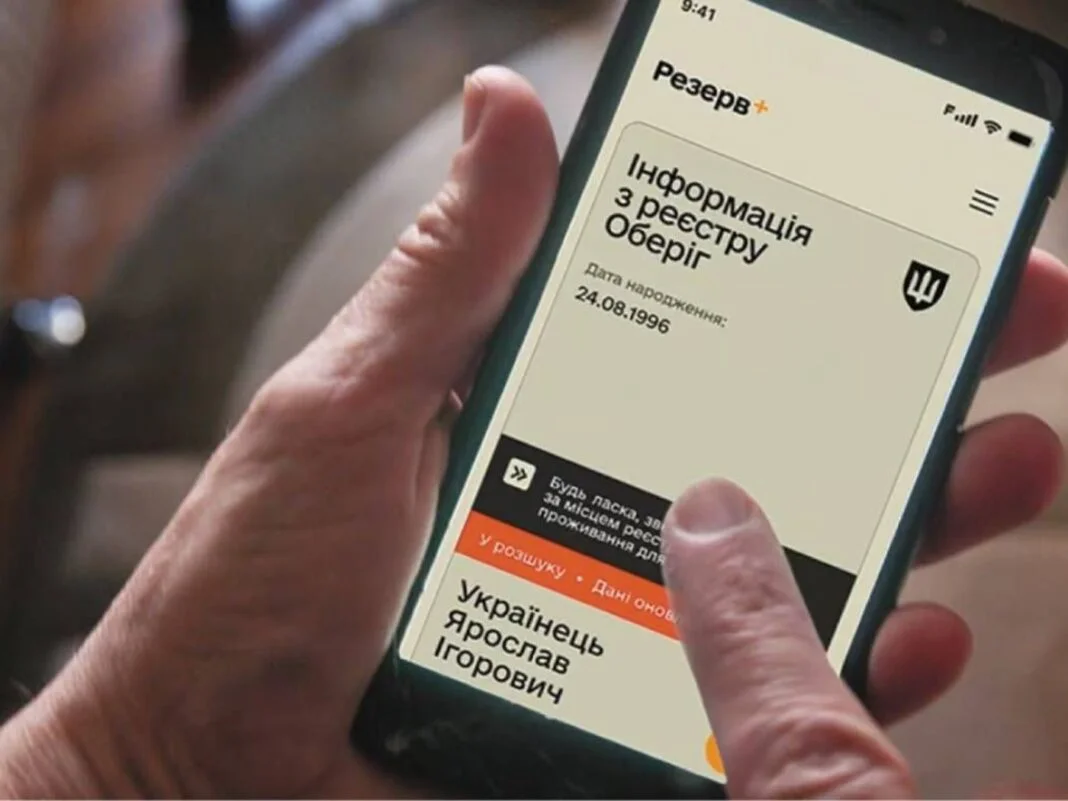
    Міністерство оборони України оголосило про старт публічного тестування оновленого застосунку “Резерв+”. Найближчим часом електронний військово-обліковий документ отримає фотографію власника, а сам інтерфейс додатка стане сучаснішим і зручнішим у користуванні.

    У Міноборони пояснюють, що впровадження фото дозволить значно пришвидшити ідентифікацію особи та забезпечить прозорість під час перевірки документів. Це особливо важливо у випадках, коли необхідно оперативно встановити, чи відповідає е-документ людині, яка його пред’являє.

    Разом із персоналізацією “Резерв+” отримає оновлений дизайн. Мова йде про перероблений інтерфейс, який має зробити взаємодію з додатком інтуїтивною, доступною та комфортною навіть для користувачів, які вперше працюватимуть із електронним військово-обліковим документом.

    Міноборони запрошує всіх охочих долучитися до тестування нового функціоналу. Учасники зможуть першими оцінити змінений вигляд е-документа, протестувати оновлені опції та надати свої зауваження чи пропозиції розробникам. Це дозволить доопрацювати застосунок перед масовим запуском оновлення.

    Щоб взяти участь у тестуванні, необхідно заповнити коротку анкету за спеціальним посиланням на сайті Міністерства оборони. У відомстві наголошують, що відгуки користувачів стануть вирішальними для остаточного налаштування та покращення роботи “Резерв+”.