Позначка: шахраї

  • «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    У Києві 13-річна донька українського військовослужбовця стала жертвою складної шахрайської схеми, побудованої на знайомстві в соцмережах, залякуванні звинуваченнями у співпраці з Росією та психологічному тиску. За даними столичної поліції, підліток винесла з дому сімейні заощадження — 54 550 доларів та 90 тисяч гривень — і передала сумку водієві таксі, який мав доставити її з Києва до Сум. Загальна сума становила понад 2,5 млн грн. Забрати гроші зловмисники, однак, не встигли: батьки дівчини звернулися до поліції, а правоохоронці перехопили передачу та затримали двох імовірних учасників схеми.

    Історія почалася не з телефонного дзвінка про «проблеми з банківською карткою», а зі звичайного для підлітка спілкування в соцмережі. Як повідомили правоохоронці, з дівчиною познайомилися невідомі, які видавали себе за її однолітка. Після певного часу спілкування вони домовилися з нею про особисту зустріч. Саме на цьому етапі шахраї отримали інформацію про місце перебування дитини, після чого сценарій різко змінився.

    Дівчині надіслали відеоролик, на якому люди, одягнені в російську військову форму, нібито дякували їй за «допомогу та співпрацю». Таким чином дитину поставили у ситуацію, в якій звичайне онлайн-знайомство раптом перетворилося на вигадане звинувачення у співпраці з державою-агресором. Після цього до розмови долучився ще один учасник схеми — він представився правоохоронцем.

    За версією слідства, псевдосиловик переконував 13-річну дівчину, що її нібито вже викрили у співпраці з Росією. Головним інструментом впливу стала погроза не самій дитині, а її родині. Шахрай заявляв, що через її дії батькам може загрожувати до 25 років ув’язнення. Для підлітка така погроза могла виглядати абсолютно реальною, особливо з огляду на попередньо надіслане відео з людьми у військовій формі.
    «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    Потім з’явилася умова, яка нібито мала «врятувати» сім’ю від кримінальної відповідальності. Дитині наказали передати всі наявні вдома заощадження для так званої перевірки. Дівчина знайшла 54 550 доларів та 90 тисяч гривень, склала гроші у сумку та віддала водієві таксі. За задумом організаторів схеми, автомобіль мав перевезти гроші з Києва до Сум, де їх уже чекали отримувачі.

    Лише після повернення додому підліток розповіла батькам про те, що сталося. Ті одразу звернулися до поліції. Саме швидкість звернення виявилася критичною: правоохоронці встановили автомобіль, яким перевозили сумку, вилучили справжні гроші та замінили їх імітаційними. Далі операція продовжилася вже під контролем поліції.

    У Сумах правоохоронці затримали одного з учасників схеми, коли той прийшов забирати посилку. Згодом затримали і його спільника. Таким чином родині вдалося повернути заощадження, хоча розслідування самого механізму шахрайства та можливої причетності інших осіб триває.

    Ця історія показова тим, що аферистам фактично не знадобилося зламувати банківські рахунки або отримувати доступ до смартфона жертви. Вони змусили дитину самостійно виконати всі необхідні дії. Кіберполіція називає подібні прийоми соціальною інженерією — маніпуляціями, під час яких злочинці грають на довірі, страху й тривозі людини та змушують її добровільно передавати гроші чи конфіденційну інформацію. За даними Кіберполіції, саме соціальна інженерія залишається одним із ключових механізмів фінансового шахрайства в Україні.

    Особливо небезпечним елементом київської історії стала експлуатація теми державної зради та співпраці з Росією. Це не нова тактика. На початку серпня Кіберполіція окремо попереджала про шахраїв, які телефонують громадянам, представляються співробітниками СБУ чи інших правоохоронних органів, заявляють про нібито фінансування ворога або відкриту кримінальну справу, а далі вимагають гроші. Правоохоронці наголошували: справжні співробітники державних органів не пропонують «вирішити питання» передачею готівки чи переказами.

    Подібні випадки цього року вже фіксували і в самому Києві. У липні столична поліція повідомляла про 81-річну жінку, якій псевдопрацівник СБУ заявив, що придбані нею ліки нібито «фінансують країну-агресора». Від потерпілої вимагали передати гроші начебто для їхнього «декларування». В іншій справі поліція заявила про двох учасників схеми, які, представляючись співробітниками спецслужби, ошукали літніх киян на понад 8 млн грн.

    Ще одна справа, яку столична поліція розслідувала у травні, стосувалася трьох пенсіонерів. За інформацією правоохоронців, псевдопрацівник спецслужби так само звинувачував людей у спонсоруванні держави-агресора і під приводом «декларування» виманював заощадження. Загальна сума збитків у тій справі перевищила 3 млн грн. Тобто сценарій зі страхом перед кримінальним переслідуванням уже використовувався, але цього разу мішенню стала не літня людина, а 13-річна дитина.

    Окрему увагу правоохоронці останнім часом приділяють саме використанню державної символіки, назв силових відомств та фейкових звинувачень. 21 серпня Кіберполіція попередила про електронні листи, де зловмисники від її імені повідомляли людям про нібито вчинені кримінальні правопорушення, погрожували обшуками та відповідальністю, а потім вимагали криптовалюту за «закриття справи». Це показує, що авторитет силових структур шахраї використовують як інструмент психологічного тиску в різних варіаціях однієї схеми.

    У випадку з донькою військового зловмисники пішли ще далі: вони спочатку створили довіру через спілкування нібито з однолітком, отримали інформацію про дитину, потім підкріпили легенду відео з людьми у російській формі і лише після цього використали образ «правоохоронця». Тобто кожен наступний крок робив попередню вигадку переконливішою.

    Подібна побудова афери добре відповідає механіці соціальної інженерії: жертву вводять у стан сильного страху, не дають часу перевірити інформацію та пропонують одну «термінову» дію, яка начебто дозволить уникнути катастрофічних наслідків. Кіберполіція пояснює, що під дією страху або тривоги людина значно гірше оцінює ситуацію і може зробити те, на що у спокійному стані ніколи не погодилася б.

    Історія у Києві закінчилася без фактичної втрати мільйонів насамперед тому, що дитина все-таки розповіла про ситуацію батькам, а вони негайно повідомили правоохоронців. Поліцейським вдалося перехопити сумку ще до того, як гроші остаточно потрапили до шахраїв.

    Водночас цей випадок стає важливим сигналом для батьків підлітків. Небезпека в соцмережах сьогодні обмежується не лише викраденням паролів або підозрілими посиланнями. Зловмисник може тижнями видавати себе за ровесника, збирати інформацію про сім’ю, а потім використати її для персоналізованого шантажу. Кіберполіція вже фіксувала випадки, коли через соцмережі та месенджери сторонні особи намагалися втягувати українських школярів навіть у протиправну діяльність, тому правоохоронці закликають дітей повідомляти дорослим про підозрілі контакти, погрози й спроби змусити їх щось приховувати від батьків.

    Наразі поліція продовжує встановлювати всі обставини афери. Публічно не повідомлялося, чи були у затриманих інші жертви та хто саме створював фейкові акаунти і відео, використані для залякування дівчини. Тому стверджувати про масштаби всієї групи або остаточну кількість її учасників поки зарано. Однак уже відомі деталі показують одну з найбільш цинічних схем останнього часу: страх дитини за батьків перетворили на інструмент, за допомогою якого з дому фактично винесли всі сімейні заощадження.
  • “Представник Monobank” залишив українку без грошей: тепер банк вимагає повернути кредит

    “Представник Monobank” залишив українку без грошей: тепер банк вимагає повернути кредит

    В Україні набирає обертів нова хвиля телефонного шахрайства, жертвами якої стають навіть досвідчені користувачі банківських сервісів. Однією з потерпілих стала клієнтка Monobank, яка після розмови з псевдоспівробітником банку втратила 134 тисячі гривень кредитних коштів. Після інциденту банк запропонував їй погасити кредит без нарахування відсотків протягом трьох місяців, однак списувати борг не планує.

    Про історію жительки Київської області Тетяни повідомило видання OBOZ.UA.

    За словами жінки, одного дня їй зателефонував чоловік із українського мобільного номера, який представився працівником Monobank. Для більшої переконливості він назвав її ім’я, знав, що вона є клієнткою банку, та повідомив про нібито спробу входу до її банківського застосунку з іншого міста. Ба більше, шахрай навіть назвав модель телефону, з якого, за його словами, намагалися отримати доступ до рахунку.

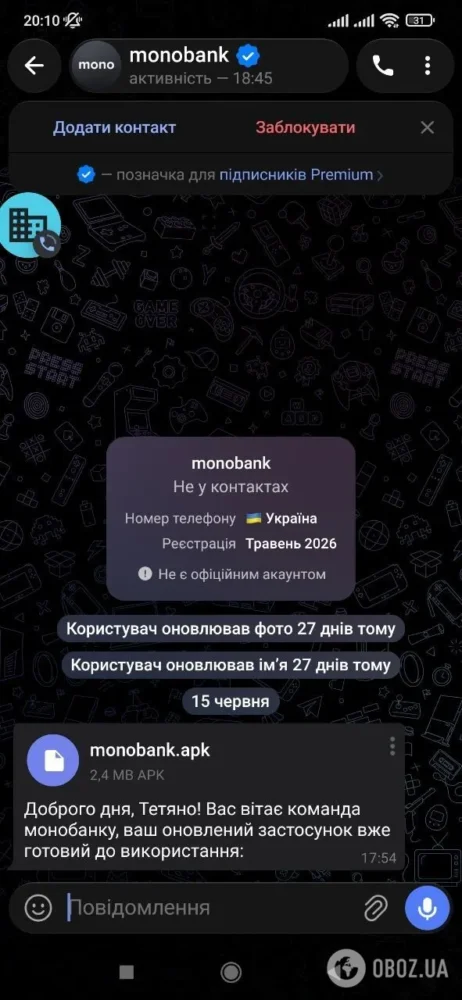
    Після цього співрозмовник переконав жінку встановити нібито новий «захищений» застосунок банку, який надіслав їй у месенджері у вигляді інсталяційного файлу. Саме цей крок став ключовим у шахрайській схемі.

    Далі псевдопрацівник банку попросив потерпілу відкрити програму, надати їй доступ до камери, показати банківську картку та ввести PIN-код. Він запевнив, що таким чином відбувається перенесення даних до безпечної системи, а всі дії необхідні для захисту рахунку.

    Поки жінка залишалася на зв’язку із шахраєм, з її кредитної картки почали списуватися кошти. Коли вона запитала, що відбувається, той пояснив, що це «тимчасова технічна операція», після завершення якої гроші нібито повернуться на рахунок.

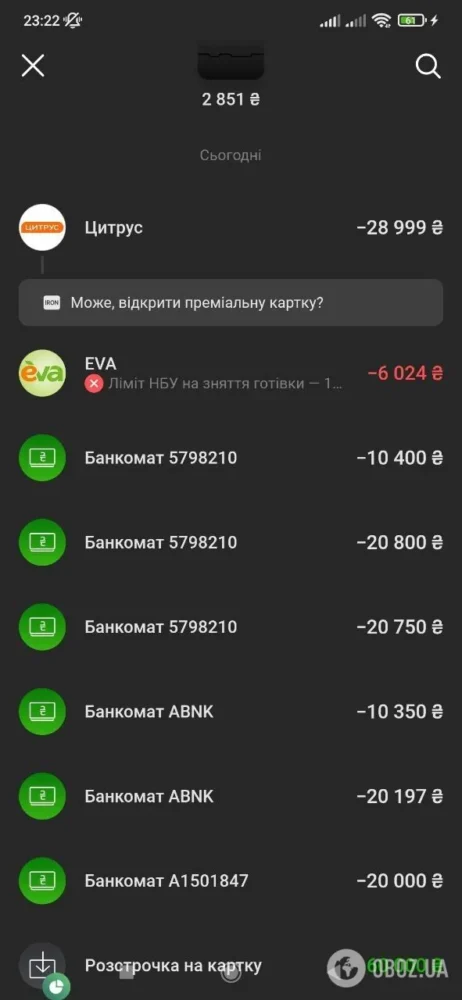
    Насправді ж зловмисники вивели з кредитного ліміту 134 тисячі гривень. Пізніше потерпіла дізналася, що частину коштів було знято через банкомати, а решту намагалися використати для покупок у торговельних мережах.

    Після усвідомлення шахрайства жінка звернулася до Monobank та написала заяву до поліції. За її словами, банк зафіксував інцидент, однак повідомив, що кредитні кошти все одно доведеться повернути.

    Згодом представники Monobank запропонували компромісний варіант: якщо клієнтка погасить усю суму протягом трьох місяців, відсотки нараховуватися не будуть. Якщо ж цього не станеться, кредит почне обслуговуватися на стандартних умовах. Також у банку повідомили, що можуть розглянути можливість реструктуризації боргу після отримання документів про проведення досудового розслідування, однак гарантій такого рішення не надали.

    Журналісти звернулися до Monobank із проханням пояснити, чому система не заблокувала підозрілі операції, чи існує можливість їх оскарження та чи може банк компенсувати кошти у подібних випадках. Втім, у фінансовій установі відмовилися коментувати ситуацію.

    Після звернення до банку історія отримала несподіване продовження. За словами потерпілої, шахрай знову зв’язався з нею через месенджер, цікавився реакцією банку та поліції, а згодом навіть визнав, що є шахраєм. Він стверджував, що перебуває у місцях позбавлення волі та нібито змушений брати участь у таких схемах. Жодних доказів своїх слів він не надав.

    Експерти з кібербезпеки наголошують, що подібні випадки стають дедалі поширенішими. За словами керівниці EMA Academy Раїси Федоровської, Monobank ніколи не телефонує клієнтам із проханням встановити нові застосунки або повідомити конфіденційні дані. Будь-які APK-файли, отримані через Telegram, Viber чи WhatsApp, є потенційно небезпечними й не повинні встановлюватися на смартфон.

    Фахівці також радять ніколи не повідомляти PIN-код, CVV-код картки, SMS-коди підтвердження, не демонструвати банківську картку через камеру та не надавати незнайомим застосункам доступ до екрана чи функцій керування телефоном. Якщо хтось представляється співробітником банку, розмову рекомендують одразу завершити й самостійно зателефонувати на офіційний номер служби підтримки, вказаний на банківській картці або офіційному сайті банку.

    Експерти підкреслюють: сучасні шахрайські схеми дедалі частіше будуються не на технічному зламі, а на психологічних маніпуляціях. Саме тому навіть уважні користувачі можуть стати жертвами аферистів, якщо довіряться невідомим співрозмовникам, які видають себе за представників банківських установ.

  • Фейкові “графіки відключень” масово розсилають українцям

    Фейкові “графіки відключень” масово розсилають українцям

    Зловмисники в Україні розгорнули нову масштабну хвилю кібершахрайства, використовуючи тему можливих відключень електроенергії як прикриття для поширення шкідливого програмного забезпечення. Громадянам масово надходять фейкові електронні листи, оформлені під офіційні повідомлення від імені НЕК «Укренерго», у яких нібито містяться графіки відключень світла або квитанції для оплати електроенергії.

    Про це повідомляє Центр протидії дезінформації (ЦПД), який зафіксував різке зростання подібних атак і попередив про високий рівень загрози для користувачів. За даними фахівців, головна мета цієї кампанії — отримання доступу до персональних пристроїв українців, викрадення логінів і паролів, а також банківських даних та іншої конфіденційної інформації.

    За інформацією ЦПД, шахрайські листи ретельно стилізовані під офіційні повідомлення державної енергетичної компанії. Зловмисники використовують підроблені або схожі електронні адреси, зокрема варіації домену, що імітують офіційний ресурс НЕК «Укренерго». У тексті повідомлень користувачів закликають терміново відкрити вкладений файл, який нібито містить актуальний графік відключень або рахунок для оплати послуг.

    Саме вкладення є ключовим елементом атаки — після його відкриття на пристрій встановлюється шкідливе програмне забезпечення, яке може непомітно збирати дані користувача, отримувати доступ до файлів, паролів, месенджерів та навіть банківських застосунків.

    Фахівці з кібербезпеки встановили, що ця кампанія має ознаки організованої операції, яка, за попередніми оцінками, може здійснюватися з території Російської Федерації. Експерти зазначають, що подібні атаки є частиною ширшої гібридної війни, спрямованої не лише на енергетичну інфраструктуру України, а й на інформаційний та психологічний тиск на населення.

    У НЕК «Укренерго» офіційно заявили, що компанія не здійснює розсилку графіків відключень електроенергії чи квитанцій електронною поштою. Уся актуальна інформація щодо можливих обмежень електропостачання публікується виключно через офіційний сайт компанії та перевірені державні канали комунікації.

    Енергетики наголошують, що будь-які листи з подібними вкладеннями або проханнями терміново завантажити файл слід розцінювати як потенційно небезпечні. Громадян закликають не переходити за посиланнями, не відкривати вкладення і негайно видаляти такі повідомлення, не вступаючи у контакт із відправником.

    Окремо підкреслюється, що шахраї використовують соціально чутливі теми, зокрема енергетичну ситуацію в країні, щоб підвищити рівень довіри до своїх повідомлень. Тематика відключень світла обрана невипадково — вона викликає у населення підвищену увагу та змушує користувачів діяти швидше, без належної перевірки інформації.

    У Центрі протидії дезінформації наголошують, що це лише один із елементів ширшої кампанії кіберзагроз, які останнім часом активізувалися проти України. Паралельно фіксуються спроби створення фейкових сайтів державних сервісів, підроблених мобільних застосунків та шахрайських сторінок у соціальних мережах.

    Зокрема, раніше команда державного сервісу «Дія» повідомляла про появу сайтів-клонів, які майже повністю копіювали інтерфейс офіційної платформи. Їх мета — змусити користувачів ввести особисті дані або встановити шкідливі програми під виглядом оновлень чи перевірки облікового запису.

    Фахівці з кібербезпеки також звертають увагу на те, що сучасні шахраї дедалі частіше використовують технології штучного інтелекту для створення більш переконливих текстів, підробки стилю офіційних повідомлень і навіть генерації реалістичних електронних листів. Це ускладнює розпізнавання атак навіть для досвідчених користувачів.

    Окрему загрозу становить поширення подібних повідомлень у месенджерах, де користувачі схильні більше довіряти отриманій інформації. У деяких випадках шахраї маскуються під знайомі контакти або використовують зламані акаунти для розсилки шкідливих файлів.

    Кіберексперти наголошують, що базові правила цифрової гігієни залишаються найефективнішим способом захисту. Серед них — перевірка адреси відправника, уникнення відкриття вкладень із невідомих джерел, використання антивірусного програмного забезпечення та офіційних каналів отримання інформації.

    У разі отримання підозрілих листів фахівці радять не реагувати на них, не вступати в переписку з відправником і за можливості повідомляти про такі випадки до відповідних служб кібербезпеки.

    Таким чином, нова хвиля шахрайських розсилок із фейковими «графіками відключень» є частиною системної кіберкампанії, спрямованої на українських користувачів. Вона поєднує елементи соціальної інженерії, технічного шкідливого програмного забезпечення та інформаційного тиску, використовуючи актуальну для населення тему енергетичної стабільності як головний інструмент впливу.

  • “Це просто вимагання”: клієнти скаржаться на “приховані” борги в Ощадбанку після закриття карток

    “Це просто вимагання”: клієнти скаржаться на “приховані” борги в Ощадбанку після закриття карток

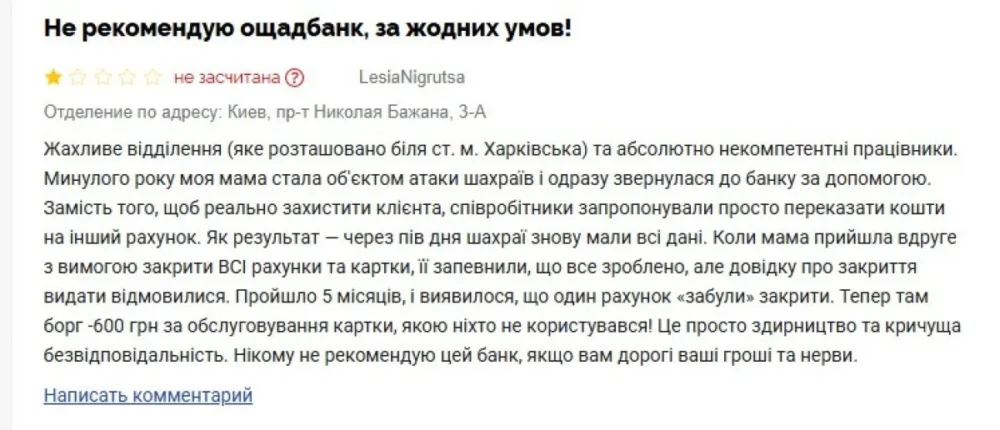
    Клієнти Ощадбанку продовжують скаржитися на проблеми із закриттям рахунків та несподівані борги за банківське обслуговування. Черговий випадок набув розголосу після публікації відгуку на порталі Мінфін.

    За словами клієнта банку, його мати-пенсіонерка стала жертвою шахраїв і звернулася до відділення Ощадбанку по допомогу.

    Чоловік стверджує, що після інциденту співробітники банку порадили просто переказати кошти на інший рахунок, однак це не допомогло — вже через кілька годин шахраї знову отримали доступ до даних.

    Після повторного звернення жінка попросила повністю закрити всі рахунки та банківські картки.

    «Її запевнили, що все закрито, але довідку про закриття рахунків видавати відмовилися», — йдеться у скарзі.

    Згодом, приблизно через п’ять місяців, виявилося, що один із рахунків залишився активним.

    Через це банк почав автоматично нараховувати комісію за обслуговування картки, якою фактично ніхто не користувався.

    У результаті на рахунку утворився мінусовий баланс — близько 600 гривень боргу.

    «Це просто вимагання і кричуща безвідповідальність», — написав клієнт у своєму відгуку.

    Українець також заявив, що більше не рекомендує користуватися послугами банку через ризик подібних ситуацій.

    На тлі цього випадку в мережі знову почали активно обговорювати проблеми із закриттям банківських рахунків та автоматичними комісіями.

    Фінансові експерти радять клієнтам після закриття карток обов’язково вимагати офіційну довідку або письмове підтвердження про повне закриття всіх рахунків.

    Крім того, рекомендується періодично перевіряти інформацію у мобільному застосунку або через контакт-центр банку, щоб переконатися, що рахунок дійсно деактивовано.

    Раніше українці також повідомляли про випадки, коли їм надходили повідомлення про нібито борги від імені Ощадбанку навіть за відсутності активних рахунків у фінустанові.

    Також останнім часом клієнти інших банків, зокрема ПриватБанк, скаржилися на раптове зменшення кредитних лімітів та появу негативного балансу на картках.

  • Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Український “Монобанк” вчергове опинився в центрі скандалу, на цей раз через дії шахраїв.

    “Шахраї почали масово дзвонити клієнтам банку на їхні телефони, прив’язані до мобільних додатків.

    Після натискання кількох клавіш клієнт втрачає доступ до своєї картки та позбавляється коштів.

    Така масова атака на клієнтів банку може бути лише з єдиної причини: шахраї отримали доступ до повних баз клієнтів Монобанку.

    Водночас інформації про хакерський злом баз банку немає. Отже, бази ймовірно хтось передав групі шахраїв.

    Все, що поки що зробив Банк, — це випустив попередження у своєму додатку.

    Проте можна очікувати великих втрат коштів серед клієнтів, і це буде другим сильним ударом по репутації банку.” – зазначає джерело.

    Нагадаємо, раніше ЗМІ повідомляли, що в Україні активізувалися шахраї, які видають себе за співробітників Monobank і намагаються отримати доступ до коштів клієнтів цього банку.

    Ситуацію прокоментував співзасновник проєкту monobank Олег Гороховський, зазначивши, що за останні кілька місяців найпопулярнішим серед шахраїв способом обману власників карток стали дзвінки з проханням натиснути певні цифри.

  • У Дніпрі викрили 11 шахрайських кол-центрів: працювали 300 операторів

    У Дніпрі викрили 11 шахрайських кол-центрів: працювали 300 операторів

    Прокурори Дніпропетровської обласної та окружних прокуратур припинили діяльність 11 кол-центрів, які діяли у Дніпрі під виглядом брокерських компаній та банківських служб безпеки. Про це повідомили в Офісі генерального прокурора.

    Частина з них працювала за схемою «інвестиційної підтримки», пропонуючи громадянам вкладати гроші у криптовалюту та обіцяючи прибутки від біржових торгів. Інші шахраї представлялися співробітниками банків і переконували встановити «захисний» мобільний додаток. Через нього вони отримували доступ до онлайн-банкінгу потерпілих та знімали кошти з рахунків.

    Під час обшуків правоохоронці вилучили понад 700 одиниць техніки, мобільні телефони, SIM-картки, чорнові записи, підроблені печатки та готівку. Загалом у кол-центрах працювали близько 300 операторів.

    Наразі готується клопотання про арешт вилученого майна. Досудове розслідування триває за ч. 4 ст. 190 КК України. Правоохоронці встановлюють усіх причетних та ідентифікують потерпілих.

  • На Сумщині судитимуть шахрая, який продавав фіктивні відстрочки від мобілізації

    На Сумщині судитимуть шахрая, який продавав фіктивні відстрочки від мобілізації

    На Сумщині передали до суду справу щодо чоловіка, який обіцяв військовозобов’язаним “легальні відстрочки” від мобілізації, використовуючи схему фіктивного працевлаштування.

    За даними слідства, мешканець Ромен розміщував у мережі оголошення про нібито можливість офіційно оформити бронювання від служби. Він запевняв, що може “працевлаштувати” охочих на підприємства критичної інфраструктури, що начебто давало підстави для відстрочки від мобілізації.

    Клієнти надсилали йому копії документів і передоплату, після чого “посередник” зникав. Жодних обіцянок він не виконував.

    Правоохоронці встановили щонайменше чотирьох потерпілих. Один з них втратив понад 32 тисячі гривень, інший — понад 40 тисяч. Ще один перерахував 66,7 тисячі гривень. Найбільше постраждав заявник, який передав обвинуваченому понад 625 тисяч гривень за обіцянку оформити документи та “зняти з обліку”.

    Отримані гроші чоловік використовував у фінансових операціях, намагаючись легалізувати незаконні доходи.

    Його дії кваліфіковано за кількома статтями Кримінального кодексу України: ч. 2 та ч. 4 ст. 190 (шахрайство) та ч. 1 ст. 209 (легалізація доходів, одержаних злочинним шляхом). Максимальне покарання за цими статтями — до 12 років позбавлення волі з конфіскацією майна.

    Досудове розслідування завершено, а обвинувальний акт уже скеровано до суду.

    Водночас прокуратура нагадує: відповідно до Конституції України, будь-яка особа вважається невинуватою, доки її провину не доведено в суді та не підтверджено обвинувальним вироком.

  • На Дніпропетровщині викрили угруповання, яке обікрало аграріїв на 70 мільйонів

    На Дніпропетровщині викрили угруповання, яке обікрало аграріїв на 70 мільйонів

    ДБР викрило масштабну злочинну організацію, яка обкрадала аграрні компанії по всій Україні. До угруповання входило понад 15 осіб, серед яких були раніше судимі, а очолював схему мешканець Дніпра.

    Розслідування показало, що шахраї діяли за відпрацьованим алгоритмом:

    • через корупційні зв’язки у Державній податковій службі отримували службову інформацію про агропідприємства;

    • створювали підроблені документи та відкривали фіктивні банківські рахунки на ім’я реальних компаній;

    • представлялися співробітниками відомих елеваторів чи трейдерів, пропонуючи виробникам «вигідні» контракти за завищеними цінами;

    • отримані кошти переводили на підставні рахунки та знімали готівку, переважно під виглядом «зарплати».

    У такий спосіб група заволоділа грошима щонайменше чотирьох агропідприємств на суму понад 70 млн грн. Ще 52 млн грн зловмисники намагалися привласнити, але не встигли.

    Окреме розслідування стосується трьох співробітників Східного міжрегіонального управління ДПС. Вони незаконно копіювали дані більш ніж 220 підприємств і передавали їх учасникам злочинної організації. Саме ця інформація ставала основою для шахрайських схем.

    Дії учасників угруповання кваліфіковані за кількома статтями Кримінального кодексу:

    • ст. 255 – створення та керівництво злочинною організацією,

    • ст. 190 – шахрайство,

    • ст. 209 – легалізація доходів, одержаних злочинним шляхом,

    • ст. 200 – незаконні операції з банківськими рахунками та документами,

    • ст. 358 – підробка документів.

    Максимальна санкція передбачає до 12 років ув’язнення з конфіскацією майна.

    Розслідування щодо працівників податкової ведеться за ч. 3 ст. 362 ККУ – несанкціоноване копіювання даних з автоматизованих систем.

    Процесуальне керівництво у справі здійснював Офіс Генерального прокурора.

  • Українські автоділери втратили понад 240 тисяч USDT на криптосхемі

    Українські автоділери втратили понад 240 тисяч USDT на криптосхемі

    Редакція 368.media дізналася з матеріалів кримінального провадження (ч. 5 ст. 190 КК), що шахраї, прикриваючись компанією AutoPay, ошукали українські автосервісні фірми на сотні тисяч доларів у криптовалюті.

    Комунікація з представниками компанії відбувалася через месенджер Telegram (ID: 5607570229). Посередники обіцяли за надані гроші викупити автомобілі на аукціонах у США.

    Оплата проводилася виключно в токенах USDT, які переводили на криптогаманці, вказані шахраями. Зокрема, зафіксовані такі транзакції:

    • 96 021 USDT

    • 133 423 USDT

    • 12 886 USDT

    Загальна сума склала понад 242 тис. USDT.

    Серед потерпілих — компанія Dm_proficar із Рівного, яка спеціалізується на придбанні автомобілів за кордоном для українських клієнтів.

    З лютого по березень 2025 року рівняни перерахували понад 80 тис. USDT, розраховуючись із AutoPay за офіційні платежі у США. Утім, згодом з’ясувалося, що гроші за призначенням так і не надійшли.

    Представники AutoPay перестали виходити на зв’язок і відмовилися повертати кошти.

    Правоохоронці кваліфікували злочин за ч. 5 ст. 190 КК України — шахрайство, вчинене в особливо великих розмірах. Слідство триває.

  • Силовики замість боротьби зі злочинами «кришують» OnlyFans і фейкові кол-центри

    Силовики замість боротьби зі злочинами «кришують» OnlyFans і фейкові кол-центри

    Поки багато країн світу легалізують та оподатковують індустрію контенту для дорослих, в Україні ця сфера залишається у «сірій зоні». Це має одразу кілька наслідків — від кримінальних переслідувань до втрат державного бюджету та появи нових схем корупції.

    Українські моделі, що працюють на OnlyFans, фактично можуть бути звинувачені у розповсюдженні порнографії. А навіть пересилання інтимних фото партнеру формально підпадає під статтю, яка передбачає до трьох років ув’язнення.

    Через відсутність чітких правил бюджет щороку втрачає мільйони гривень податків. Водночас правоохоронці витрачають кошти на «оперативні експерименти»: купують доступ до контенту моделей, аби потім інкримінувати їм злочин.

    За словами учасників ринку, частина співробітників поліції та СБУ замість боротьби зі злочинами почала збирати «данину» з онлайн-студій — від 100 до 150 доларів з кожної моделі щомісяця. Якщо грошей немає, — беруть «натурою».

    Подібні схеми існують і в іншій сфері — шахрайських кол-центрах, які масово діють на території України. Їхні оператори виманюють гроші у громадян, пропонуючи фейкові інвестиції, «банківські послуги» чи криптовалютні афери.

    Правоохоронці мали б закривати такі «конвеєри обману». Але, за неофіційними даними, частина з них навпаки — отримує плату за «дах». Керівники кол-центрів щомісяця платять від $5 тисяч і більше за «захист» від обшуків і справ.

    Деякі силовики навіть попереджають про майбутні перевірки, дозволяючи встигнути сховати техніку чи тимчасово закрити офіси. В результаті шахрайство процвітає, а довіра до державних інституцій падає.