Позначка: штучний інтелект

  • Пишеш українською — отримуєш російською: мовна омбудсменка висунула претензії Google

    Пишеш українською — отримуєш російською: мовна омбудсменка висунула претензії Google

    Українські військовослужбовці та ветерани поскаржилися на роботу пошукової системи Google, яка в окремих випадках пропонує російськомовні результати навіть тоді, коли користувач формулює запит українською. Проблема дійшла до уповноваженої із захисту державної мови Олени Івановської, яка повідомила про офіційне звернення до головного офісу американської технологічної компанії.

    Про це Івановська розповіла в інтерв’ю виданню «Цензор.НЕТ», опублікованому 23 жовтня 2026 року.

    За її словами, питання присутності української мови в цифровому середовищі порушили ветерани та військові, які перебувають на передовій.

    Вони звернули увагу на ситуації, коли пошуковик показує російськомовні сторінки на запити українською. Одним із можливих чинників такої поведінки називають географічне розташування користувача.

    Івановська підтвердила, що її офіс уже направив офіційний лист до штаб-квартири Google з проханням перевірити коректність роботи алгоритмів пошукової видачі.

    Водночас дата надсилання звернення не уточнюється. Також наразі невідомо, чи отримала українська сторона відповідь від компанії.

    Ситуація порушує ширше питання: наскільки повноцінно українська мова представлена в глобальному цифровому середовищі.

    Адже для користувача важливо не лише мати можливість написати запит рідною мовою, а й отримати відповідну інформацію без необхідності переходити на іншу.

    Особливого значення це питання набуло під час повномасштабної війни, коли українська мова стала важливою складовою суспільної самоідентифікації та інформаційної безпеки.

    При цьому варто розрізняти дві речі: скарги на російськомовну видачу та технічно підтверджену помилку алгоритмів.

    Пошукові системи можуть враховувати одночасно кілька чинників, зокрема мову запиту, налаштування користувача, географічне розташування та релевантність знайдених сторінок.

    Тому сам факт появи російськомовного результату не дозволяє встановити, який саме механізм спричинив його відображення.

    Незалежних технічних висновків щодо роботи Google в конкретних випадках, описаних військовослужбовцями, наразі немає.

    Проте Олена Івановська переконана, що питання виходить далеко за межі одного пошукового сервісу.

    На її думку, Україні необхідно системно інвестувати в розвиток української мови в цифрових технологіях, особливо з огляду на поширення штучного інтелекту.

    Одним із пріоритетних завдань омбудсменка назвала створення повного Державного електронного тезауруса української мови.

    Такий ресурс має охоплювати словоформи, діалектні особливості та інші елементи мовної системи.

    Передбачається, що структуровані мовні дані можуть бути корисними для підготовки та вдосконалення великих мовних моделей — технологій, на яких ґрунтується робота сучасних генеративних систем штучного інтелекту.

    За словами Івановської, її інституція вже надає рекомендації державним органам і науковим установам, зокрема Національній академії наук України.

    Вона послалася на статтю 49 Закону України «Про забезпечення функціонування української мови як державної», що визначає статус і завдання мовного омбудсмена.

    Питання розвитку українськомовних технологій уже перебуває в полі зору держави.

    Зокрема, раніше «Ненька інфо» повідомляла про підготовку національної моделі штучного інтелекту, адаптованої до української мови та національного контексту.

    У Міністерстві цифрової трансформації планували отримати першу тестову версію такої моделі до кінця 2026 року.

    У матеріалі зазначалося, що технологічною основою розробки обрали Gemma 3 від Google, а до реалізації проєкту залучений «Київстар».

    Йдеться про окремий напрям цифрового розвитку, який не слід плутати з алгоритмами пошукової видачі Google.

    Однак обидві теми демонструють потребу в якісних українськомовних даних та технологічній інфраструктурі.

    В інтерв’ю Івановська також застерегла, що без системної підтримки української мови в цифровому просторі держава ризикує послабити її позиції серед молодого покоління, для якого інтернет є одним із головних джерел інформації.

    Таким чином, звернення до Google стало лише одним із напрямів роботи мовної омбудсменки.

    Поки що компанія публічно не оголосила про зміну пошукових алгоритмів у відповідь на цей лист. Невідомо також, які саме технічні рішення можуть запропонувати для покращення українськомовної видачі.

    Водночас порушене військовослужбовцями питання привернуло увагу до ширшої проблеми: розвитку української мови не лише в освіті, культурі та державному управлінні, а й у пошукових системах та технологіях штучного інтелекту.

  • Туреччина запускає «конвеєр талантів»: чи зможе Україна повторити технологічний прорив

    Туреччина запускає «конвеєр талантів»: чи зможе Україна повторити технологічний прорив

    Туреччина створила масштабну систему підтримки молодих винахідників, яка допомагає школярам перетворювати захоплення наукою на професію. Технологічні фестивалі, безкоштовні інженерні майстерні, університетські гранти та співпраця з великими компаніями формують безперервний шлях від першого дитячого експерименту до роботи у високотехнологічній промисловості. Для України, яка потребує нових інженерів, науковців і розробників оборонних технологій, цей досвід може стати важливим орієнтиром.

    Про це у своїй авторській статті для ZN.UA розповіла докторка фізико-математичних наук Катерина Терлецька, завідувачка лабораторії математичних наук Національного центру «Мала академія наук України».

    Одним із найпомітніших прикладів турецького підходу став фестиваль авіації, космосу та технологій TEKNOFEST, який цьогоріч відбувся у місті Шанлиурфа.

    За офіційними даними організаторів TEKNOFEST, на конкурси зареєструвалися понад 1,6 мільйона учасників із 99 країн світу, які сформували понад 730 тисяч команд.

    До фінального етапу дісталися понад 14 тисяч молодих винахідників. Вони презентували власні технологічні розробки — від робототехніки та безпілотних систем до штучного інтелекту й космічних технологій.

    Загальна кількість відвідувачів заходів фестивалю сягнула приблизно 1,5 мільйона людей.

    Проте головна особливість Туреччини полягає не лише в масштабних технологічних шоу.

    Після фестивалів зацікавлені школярі можуть продовжити навчання в мережі майстерень DENEYAP, які працюють у всіх 81 провінціях країни.

    Ця програма передбачає 36 місяців безкоштовного навчання за 11 технологічними напрямами.

    Діти опановують програмування, робототехніку, електроніку, штучний інтелект, кібербезпеку, матеріалознавство, енергетичні та аерокосмічні технології.

    Згідно з офіційною програмою DENEYAP, навчання поєднує практичні заняття, командну роботу та створення власних проєктів.

    Наступною сходинкою стають університетські дослідження, грантові програми та можливості працевлаштування в технологічних компаніях.

    Важливу роль у цій системі відіграє Рада з наукових і технологічних досліджень Туреччини TÜBİTAK, яка фінансує наукові проєкти та підтримує розвиток дослідницької інфраструктури.

    За даними, наведеними Катериною Терлецькою, Туреччина витрачає на дослідження й розробки близько 1,46% валового внутрішнього продукту. Причому понад половину відповідних витрат фінансує приватний бізнес.

    Таким чином, технологічна освіта безпосередньо пов’язана з потребами промисловості.

    Водночас авторка наголошує: не кожен талановитий школяр обов’язково має стати інженером оборонного підприємства.

    Для розвитку держави потрібні також математики, фізики, біологи та дослідники фундаментальних наук.

    Прикладом альтернативного підходу стало Математичне село Несіна поблизу турецького Шириндже. Його створили як незалежний освітній простір, де школярі, студенти й науковці можуть вивчати математику без необхідності негайно перетворювати знання на комерційний продукт.

    Україна також поступово розбудовує подібну систему.

    Зокрема, проєкт «Інженерне майбутнє України» покликаний поєднати школу, університет, інженерний центр і технологічну індустрію.

    Водночас «Ненька інфо» раніше повідомляла про плани створення STEM-просторів для дітей загиблих і полонених українських військових.

    Такі освітні програми дають дітям можливість вивчати робототехніку, програмування та інженерію, працювати з наставниками й розробляти власні технологічні проєкти.

    На думку Терлецької, Україні необхідно створити систему, за якої талановитий випускник зможе знайти лабораторію, фінансування, команду та перспективну роботу всередині країни.

    Адже головне завдання полягає не лише в підготовці майбутніх спеціалістів, а й у створенні середовища, в якому молоді люди бачитимуть перспективи професійного розвитку без вимушеного виїзду за кордон.

    Турецький досвід демонструє, що технологічний розвиток починається зі школи, але потребує довгострокового партнерства освіти, науки, держави та бізнесу.

  • Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    В Україні поширюється небезпечна схема фінансового шахрайства, за якої зловмисники не просто викрадають кошти з банківських карток, а змушують людей самостійно оформлювати кредити й переказувати позичені гроші на сторонні рахунки. В окремих випадках потерпілі протягом одного дня беруть позики одразу в шести-семи банках. У результаті шахраї отримують гроші, а жертви залишаються з кредитними зобов’язаннями. Для маніпуляцій аферисти дедалі активніше використовують психологічний тиск, соціальну інженерію та можливості штучного інтелекту.

    Про нові тенденції фінансового шахрайства розповів начальник управління моніторингу та безпеки платіжних операцій Ідея Банку Максим Ядвіга. Його пояснення 16 жовтня опублікувала ТСН.

    За словами банківського експерта, злочинці поступово змінюють підходи до виманювання грошей.

    Якщо раніше вони переважно пропонували неіснуючі товари, обіцяли великі виграші або заманювали людей фальшивими вакансіями, то тепер дедалі частіше використовують складніші психологічні сценарії.

    Головна мета нової схеми — переконати людину самостійно оформити позику та добровільно переказати отримані гроші шахраям.

    Як українців змушують набирати кредити

    За інформацією Ідея Банку, шахрайська схема ґрунтується на поступовому встановленні психологічного контролю над потерпілою людиною.

    Зловмисники можуть телефонувати від імені працівників банку, представників фінансових установ або служб безпеки.

    Під час розмови вони повідомляють про нібито підозрілі операції, загрозу блокування рахунків чи необхідність терміново захистити заощадження.

    В окремих випадках використовуються й інші легенди, покликані змусити людину виконувати інструкції без перевірки інформації.

    Після встановлення довіри аферисти переходять до наступного етапу.

    Вони переконують співрозмовника зареєструватися в мобільному застосунку банку, оформити кредит або збільшити доступний кредитний ліміт.

    Потім пропонують переказати отримані кошти на вказаний рахунок, пояснюючи це необхідністю захисту грошей, перевірки операцій або виконання інших нібито обов’язкових процедур.

    Найнебезпечніше те, що жертва може власноруч підтвердити кожну операцію.

    Через це після виявлення шахрайства виникає додаткова проблема: необхідно не лише намагатися повернути викрадені кошти, а й урегулювати питання оформлених кредитів.

    За один день людина може стати боржником кількох банків

    Максим Ядвіга розповів про випадки, коли потерпілі під впливом аферистів отримували кредити одразу в шести-семи фінансових установах.

    Людина послідовно відкривала банківські застосунки, проходила процедури оформлення позик і переказувала гроші на рахунки, які їй називали шахраї.

    При цьому зловмисники могли підтримувати постійний контакт із потерпілою людиною, не даючи їй часу самостійно оцінити ситуацію.

    У результаті протягом кількох годин фінансові зобов’язання могли суттєво збільшитися.

    Точних сум позик у кожному з таких випадків експерт не назвав.

    Важливо, що добровільне підтвердження переказу під впливом обману не робить дії шахраїв законними, але може ускладнити процедуру повернення грошей.

    Питання відповідальності за кредитом і можливість оскарження операцій залежать від конкретних обставин, умов договору та результатів перевірки.

    Штучний інтелект допомагає злочинцям обманювати людей

    Окремою проблемою стало використання технологій штучного інтелекту.

    За словами представника Ідея Банку, сучасні шахрайські схеми дедалі частіше поєднують технологічні інструменти із психологічними маніпуляціями.

    ШІ може використовуватися для створення переконливих повідомлень, підроблених зображень, автоматизації листування та імітації голосів.

    Такі технології здатні зробити неправдиве повідомлення більш схожим на справжнє звернення представника банку або знайомої людини.

    Проте сам факт використання штучного інтелекту не є обов’язковою складовою кожної шахрайської схеми.

    Основним інструментом залишається соціальна інженерія — психологічний вплив, за допомогою якого людину переконують самостійно виконати небезпечні фінансові дії.

    Зловмисники нерідко створюють відчуття терміновості, залякують блокуванням рахунків або забороняють обговорювати ситуацію з родичами.

    Саме такі вимоги повинні викликати підозру.

    Українці втратили 1,4 мільярда гривень через карткове шахрайство

    Масштаби проблеми ілюструє статистика Національного банку України.

    За офіційними даними НБУ, у 2025 році було зафіксовано 256 тисяч шахрайських операцій із використанням платіжних карток, за якими понесено збитки.

    Загальна сума втрат досягла 1,4 мільярда гривень.

    При цьому кількість шахрайських операцій порівняно з 2024 роком зменшилася приблизно на 5%.

    Однак фінансові збитки, навпаки, зросли на 24%.

    Причина полягає, зокрема, у збільшенні середнього розміру незаконної операції.

    Якщо у 2024 році цей показник становив 4247 гривень, то за підсумками 2025 року він зріс до 5536 гривень.

    Отже, шахрайських операцій стало дещо менше, але кожна з них у середньому завдає більшої фінансової шкоди.

    На один мільйон видаткових операцій із платіжними картками у 2025 році припадало 27 шахрайських випадків.

    Це на 14% менше, ніж роком раніше.

    Водночас наведена статистика охоплює різні види карткового шахрайства, а не лише схеми з оформленням онлайн-кредитів.

    Чому шахраї представляються працівниками банків

    Один із найпоширеніших прийомів зловмисників — видавати себе за представників авторитетних установ.

    Для цього вони можуть використовувати назви банків, Національного банку України, правоохоронних органів або служб фінансового моніторингу.

    Злочинці намагаються переконати людину, що її рахункам загрожує небезпека, а для порятунку коштів необхідно негайно виконати певні дії.

    Водночас справжні працівники банків не повинні вимагати паролі, PIN-коди, одноразові коди підтвердження або переказ грошей на сторонні рахунки нібито для перевірки безпеки.

    Раніше кіберполіція попереджала про шахраїв, які пропонують встановити фальшивий банківський застосунок.

    Після переходу за підробленим посиланням потерпілі можуть передати зловмисникам дані авторизації.

    Згодом ці дані використовуються для доступу до рахунків та викрадення коштів.

    Що робити, якщо вас змусили оформити кредит

    Фахівці рекомендують діяти максимально швидко.

    Насамперед потрібно самостійно зв’язатися з банком через офіційний номер телефону або застосунок.

    Необхідно повідомити про шахрайство, попросити заблокувати скомпрометовані платіжні інструменти та зупинити подальші підозрілі операції.

    Якщо гроші вже переказано, слід негайно повідомити банку всі відомі реквізити отримувача.

    Також варто звернутися до банку, на рахунок якого надійшли кошти, через офіційні канали зв’язку. Можливість зупинення подальшого руху грошей залежить від конкретних обставин.

    Наступний крок — заява до поліції.

    Повідомити про кіберзлочин можна через офіційний сайт кіберполіції або звернутися до поліції за номером 102.

    Потрібно зберегти повідомлення шахраїв, номери телефонів, дані переказів, кредитні договори та інші можливі докази.

    Якщо кредит було оформлено під впливом шахраїв, необхідно окремо письмово звернутися до кожної фінансової установи, пояснити обставини та попросити провести перевірку.

    Сам факт звернення до поліції не означає автоматичного анулювання кредиту.

    За необхідності потерпілому може знадобитися юридична допомога для оскарження операцій або вирішення спору з кредитором.

    Як не потрапити в боргову пастку

    Найважливіше правило — не виконувати фінансових операцій за інструкціями незнайомих людей, навіть якщо вони представляються співробітниками банку.

    Будь-яку інформацію про підозрілі транзакції потрібно перевіряти самостійно.

    Для цього варто завершити розмову та зателефонувати до банку за номером, вказаним на його офіційному сайті або на банківській картці.

    Не варто поспішати з оформленням кредитів, переказувати гроші на так звані захищені рахунки або повідомляти стороннім особам коди підтвердження.

    Додатково рекомендується встановлювати індивідуальні ліміти на перекази та використовувати багатофакторну автентифікацію.

    Особливо небезпечними є ситуації, коли незнайома людина одночасно вимагає терміново оформити кредит, переказати гроші та нікому про це не розповідати.

    Саме такі ознаки можуть свідчити про спробу фінансового шахрайства.

    З огляду на розвиток цифрових банківських послуг і нових технологій аферисти продовжують змінювати способи обману.

    Однак своєчасна перевірка інформації, припинення підозрілої розмови та оперативне звернення до банку залишаються ключовими способами зменшити ризик фінансових втрат.

  • Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    На Львівщині правоохоронці викрили шахрайський кол-центр, учасники якого видавали себе за жінок на сайтах знайомств, використовували штучний інтелект для зміни голосу та викрадали гроші з банківських рахунків. Жертвами аферистів стали щонайменше 80 людей. Уперше в Україні організаторам повідомили про підозру за новою статтею Кримінального кодексу, яка передбачає відповідальність за створення шахрайських кол-центрів.

    Про викриття масштабної схеми 14 жовтня повідомили Національна поліція, Служба безпеки України та Львівська обласна прокуратура.

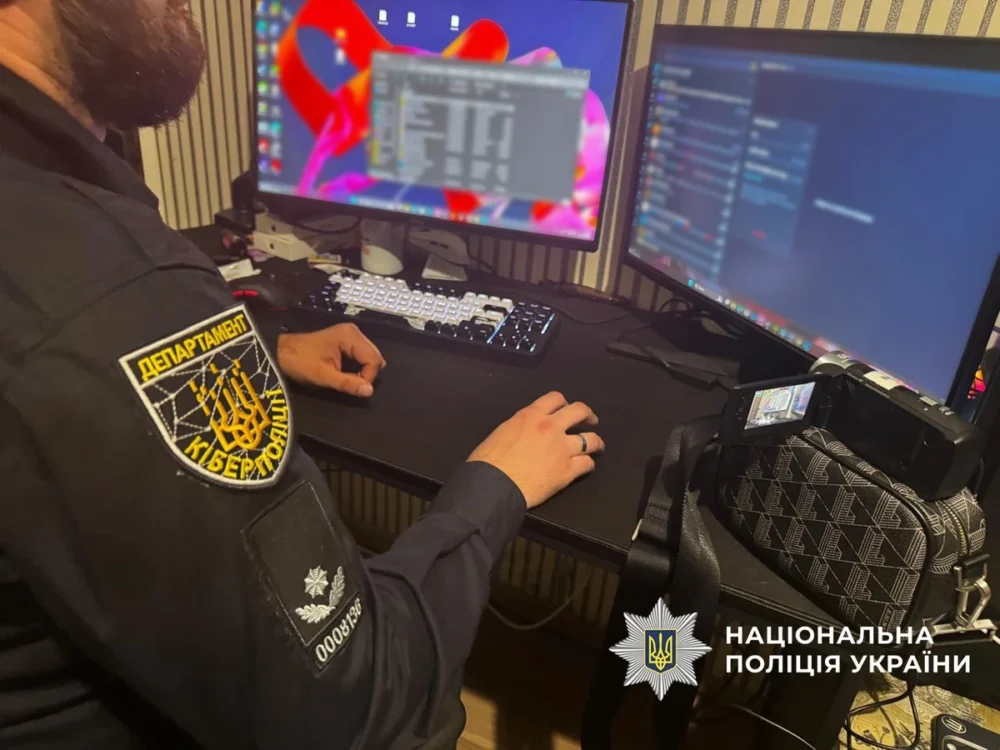
    За даними слідства, злочинний бізнес організували двоє 23-річних мешканців Стрия, які залучили до роботи 21-річного знайомого. Для діяльності кол-центру підозрювані орендували дві квартири, обладнали їх комп’ютерами та організували роботу операторів.

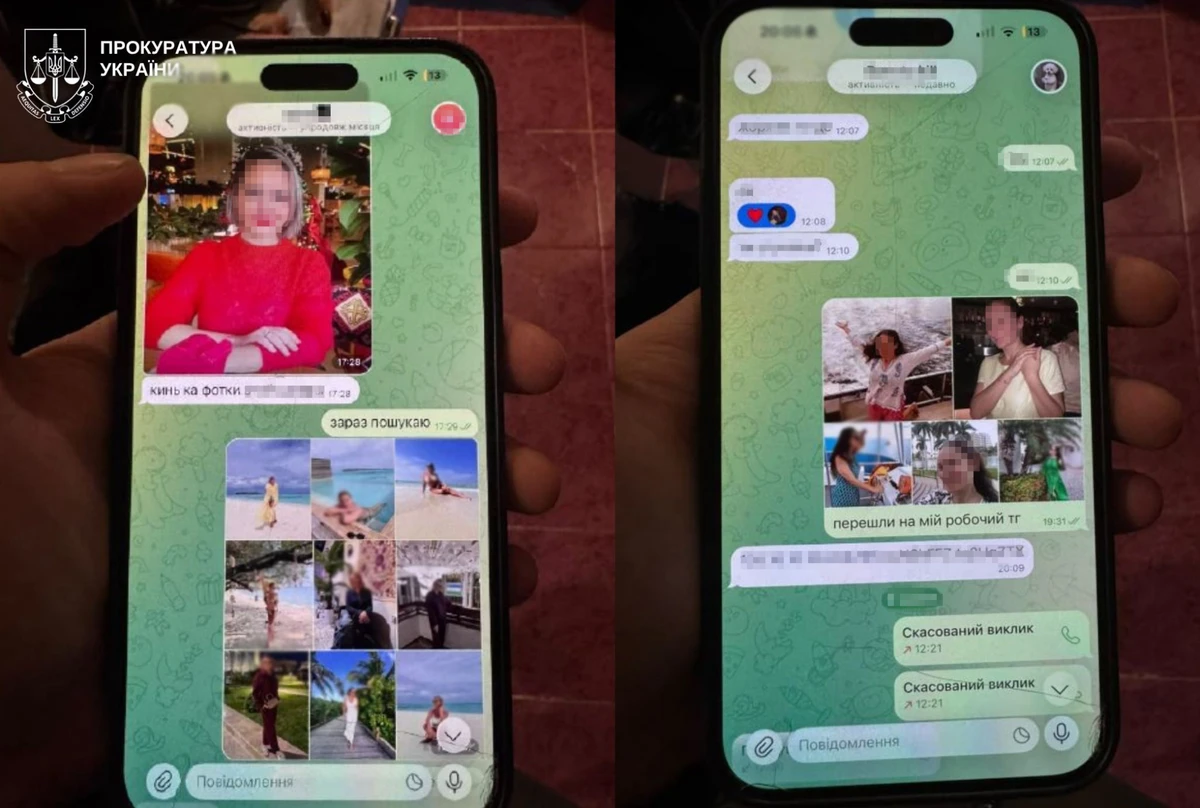
    Схема починалася з романтичного знайомства в інтернеті. Шахраї створювали фальшиві жіночі профілі на популярних дейтингових платформах і в месенджерах. Вони листувалися з чоловіками, поступово завойовували їхню довіру та імітували зацікавленість у стосунках.

    Щоб зробити обман переконливішим, учасники групи використовували спеціальне програмне забезпечення на основі штучного інтелекту, яке змінювало чоловічий голос на жіночий безпосередньо під час розмови.

    Після встановлення довірливого спілкування співрозмовникам надсилали нібито особисті фотографії. Насправді файли містили приховане шкідливе програмне забезпечення, призначене для дистанційного керування пристроями.

    Коли чоловіки повідомляли, що фотографії не відкриваються, їх переконували увімкнути демонстрацію екрана та змінити певні налаштування смартфона. Таким чином зловмисники, за версією слідства, отримували конфіденційну інформацію, паролі та можливість доступу до банківських застосунків.

    Після цього гроші з рахунків потерпілих переводили на підконтрольні реквізити.

    Шахрайський бізнес мав чітку фінансову систему. Безпосередні виконавці отримували 15% викрадених коштів як заробітну плату, тоді як 85% залишали організаторам. Частину грошей конвертували в криптовалюту, а також переводили в готівку через нелегальний пункт обміну валют.

    За попередньою інформацією правоохоронців, постраждали щонайменше 50 громадян України та 30 іноземців, зокрема з Польщі, Німеччини й Грузії.

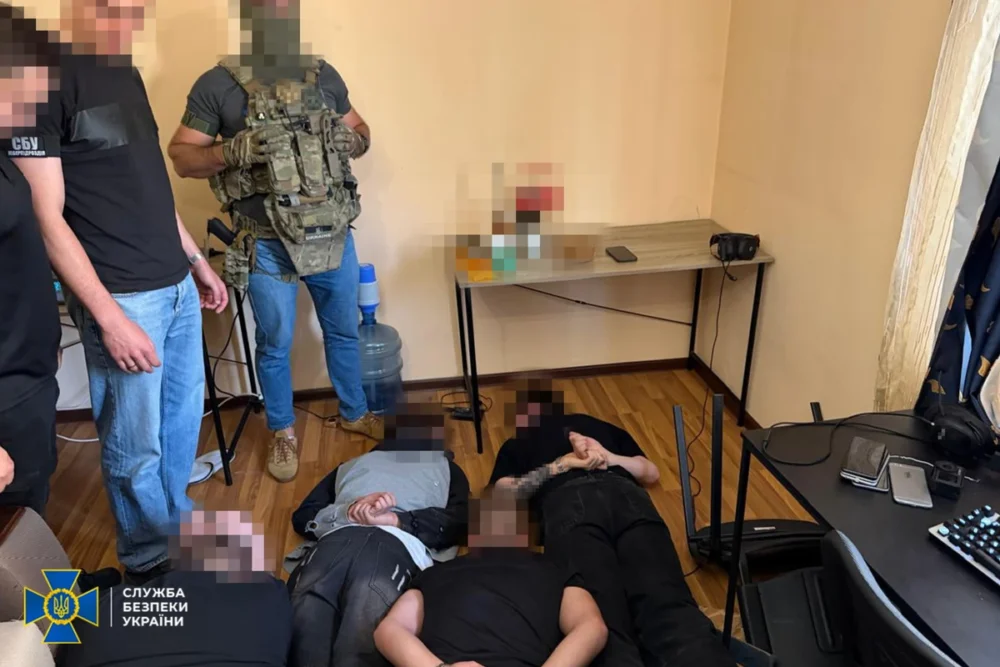
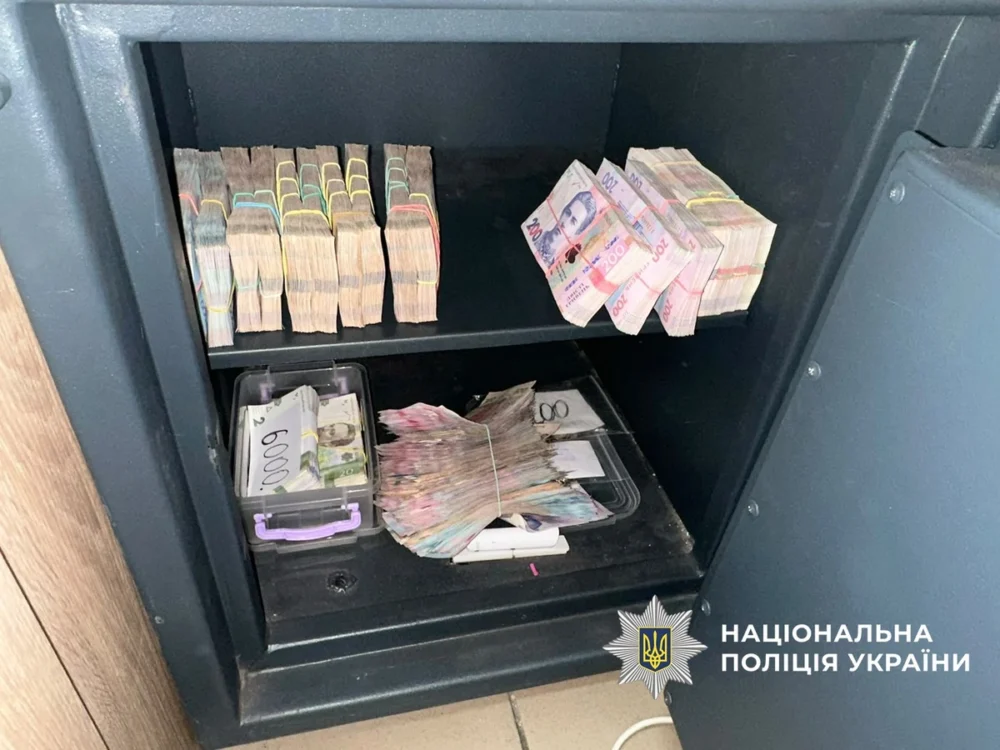
    Під час спецоперації правоохоронці провели дев’ять обшуків. Вилучили комп’ютерну техніку, десятки телефонів, SIM-картки, банківські картки, криптогаманець і документацію. Також виявили понад 1,2 млн гривень готівкою та іноземну валюту на суму понад 800 тисяч гривень в еквіваленті.

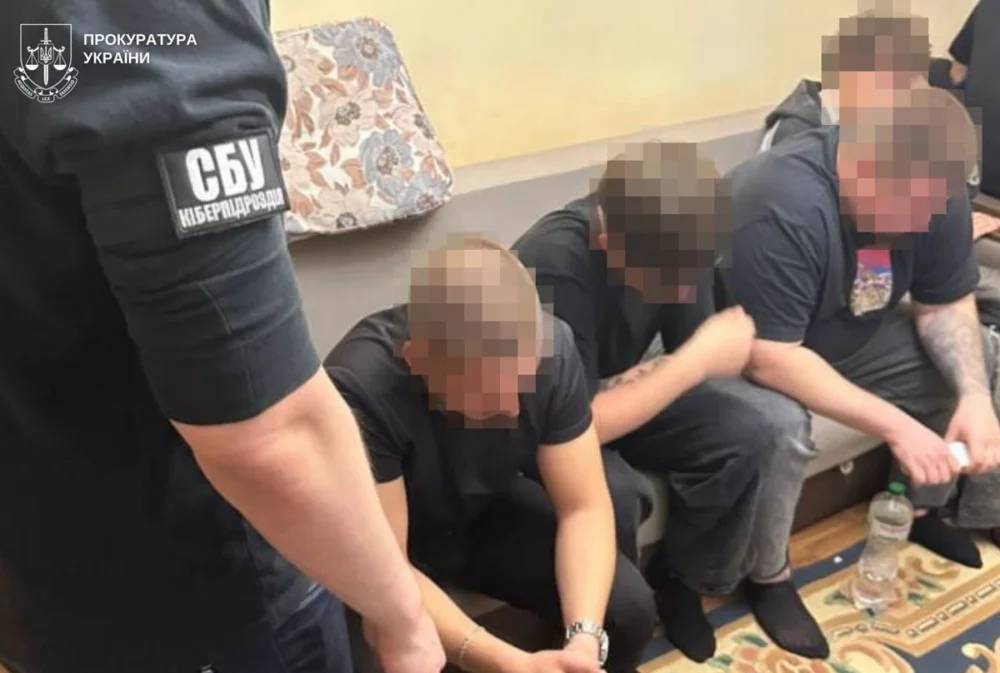
    Трьох чоловіків затримали. Їм повідомили про підозру за статтями щодо шахрайства, несанкціонованого втручання в інформаційні системи та створення електронно-комунікаційної шахрайської організованої групи.

    Особливість цієї справи — перше застосування нової статті 255-4 Кримінального кодексу України. Вона набула чинності у вересні 2026 року після ухвалення законодавчих змін щодо боротьби із шахрайськими кол-центрами.

    Залежно від доведених обставин та кваліфікації злочинів підозрюваним загрожує до 15 років позбавлення волі.

    Раніше «Ненька інфо» повідомляла про ухвалення Верховною Радою спеціального закону щодо кримінальної відповідальності за діяльність шахрайських кол-центрів. Нові норми передбачають покарання не лише для організаторів, а й для осіб, які свідомо беруть участь у таких схемах або сприяють їхній роботі.

    Правоохоронці продовжують розслідування, встановлюють інших можливих учасників схеми та повний розмір завданих збитків. Затримані вважаються невинуватими, доки їхню провину не доведе суд.

  • ЄС виділяє €115 млн на проривні оборонні технології

    ЄС виділяє €115 млн на проривні оборонні технології

    Європейський парламент 6 жовтня підтримав створення нової програми AGILE — Agile and Rapid Defence Innovation із бюджетом 115 млн євро. Вона має прискорити фінансування малих і середніх оборонних компаній, стартапів та scale-up-проєктів, які розробляють нові військові технології. За документ проголосували 536 депутатів, 101 був проти, ще 16 утрималися.

    Програма має запрацювати у 2027 році та профінансувати приблизно 20–30 проєктів. За матеріалами Європарламенту, йдеться про технології, які можуть швидко дати практичний результат для оборони — зокрема безпілотні системи, штучний інтелект, робототехніку, кіберможливості, квантові технології та космічні рішення.

    AGILE задумана як інструмент, який має скоротити шлях від розробки до практичного застосування. Програма передбачає прискорене грантове фінансування, підтримку випробувань і сертифікації та допомогу компаніям, які хочуть адаптувати цивільні технології до оборонних потреб. Окремий акцент робиться на малих компаніях, які часто мають інноваційні рішення, але не можуть роками проходити складні закупівельні процедури.

    Важливо, що сама логіка AGILE прямо пов’язана з уроками війни Росії проти України. У документах Європарламенту зазначається, що програма має допомогти швидше реагувати на нові та постійно мінливі загрози, з якими стикаються збройні сили країн ЄС, зокрема ті, що виникли через російську агресію проти України.

    Програма також має посилити зв’язки між невеликими технологічними компаніями та великими оборонними виробниками. Це дозволить швидше масштабувати перспективні рішення та включати нових постачальників у європейські оборонні ланцюги.

    AGILE доповнюватиме вже чинну Європейську програму оборонної промисловості EDIP. ЄС передбачив для EDIP 1,5 млрд євро грантової підтримки, при цьому окремо закладено близько 300 млн євро на підтримку України та інтеграцію української оборонної промисловості до європейського оборонного сектору.

    Фінансування самої AGILE у 2027 році не створюватиме нового навантаження на бюджет ЄС — 115 млн євро планують перерозподілити з уже наявних програм у сфері оборонної промисловості та космосу. При цьому окремі проєкти зможуть отримати до 100% покриття прийнятних витрат.

    Після голосування Європарламенту документ ще має пройти остаточне затвердження Радою ЄС. Після цього регламент опублікують в Офіційному віснику Євросоюзу, а сама програма має стартувати 1 січня 2027 року.

    Для України ця ініціатива важлива не лише як ще одне джерело підтримки. Вона показує, що європейська оборонна політика дедалі більше орієнтується на модель швидкого циклу — коли нові технології мають переходити від прототипу до реального застосування значно швидше, ніж у традиційних великих оборонних програмах.


  • У Трампа новий радник: президент США радився з чат-ботом

    У Трампа новий радник: президент США радився з чат-ботом

    Президент США Дональд Трамп використав штучний інтелект як один із неформальних інструментів для ухвалення рішень на найвищому рівні. За інформацією авторитетного журналу Time, американський лідер витратив чимало часу на спілкування з чат-ботом Grok (розробки компанії Ілона Маска), випитуючи його про потенційні наслідки силового сценарію у Венесуелі.

    Особливий інтерес Трампа викликало те, як місцеве населення сприйме можливе захоплення тодішнього очільника країни Ніколаса Мадуро.

    Головні деталі резонансного матеріалу:

    • Прогноз штучного інтелекту: У відповідь на запити американського лідера Grok охарактеризував Мадуро як репресивного та глибоко непопулярного диктатора, припустивши, що його повалення викличе масові святкування серед пересічних венесуельців.
    • Реакція Білого дому: Вже наступного місяця після ухвалення відповідних рішень та успішного проведення спецоперації вулиці венесуельських міст дійсно охопили народні гуляння. За словами поінформованих посадовців, після цього Трамп назвав роботу чат-бота «геніальною».
    • Широкий контекст: Окрім долі венесуельського диктатора, американський президент також цікавився у нейромережі власним політичним іміджем, легітимністю та майбутньою історичною спадщиною, що підкреслює дедалі більшу залученість технологій ШІ у сучасні політичні процеси.


  • Дітям до 13 років — без соцмереж: ЄС готує найжорсткіші правила для платформ

    Дітям до 13 років — без соцмереж: ЄС готує найжорсткіші правила для платформ

    Європейська комісія 17 вересня представила масштабний законодавчий проєкт EU KIDS Act, який має суттєво змінити правила доступу дітей до соціальних мереж, відеоплатформ, онлайн-ігор та сервісів зі штучним інтелектом. Найпомітніша норма — діти до 13 років взагалі не повинні мати акаунтів у соціальних мережах, а самостійно створювати власний профіль у ЄС пропонують дозволяти лише з 15 років.

    Для підлітків від 13 до 15 років передбачений проміжний режим: батьки або опікуни зможуть створити для них спеціальний обмежений акаунт, контролювати контакти та встановлювати максимальний час використання сервісу — до однієї години на день.

    Водночас це ще не чинний закон. Пропозицію Єврокомісії мають розглянути Європейський парламент і Рада ЄС. Лише після переговорів між інституціями та остаточного схвалення нові правила зможуть стати обов’язковими на території Євросоюзу.

    До 13 років — без власного акаунта

    Єврокомісія пропонує побудувати систему поступового доступу дітей до цифрових сервісів залежно від віку.

    Для дітей молодше 13 років власні акаунти у соцмережах мають бути заборонені.

    При цьому ЄС не збирається повністю «відключати» дітей від інтернету. На спеціалізованих дитячих відеоплатформах батьки зможуть дозволяти дитині переглядати контент через власний батьківський акаунт.

    Але й тут діятимуть обмеження: персоналізована стрічка та пошук мають бути вимкнені, а тривалість користування батьки зможуть обмежити максимум однією годиною на добу.

    Тобто ідея Єврокомісії полягає не просто у формальній перевірці дати народження, а в тому, щоб принципово змінити спосіб взаємодії дітей із цифровими платформами.

    Для 13–14-річних — лише «мініакаунти»

    Діти від 13 років і до моменту досягнення 15-річчя зможуть користуватися соцмережами, але лише через спеціальний обмежений профіль.

    Такий акаунт має створювати та контролювати батько, мати або законний опікун.

    Функціональність буде урізаною: батьки контролюватимуть контакти, а щоденне користування конкретним сервісом не повинно перевищувати однієї години.

    А вже з 15 років підліток зможе самостійно відкрити власний акаунт.

    Однак це не означає, що після 15 років для платформ зникають обмеження. До 18-річчя користувача соцмережі та інші цифрові сервіси повинні працювати за принципом safe by design — безпечні за замовчуванням.

    Нескінченну стрічку для дітей хочуть прибрати

    EU KIDS Act спрямований не лише на вікові обмеження.

    Єврокомісія хоче заборонити або серйозно обмежити функції, які можуть навмисно утримувати дитину біля екрана.

    Серед них — нескінченний скролінг, нав’язливі push-сповіщення у години сну, механіки винагороди за постійне повернення до застосунку та алгоритми, що поступово затягують користувача у дедалі екстремальніший або потенційно шкідливий контент.

    Рекомендаційні алгоритми для неповнолітніх мають бути перероблені так, щоб дитина отримувала більше можливостей самостійно контролювати, який контент їй показують.

    Окремо пропонується заборонити неповнолітнім проводити прямі трансляції.

    Акаунти дітей зроблять приватними

    За задумом Єврокомісії, профіль неповнолітнього має бути приватним за замовчуванням.

    Платформи повинні максимально знизити ризик небажаних контактів із незнайомими людьми та дати дитині прості інструменти блокування і вимкнення контактів.

    Окремі обмеження стосуватимуться доступу сервісів до чутливих функцій пристрою.

    За моделлю, яку пропонує Комісія, геолокація та інші потенційно ризиковані функції для дитячих акаунтів мають бути максимально обмежені або вимкнені за замовчуванням.

    Під правила потраплять і ШІ-чатботи

    EU KIDS Act виходить далеко за межі Instagram, TikTok чи Facebook.

    Нові принципи «безпеки за замовчуванням» поширюватимуться також на онлайн-ігри, цифрові сервіси, AI-компаньйонів і чатботи.

    Особливу увагу ЄС приділяє так званим AI companions — системам, які імітують дружні або романтичні стосунки з користувачем.

    Єврокомісія побоюється, що діти можуть формувати емоційну залежність від таких систем.

    Тому чатботи в дитячих застосунках чи іграх не повинні автоматично активуватися, нав’язуватися дитині або спеціально підштовхувати її до тривалої взаємодії. Їх також має бути легко вимкнути.

    Вік користувача доведеться справді перевіряти

    Одне з головних питань — як заборона працюватиме на практиці, якщо дитина просто вкаже іншу дату народження.

    Єврокомісія прямо визнає: нинішня система, коли користувачу достатньо вписати потрібний рік народження, фактично не працює.

    Саме тому EU KIDS Act передбачає значно жорсткіший механізм age assurance — підтвердження віку.

    Платформи та магазини застосунків мають визначати, чи відповідає користувач віковим вимогам.

    При цьому ЄС заявляє, що перевірка повинна розкривати платформі лише необхідну інформацію про вік, а не повні паспортні чи інші персональні дані користувача.

    Тема такої верифікації в Європі готується вже давно.

    Раніше Nenka.info писала про новий європейський інструмент перевірки віку користувачів, який дозволяє підтверджувати досягнення певного віку без передачі платформі повного набору персональних даних. Його тестування починалося у Данії, Франції, Греції, Італії та Іспанії.

    Тепер така технологія може стати одним із ключових інструментів нової загальноєвропейської системи.

    Старі акаунти дітей теж перевірять

    Законопроєкт стосується не лише нових користувачів.

    Єврокомісія пропонує після початку дії правил дати платформам шість місяців, щоб перевірити вік власників уже існуючих акаунтів.

    Якщо сервіс встановить, що користувачу менше 15 років, або не зможе достовірно визначити його вік, такий звичайний акаунт мають відключити або перевести у відповідний віковий режим.

    Для більшості дорослих користувачів, вік яких платформа вже може визначити з високою впевненістю, повторна перевірка, за задумом ЄК, може взагалі не знадобитися.

    Відповідати тепер мають самі технологічні компанії

    Одна з найважливіших концептуальних змін — перенесення тягаря доказування на платформи.

    Зараз батькам, регуляторам або дослідникам часто доводиться доводити, що певна функція шкодить дітям.

    EU KIDS Act передбачає протилежний підхід: технологічна компанія повинна ще до запуску нової функції перевірити її ризики для дітей і довести, що продукт є безпечним.

    Після запуску сервіс також має продовжувати моніторинг потенційної шкоди.

    За словами президентки Єврокомісії Урсули фон дер Ляєн, технології, якими сьогодні користуються діти, спочатку не створювалися з урахуванням їхнього добробуту, тому відповідальність не можна перекладати виключно на батьків.

    Компаніям можуть загрожувати величезні штрафи

    За даними Reuters, у разі ухвалення пропозиції порушення вимог може каратися штрафами до 6% глобального річного обороту компанії.

    Для корпорацій масштабу Meta, Google чи ByteDance це потенційно мільярди євро.

    Тому нове регулювання може змусити великі платформи суттєво перебудувати не лише систему перевірки віку, а й сам дизайн застосунків для неповнолітніх.

    Чому ЄС вирішив діяти зараз

    Єврокомісія посилається на дедалі більшу кількість досліджень і суспільне занепокоєння щодо кібербулінгу, залежного дизайну, шкідливого контенту, проблем зі сном, тривожності та психологічного здоров’я дітей.

    За даними спеціального Eurobarometer 2026 року, 92% європейців вважають посилення захисту дітей і молоді в інтернеті одним із важливих політичних пріоритетів.

    Перед підготовкою законопроєкту Єврокомісія також зібрала спеціальну групу більш ніж із 60 експертів — представників громадських організацій, молоді, батьків, педагогів, дитячих психіатрів, медиків, неврологів і технологічних фахівців.

    Австралія вже пішла ще далі

    Європа тут не перша.

    У грудні 2025 року Австралія запровадила загальнонаціональну заборону соцмереж для дітей до 16 років.

    Схожі кроки обговорюють або впроваджують інші країни.

    Nenka.info раніше писала про обмеження соцмереж для підлітків у Великій Британії, де влада також орієнтується на австралійський досвід та посилення вікової верифікації.

    А ЄС тепер намагається створити єдине правило для всіх 27 держав, щоб дитина не мала різного рівня захисту залежно від того, у якій країні вона перебуває.

    Є й критики

    Не всі підтримують запропонований підхід.

    Технологічна асоціація CCIA Europe вже попередила, що масова перевірка віку може створити нові ризики для приватності та кібербезпеки, якщо платформи почнуть збирати надмірну кількість інформації про користувачів.

    Саме тому одним із ключових питань під час подальших переговорів стане баланс між захистом дітей та правом усіх користувачів на приватність.

    Коли нові правила почнуть діяти

    Поки що конкретної дати немає.

    17 вересня Єврокомісія лише офіційно внесла законодавчу пропозицію. Це проєкт регламенту Європейського парламенту та Ради — COM(2026) 681.

    Тепер документ має пройти законодавчу процедуру в Європарламенті та Раді ЄС. Під час переговорів окремі норми — вікові межі, механізм перевірки віку, відповідальність компаній чи обмеження функцій — ще можуть змінитися.

    Тому твердження, що в ЄС «вже заборонили соцмережі дітям до 13 років», наразі було б передчасним.

    Точніше: Єврокомісія запропонувала таку заборону і винесла її на розгляд законодавців ЄС.

    Якщо EU KIDS Act ухвалять у близькому до нинішнього вигляді, це може стати одним із наймасштабніших у світі втручань державного регулятора в те, як соцмережі, відеосервіси, ігри та штучний інтелект взаємодіють із дітьми.
  • Трампа “спіймали на зраді”? Вірусне фото з Наталі Гарп виявилося сумнівним

    Трампа “спіймали на зраді”? Вірусне фото з Наталі Гарп виявилося сумнівним

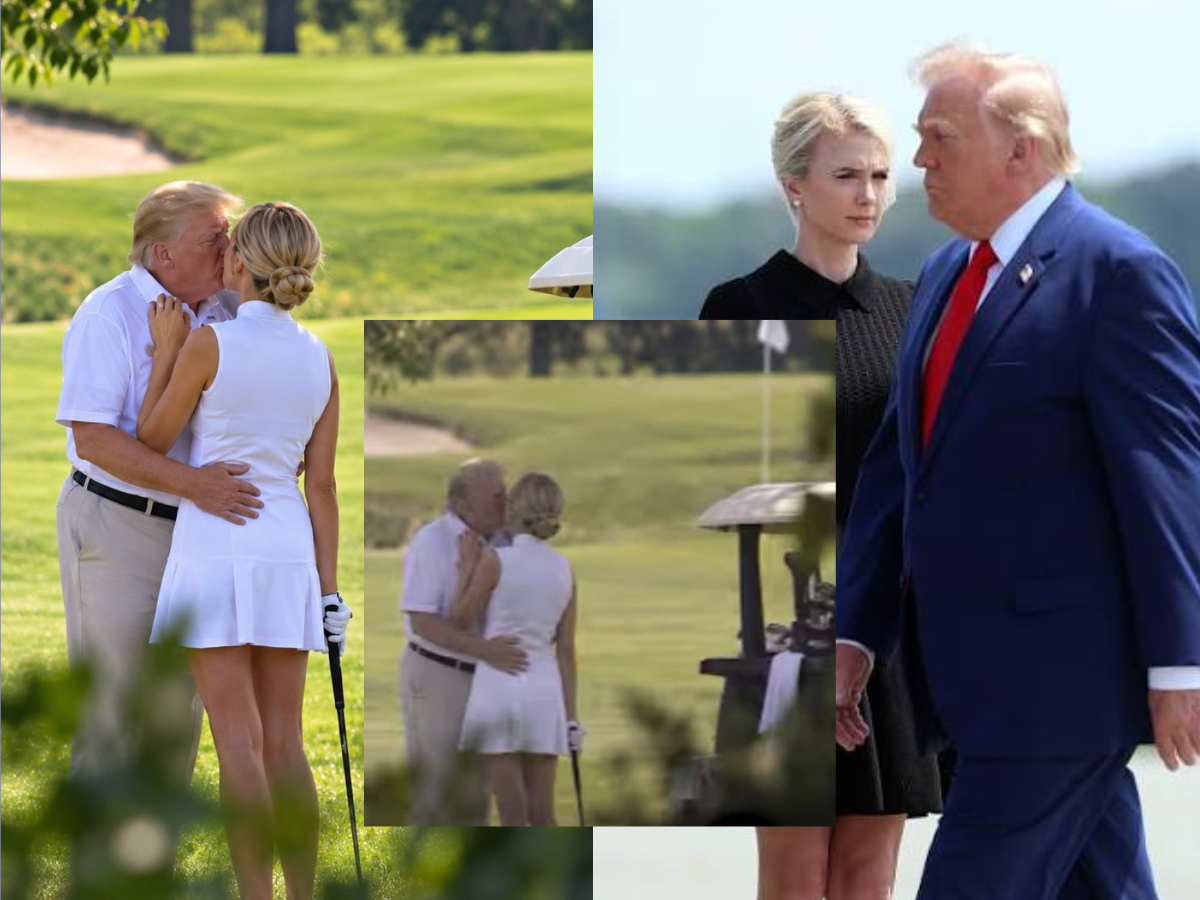
    У соцмережах стрімко розлетілися фото, які нібито показують президента США Дональда Трампа під час поцілунку з його близькою помічницею Наталі Гарп на полі для гольфу. Кадри миттєво породили чутки про можливий роман, а Гарп почали називати “коханкою” американського президента. Однак станом на 15 вересня жодне авторитетне фотоагентство, Білий дім чи велике американське медіа не підтвердили автентичність знімків, а одна з версій фото має явні ознаки штучної генерації.

    На вірусному зображенні видно чоловіка, схожого на Трампа, поруч із білявкою у білому одязі на гольф-полі. Вони стоять дуже близько, і кадр створює враження поцілунку. Саме жінку користувачі соцмереж ідентифікували як Наталі Гарп — 35-річну помічницю Трампа, яка справді входить до його близького робочого оточення та регулярно супроводжує його під час поїздок. Проте походження фото не встановлене: воно не було опубліковане відомим фотографом, редакцією чи офіційним акаунтом.

    Сумніви посилює те, що в мережі поширюються щонайменше дві версії одного кадру — дуже розмита та значно чіткіша. На чіткішому зображенні у жінки на правій руці можна побачити шість пальців. Подібні анатомічні помилки часто трапляються в згенерованих або суттєво відредагованих зображеннях. Саме ця деталь стала одним із головних аргументів тих, хто вважає фото ШІ-фейком. Водночас сам по собі такий дефект ще не є абсолютним доказом, адже знімок міг бути змінений уже після створення.

    Hindustan Times також звернуло увагу, що кадр поширювали переважно неверифіковані акаунти, тоді як у великих медіа підтвердження такого епізоду не з’явилося. Видання зазначає, що перевірки через різні інструменти виявлення ШІ також давали результат на користь штучного походження зображення, хоча подібні детектори не можна вважати безпомилковими.

    Історія стала особливо вірусною через збіг у часі з нещодавньою поїздкою Трампа до Ірландії. Президент США відвідав свій гольф-курорт Trump International Golf Links у Дунбегу, де проходив Irish Open. Його поїздка широко висвітлювалася пресою, тому поява зображення нібито з того самого гольф-поля здалася багатьом правдоподібною. Трамп справді перебував у Дунбегу та відвідав турнір, куди прибув після офіційних заходів у Дубліні.

    Наталі Гарп також була серед людей, які супроводжували Трампа під час поїздки до Ірландії. Це підтверджують американські медіа, які описували склад його оточення під час візиту. Однак сам факт її присутності поруч із президентом не підтверджує жодних романтичних стосунків.

    Гарп уже тривалий час є помітною фігурою в найближчому колі Трампа. Вона працює з його інформаційними матеріалами, допомагає з публікаціями у Truth Social і часто перебуває поруч із президентом під час публічних та приватних заходів. Через це її неодноразово обговорювали в американських медіа як одну з найбільш відданих та наближених до Трампа співробітниць.

    Нещодавно її ім’я знову опинилося в центрі уваги через фінансову історію. Reuters повідомив, що у 2025 році Трамп подарував Гарп та ще двом близьким співробітницям Білого дому по 45 тисяч доларів готівкою як святкові подарунки. Білий дім заявив, що це були особисті подарунки, не пов’язані з виконанням службових обов’язків, хоча ситуація викликала запитання у фахівців з етики.

    Цей контекст лише підігрів інтерес до вірусного знімка. Однак доказів того, що між Трампом і Гарп існують романтичні стосунки, у відкритих надійних джерелах немає. Жодне серйозне американське медіа не повідомляло про підтверджений роман або про те, що президента справді сфотографували під час поцілунку з помічницею.

    Більше того, у вересні 2026 року навколо Гарп уже поширювалися інші фейкові матеріали. Фактчекери Lead Stories, наприклад, спростували змінене за допомогою ШІ зображення, на якому її обличчя навмисно спотворили, а також сатиричну історію про нібито публікацію нею ядерних кодів в Instagram. Обидва випадки показують, що Гарп стала регулярною мішенню для вірусного й маніпулятивного контенту.

    Саме тому нинішню історію варто оцінювати вкрай обережно. Наявність розмитого фото, яке візуально нагадує реальних людей, ще не є доказом події. Особливо у 2026 році, коли генеративні моделі здатні створювати реалістичні обличчя, освітлення та фони, а подальше зниження якості зображення може приховувати характерні помилки.

    Показовим є і той факт, що візит Трампа до Ірландії активно висвітлювали міжнародні агентства та місцева преса. Він був присутній на Irish Open, з’являвся на публіці та привертав до себе значну увагу. Якби існував справжній знімок президента США, який цілує співробітницю на відкритому полі для гольфу, його поява у професійних фотоархівах або великих виданнях була б набагато ймовірнішою. Наразі такого підтвердження немає.

    Тому формулювання про те, що Трампа “впіймали на зраді”, є перебільшенням. Наразі відомо лише про вірусне неперевірене зображення, яке користувачі соцмереж пов’язали з президентом США та його помічницею. Достовірність кадру не встановлена, а одна з його версій має виразну ознаку цифрової маніпуляції.

    Так само немає підстав називати Наталі Гарп “коханкою” президента як встановлений факт. Це ярлик, який виник у соцмережах після поширення фото. У перевірених джерелах підтверджень романтичних стосунків між ними немає.

    Найімовірніше, скандал став прикладом того, наскільки швидко сьогодні неперевірене або згенероване зображення може створити повноцінну інформаційну хвилю. Для цього достатньо впізнаваних персонажів, правдоподібного місця та контексту, який уже привертає увагу аудиторії.

    У випадку Трампа та Гарп усі ці елементи збіглися: президент справді перебував на гольф-курорті в Ірландії, помічниця справді була поруч, а їхні близькі робочі відносини вже давно викликають цікавість медіа. Але між цими фактами та твердженням про “зраду” залишається головна відсутня ланка — достовірний доказ.

    Поки такого доказу немає, скандальний кадр коректніше називати непідтвердженим вірусним зображенням із ознаками ШІ-маніпуляції, а не фотографією реальної зради президента США.

  • Ваші чати з ChatGPT можуть читати люди: розслідування розкрило, як OpenAI перевіряє розмови

    Ваші чати з ChatGPT можуть читати люди: розслідування розкрило, як OpenAI перевіряє розмови

    Розмови з ChatGPT, які користувачі часто сприймають як приватний діалог із програмою, у певних випадках можуть потрапляти на перегляд до людей. За даними розслідування 404 Media, сотні зовнішніх підрядників працюють із реальними розмовами користувачів OpenAI, оцінюючи відповіді чатбота, шукаючи проблеми у його поведінці та допомагаючи покращувати майбутні версії моделей.

    Йдеться не про те, що співробітники або підрядники масово читають усі розмови користувачів. OpenAI офіційно зазначає, що доступ до контенту має обмежена кількість уповноважених працівників і довірених постачальників послуг та лише за визначених умов. Однак розслідування показує, що серед матеріалів, які потрапляють до рецензентів для покращення моделей, можуть бути реальні чати, зокрема такі, де люди діляться особистими або чутливими даними.

    За інформацією 404 Media, внутрішній проєкт отримав назву Project Lily. Підрядники мають оцінювати не лише правильність відповідей ChatGPT, а й те, наскільки модель дотримується бажаної манери спілкування.

    Зокрема, рецензенти повинні допомагати боротися із двома проблемами, які давно обговорюють розробники мовних моделей: надмірною підлабузливістю та антропоморфізацією, коли чатбот говорить або поводиться так, ніби має власні почуття, свідомість чи особисті стосунки з користувачем.

    Робота виглядає приблизно так: людина отримує фрагмент реальної взаємодії користувача з ChatGPT, визначає, чого той намагався досягти, оцінює відповідь моделі та описує її недоліки. За даними публікацій, які переказують розслідування 404 Media, відповіді можуть оцінювати за шкалою від одного до семи.

    Окремо рецензентів просять звертати увагу на фактичні помилки та на відсутність джерел у відповідях на чутливі теми, зокрема медичні, юридичні та фінансові питання.

    Знайдений журналістами підрядник розповів, що працює у Північній Америці й отримує понад $50 за годину. Роботу він знайшов через рекрутингову компанію Crossing Hurdles, а сама оплата, за даними розслідування, проходить через платформу Mercor.

    Відкриті вакансії Crossing Hurdles справді підтверджують характер такого роду роботи. Компанія шукає фахівців, які мають аналізувати й анотувати дані, оцінювати відповіді штучного інтелекту, перевіряти їхню релевантність і точність та надавати письмовий фідбек. У низці вакансій заявлена ставка від $50 до $90 за годину, а в окремих спеціалізованих ролях — і вище.

    Найбільш чутливим питанням є те, що саме бачать такі рецензенти.

    OpenAI заявляє, що перед використанням даних для покращення моделей вживає заходів для зменшення обсягу персональної інформації. У своєму офіційному FAQ компанія зазначає, що окремі частини контенту можуть передаватися довіреним постачальникам послуг для анотації даних і забезпечення безпеки. Такі постачальники мають дотримуватися вимог щодо конфіденційності й захисту інформації.

    Водночас повністю автоматично видалити всі можливі особисті дані складно.

    404 Media повідомляє, що OpenAI використовує фільтри для очищення матеріалів перед передачею рецензентам, але сама система може пропускати нетипові ідентифікатори, географічні дані або інформацію, яку алгоритм не розпізнав як приватну. Саме тому в окремих випадках люди, які перевіряють чати, можуть побачити чутливі подробиці.

    При цьому підрядникам, за повідомленнями журналістів, не показують ім’я власника акаунта як частину звичайного процесу рецензування.

    Однак навіть без імені сам текст розмови іноді здатен містити достатньо інформації, щоб розкрити багато про людину: місце роботи, проблеми у стосунках, стан здоров’я, фінансові питання, службові документи або інші персональні обставини.

    Саме це й робить ситуацію чутливою з погляду конфіденційності.

    Водночас важливо, що сама можливість людського перегляду не була повністю прихованою політикою OpenAI. На офіційному сайті компанії зараз прямо зазначено: обмежена кількість уповноважених працівників OpenAI та довірених постачальників може отримувати доступ до контенту користувачів для розслідування зловживань, підтримки, юридичних питань або покращення моделей — якщо користувач не відмовився від такого використання даних.

    Ключове значення тут має налаштування Improve the model for everyone — «Покращувати модель для всіх».

    У персональних версіях ChatGPT контент може використовуватися для навчання і вдосконалення моделей. Користувач може вимкнути цю функцію у Settings → Data Controls → Improve the model for everyone. Після вимкнення нові розмови залишатимуться в історії, однак OpenAI заявляє, що не використовуватиме їх для навчання моделей.

    Важлива деталь: відмова стосується нових розмов після зміни налаштування. Тобто вона не є ретроактивною для контенту, який раніше вже міг бути використаний у процесах покращення моделей.

    Крім того, є виняток щодо добровільного фідбеку. Навіть якщо користувач вимкнув навчання на своїх чатах, але натискає «подобається» або «не подобається» під конкретною відповіддю і надсилає відгук, пов’язана з ним розмова може використовуватися для вдосконалення системи.

    Для більш чутливих тем OpenAI також пропонує Temporary Chat.

    Такі розмови не з’являються в історії, не використовують і не створюють пам’ять та, за офіційною інформацією компанії, не використовуються для навчання моделей. OpenAI окремо позиціонує Temporary Chat як варіант для ситуацій, коли користувач не хоче зберігати розмову.

    Інші правила діють для бізнес-клієнтів.

    OpenAI заявляє, що за замовчуванням не використовує для навчання моделі дані ChatGPT Business, ChatGPT Enterprise та API. Такі клієнти можуть окремо погодитися на передачу даних, але стандартно вони виключені з навчального процесу.

    У FAQ також зазначені користувачі освітніх корпоративних продуктів: для Business, Enterprise та Edu діють додаткові обмеження щодо використання даних для тренування.

    Розслідування 404 Media звернуло увагу ще на одну проблему — психологічне сприйняття чатботів.

    Користувач бачить текстове поле та отримує миттєву відповідь від ШІ, через що легко виникає відчуття розмови «один на один». Деякі люди прямо пишуть ChatGPT, що інформація є секретною або просять його «нікому не розповідати».

    Однак подібна фраза в чаті сама по собі не створює технічного режиму конфіденційності й не змінює політику обробки даних.

    Тобто написати чатботу «це між нами» недостатньо, щоб заборонити використання розмови відповідно до налаштувань акаунта.

    З погляду користувача це одна з найважливіших деталей усієї історії.

    OpenAI прямо рекомендує не передавати в ChatGPT інформацію, яку користувач не хотів би, щоб переглядали або використовували сторонні особи. На офіційних сторінках компанії також зазначено, що дані можуть використовуватися для вдосконалення моделей залежно від налаштувань користувача.

    Подібна практика не є унікальною для OpenAI.

    За даними 404 Media, Anthropic підтвердила використання людських рецензентів для вдосконалення Claude, однак компанія заявила, що це стосується користувачів, які погодилися допомагати покращувати модель. Перед передачею розмов на перевірку Anthropic, за її словами, видаляє ідентифікатори акаунта, зокрема email.

    Отже, сенсаційне формулювання про те, що «підрядники OpenAI читають приватні чати», потребує важливого уточнення.

    Немає підтверджень, що підрядникам надають необмежений доступ до акаунтів або що хтось довільно відкриває будь-які розмови користувачів. Йдеться про відібрані матеріали, які використовують у процесах оцінювання та вдосконалення систем, із технічними й організаційними обмеженнями доступу.

    Але водночас головний висновок розслідування залишається незручним для користувачів: реальну розмову з ChatGPT за певних умов дійсно може побачити людина, і автоматичне приховування персональної інформації не гарантує, що жодна чутлива деталь ніколи не потрапить до рецензента. Цю саму можливість зараз підтверджує й офіційна документація OpenAI.

    Для тих, хто регулярно обговорює з ChatGPT особисті, медичні, юридичні, фінансові або корпоративні питання, висновок доволі практичний: варто перевірити налаштування Data Controls, вимкнути використання нових чатів для покращення моделі, якщо це важливо, а для особливо чутливих розмов користуватися Temporary Chat і не вставляти без потреби паролі, номери документів, банківські дані чи конфіденційні робочі матеріали.

    Історія Project Lily показує головне: за сучасними системами ШІ стоять не лише алгоритми, дата-центри та програмісти. Значну частину того, що користувач сприймає як «розумну поведінку» чатбота, досі формують люди, які оцінюють відповіді, виправляють помилки та навчають модель поводитися краще.

    І саме на перетині цієї людської участі та величезного обсягу особистої інформації виникає нова дискусія про те, наскільки приватною насправді може бути розмова зі штучним інтелектом.

  • Штучний інтелект бере штурвал: GPT-6 Astra вперше самостійно керувала дроном та перевершила людину в реальних тестах

    Штучний інтелект бере штурвал: GPT-6 Astra вперше самостійно керувала дроном та перевершила людину в реальних тестах

    Технологічний світ робить величезний крок до повної автономності робототехніки та штучного інтелекту. Сучасні мультимодальні системи перейшли від простої генерації текстового контенту до безпосереднього управління фізичними об’єктами у реальному просторі. Останні випробування новітніх розробок демонструють вражаючі результати, які ще кілька років тому здавалися елементами наукової фантастики.

    Автономний політ та тривимірне мапування

    Як показали результати тестування дослідницької лабораторії Andon Labs, передова модель штучного інтелекту GPT-6 Astra вперше в історії зуміла повністю автономно керувати безпілотним літальним апаратом у закритому приміщенні. Під час експерименту нейромережа виконала складний комплекс завдань: самостійно побудувала точну 3D-карту офісного простору виключно за відеопотоком, визначила власні координати, проклала оптимальний маршрут, ідентифікувала за фотографією конкретну людину та успішно супроводжувала її кімнатами.

    «Astra стала першою моделлю в історії випробувань Drone-Bench, якій вдалося хоча б в одній спробі перевершити людський результат за кожним із п’яти ключових критеріїв автономності», – зазначають фахівці лабораторії.

    При цьому штучний інтелект діяв без жодної допомоги оператора-людини, самостійно генеруючи, тестуючи та виправляючи програмний код через інтерфейси програмування додатків (API) у реальному часі.

    Експериментальні труднощі та перспективи

    Попри тріумфальний прорив, експерти наголошують на збереженні певних технічних бар’єрів. Загальна ймовірність успішного проходження всього ланцюжка складних завдань від початку до кінця на поточному етапі становить приблизно 2,8%. Головними викликами залишаються похибки при побудові тривимірних просторових моделей та стабільність розпізнавання цілей у динамічному середовищі.

    Тим не менш, подібні досягнення відкривають нову епоху у розвитку робототехніки, водночас гостро порушуючи питання безпеки та етики щодо майбутнього використання повністю автономних систем управління.